

گروه هکری تورلا (Turla) با استفاده از مجموعه ابزارهای مخرب جدیدی به نام Cereal، ایمیلهای موجود در سرورهای Microsoft Exchange سازمانهای دولتی را رهگیری میکند. این گروه که از حمایت دولت روسیه برخوردار است، با بهرهگیری از این بدافزار میتواند مکاتبات ایمیلی حساس را بدون ایجاد اختلال در روند عادی ارسال و دریافت پیامها، زیر
گروه هکری تورلا (Turla) با استفاده از مجموعه ابزارهای مخرب جدیدی به نام Cereal، ایمیلهای موجود در سرورهای Microsoft Exchange سازمانهای دولتی را رهگیری میکند.
این گروه که از حمایت دولت روسیه برخوردار است، با بهرهگیری از این بدافزار میتواند مکاتبات ایمیلی حساس را بدون ایجاد اختلال در روند عادی ارسال و دریافت پیامها، زیر نظر بگیرد.
پژوهشگران شرکت امنیت سایبری ESET در اواخر سال ۲۰۲۵ این حملات را شناسایی کردند؛ آنها ابتدا بدافزاری ماژولار مبتنی بر .NET را روی سرور Microsoft Exchange یکی از نهادهای دولتی قزاقستان کشف کردند. حدود یک ماه بعد، همین ابزار مخرب در یک سازمان دولتی رومانی نیز شناسایی شد؛ جایی که مهاجمان بهصورت هدفمند مکاتبات ایمیلی با نمایندگان سازمان پیمان آتلانتیک شمالی (ناتو) و اتحادیه اروپا را جمعآوری میکردند.
پژوهشگران ESET در گزارش جدید خود اعلام کردند که پس از بهینهسازی روشهای شناسایی، همان مجموعه ابزار را در یک سازمان دولتی دیگر در رومانی پیدا کردهاند که در تاریخ ۲۳ دسامبر ۲۰۲۵ مورد نفوذ قرار گرفته بود.
تورلا که با نامهای دیگری مانند Snake، Secret Blizzard و Waterbug نیز شناخته میشود، بیش از دو دهه در زمینه جاسوسی سایبری فعالیت داشته و ارتباط آن با سرویس امنیت فدرال روسیه (FSB) تأیید شده است.
در کارزار سایبری مورد بررسی ESET، هکرها از مجموعه ابزار Cereal و بهطور مشخص یکی از اجزای آن به نام CerealBox استفاده میکنند. این بدافزار با تزریق خود به فرایند EdgeTransport.exe در سرور Exchange، کنترل مدیریتکنندههای عامل انتقال ایمیل موجود را به دست میگیرد.
نکته قابلتوجه اینجاست که بدافزار دستورات را در حافظه اجرا میکند و قادر است محتوای ایمیلها را بررسی کند؛ بدون اینکه به ثبت یک عامل انتقال جدید یا ایجاد اختلال در روند عادی تحویل ایمیلها در سرور Exchange نیازی داشته باشد.
تورلا این بدافزار را بهگونهای تنظیم کرده است که پیامهای حاوی پیوستهای اسنادی مانند DOC، DOCX و PDF را بهصورت گزینشی جمعآوری کند. همچنین، این ابزار میتواند پیامها را بر اساس معیارهای مشخصی در رابطه با فرستنده، گیرنده و موضوع ایمیل فیلتر کند.
بدافزاری با چندین قابلیت جاسوسی و نفوذ
یکی دیگر از اجزای این مجموعه CerealNeuron نام دارد؛ این بدافزار منتظر دریافت درخواستهای رمزگذاریشده وب در مسیرهایی میماند که شباهت زیادی به سرویسهای قانونی Exchange دارند. این درخواستها حاوی دستورهایی هستند که مهاجمان قصد اجرای آنها را دارند.
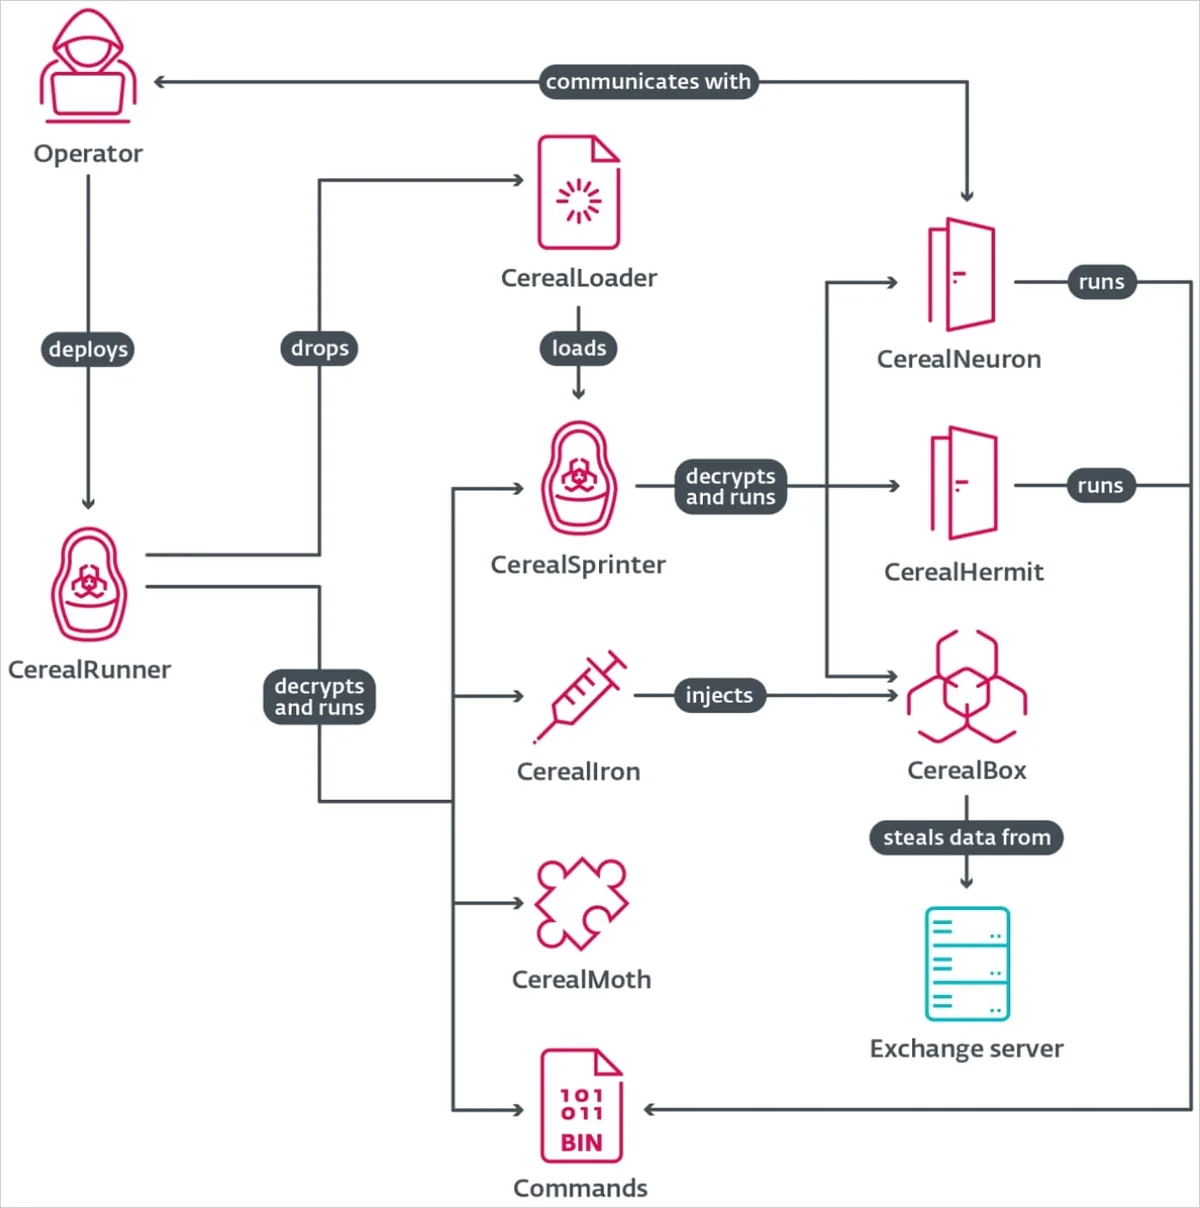
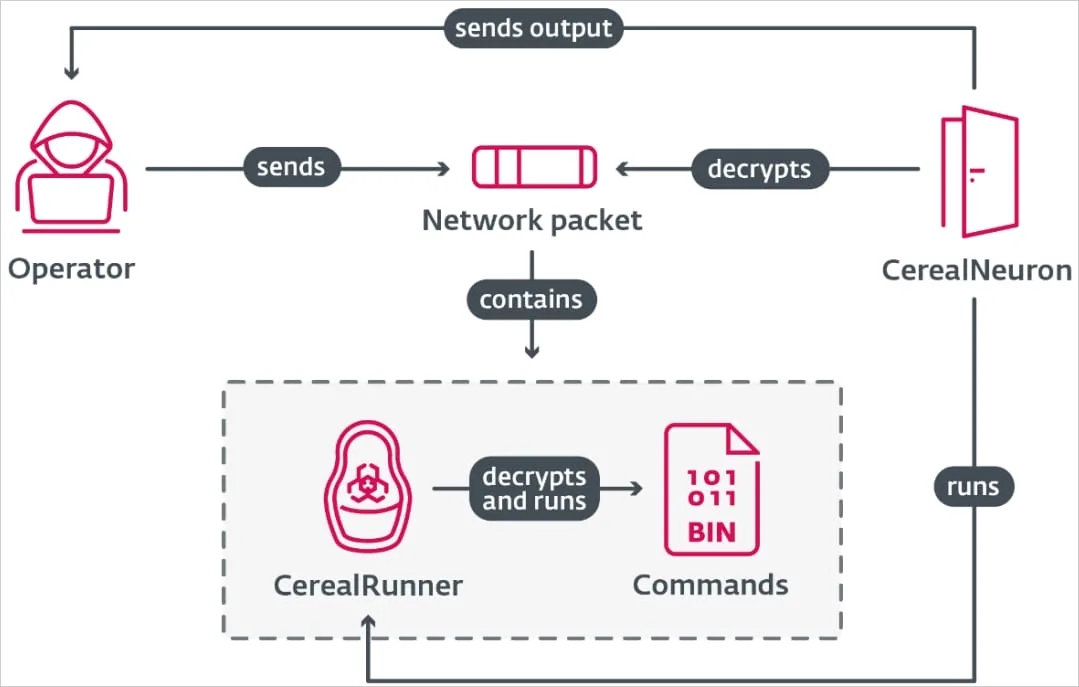
CerealNeuron ابتدا درخواست دریافتی را بررسی و رمزگشایی میکند و سپس برنامه CerealRunner را برای اجرای دستورها به کار میگیرد. CerealRunner در واقع برنامهای واسطه است که کد موردنظر مهاجمان را در خود جای میدهد.
این دستورها میتوانند قابلیتهای مختلفی داشته باشند؛ از جمله بازیابی ایمیلها از سرور Exchange، جستوجو در Active Directory برای شناسایی کاربران، گروهها و رکوردهای DNS، استخراج اطلاعات ورود ذخیرهشده بهصورت محلی، خواندن فایلها و حتی حذف آنها.
ESET درباره برنامههای موقتی که بهعنوان حامل دستورها استفاده میشوند، توضیح میدهد:
تعداد بسیار زیادی از فایلهای اجرایی تقریباً یکسان که هرکدام برای انجام وظیفهای مشخص جمعآوری شدهاند، بهشدت نشان میدهد که گردانندگان این حملات از یک چارچوب داخلی برای خودکارسازی فرایند کامپایل و بستهبندی دستورها استفاده میکنند.
این شرکت در ادامه افزود:
ترکیب این ویژگی با یک پایگاه کد مبتنی بر اجزای ماژولار و قابلجایگزینی، تصویری از یک پلتفرم بالغ و مهندسیشده ارائه میدهد؛ نه مجموعهای پراکنده از اسکریپتها.
اجزای CerealRunner شامل برنامههای رمزگذاریشده مبتنی بر .NET و آرگومانهای موردنیاز برای اجرای آنها هستند. این برنامهها در حافظه رایانه میزبان اجرا میشوند و سپس خروجی خود را به CerealNeuron بازمیگردانند. در نهایت، CerealNeuron خروجی را رمزگذاری کرده و برای مهاجمان میفرستد.
نکته جالب اینکه پژوهشگران ESET هیچ زیرساخت خارجی برای فرماندهی و کنترل (C2) در این حملات مشاهده نکردند. در نتیجه، خود سرور Exchange آلودهشده تنها نقطه کنترل عملیات محسوب میشود.
پژوهشگران همچنین گونه دیگری از CerealNeuron را با نام CerealHermit کشف کردند. این نسخه برخلاف نمونه اصلی، قابلیتهای شبکهای ندارد و بهجای آن، دستورها را از فایلهای رمزگذاریشده ذخیرهشده روی دیسک میخواند. احتمالا CerealHermit بهعنوان یک راهکار جایگزین برای مواقعی طراحی شده باشد که کانال ارتباطی وب CerealNeuron از دسترس خارج میشود.
بااینحال، ESET توضیح نداده است که مهاجمان چگونه فایلهای حاوی دستور را روی سرور قرار میدهند یا نتایج اجرای آنها را دریافت میکنند.
پنهانکاری پیشرفته برای جاسوسی طولانیمدت
پژوهشگران ESET میگویند روشهای پیشرفته پنهانسازی Cereal نشاندهنده تسلط عمیق گردانندگان تورلا بر تکنیکهای اجرای کدهای .NET است. این مجموعه ابزار حتی از حافظه کش تصاویر بومی Native Image Cache سوءاستفاده میکند تا کدهای مخرب را درون فرایندهای قانونی اجرا کند و شناسایی آنها را دشوارتر سازد.
به گفته ESET، مجموعه ابزار Cereal با هدف جاسوسی سایبری بلندمدت و پنهانی طراحی شده است. این بدافزار ردپای بسیار کوچکی روی دیسک باقی میگذارد و برای ارتباط با مهاجمان به زیرساختهای خارجی متکی نیست؛ بنابراین احتمال شناسایی و مسدودسازی آن کاهش پیدا میکند.
این شرکت در پایان، فهرست گستردهای از شاخصهای آلودگی (IoC) مرتبط با این حملات را در صفحه گیتهاب خود منتشر کرده است تا متخصصان امنیت سایبری بتوانند نشانههای نفوذ Cereal را در سامانههای خود شناسایی کنند.