

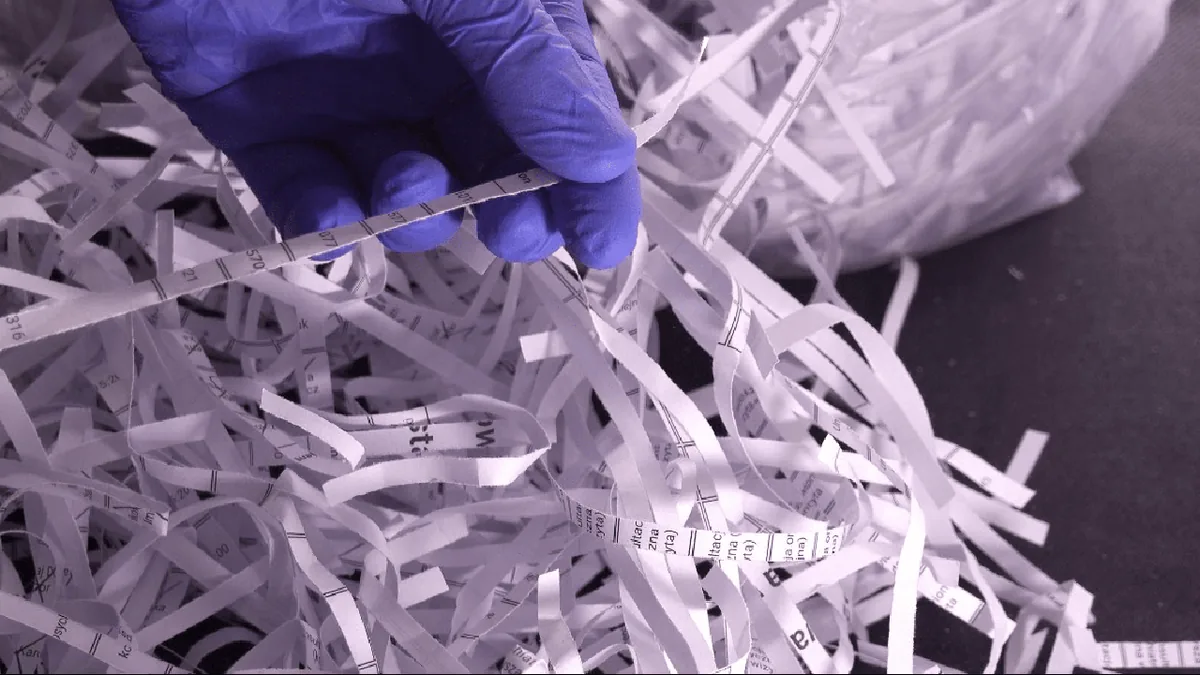
یادداشتها و اسناد دورریختنی ممکن است در کنار یکدیگر تصویری از اطلاعات داخلی، ارتباطات و فرایندهای یک سازمان بسازند.
باشگاه خبرنگاران جوان - پایان یک روز کاری، پایان ماجرای اسناد و اطلاعات نیست. کارمندی برگههای پیشنویس را مچاله میکند، یادداشت حاوی اطلاعات دسترسی را کنار میگذارد و حافظهای را که دیگر کار نمیکند، به زبالهها میسپارد. از نگاه او، این کاغذها و تجهیزات مستعمل دیگر ارزشی ندارند؛ اما اگر اطلاعات آنها بهدرستی از بین نرفته باشد، آنچه دور ریخته شده، ممکن است همچنان راهی برای افشای اسرار سازمان باز بگذارد.
اطلاعات حساس همیشه از مسیرهای پیچیده سایبری یا با فریب مستقیم کارکنان به دست افراد غیرمجاز نمیرسد. گاهی یک برگه چاپشده، یادداشت فراموششده یا حافظهای که بدون پاکسازی اصولی کنار گذاشته شده است، میتواند بخشی از اطلاعات داخلی یک مجموعه را آشکار کند؛ مسیری که در ادبیات امنیت اطلاعات با عنوان «جستوجو در زبالهها» شناخته میشود.
این روش بر یک غفلت ساده تکیه دارد: تصور اینکه دورریختن یک شیء، به معنای نابودی اطلاعات موجود در آن است. در حالی که انتقال اسناد به سطل زباله یا کنارگذاشتن یک وسیله دیجیتال، بهخودیخود اطلاعات آن را از بین نمیبرد. اگر برگهها بهاندازه کافی خرد نشده باشند یا دادههای ذخیرهشده روی یک رسانه به شکل مطمئن پاکسازی نشده باشند، احتمال دسترسی غیرمجاز به آنها همچنان وجود دارد.
تصور کنید در میان کاغذهای باطله یک اداره، پیشنویس گزارشی داخلی، فهرستی از شمارههای تماس، برنامه یک جلسه یا یادداشتی حاوی اطلاعات حساس پیدا شود. هر کدام از این موارد بهتنهایی ممکن است تصویر کاملی از فعالیتهای سازمان ارائه نکند، اما کنار هم قرارگرفتن آنها میتواند اطلاعات بیشتری درباره ساختار مجموعه، ارتباطات کاری یا شیوه انجام برخی فرایندها آشکار کند. خطر فقط به اسناد سالم محدود نمیشود. پارهکردن دستی برگهها لزوماً مانع بازسازی آنها نیست؛ بهویژه اگر قطعات بزرگ باشند و اطلاعات مهم همچنان قابل تشخیص بماند. همچنین تجهیزات ذخیرهسازی معیوب ممکن است بخشی از دادههای خود را حفظ کرده باشند.
خرابی یک فلش مموری یا هارد، بهتنهایی به معنای حذف قطعی اطلاعات نیست. مؤسسه ملی استاندارد و فناوری آمریکا (NIST) در راهنمای «پاکسازی رسانههای ذخیرهسازی» تأکید میکند که اسناد کاغذی و رسانههای حاوی اطلاعات حساس، اگر بدون پاکسازی مؤثر از سازمان خارج شوند، میتوانند زمینه افشای ناخواسته اطلاعات را فراهم کنند. این راهنما بر ضرورت انتخاب روش مناسب پاکسازی یا امحای رسانهها متناسب با حساسیت اطلاعات تأکید دارد. بنابراین، آنچه خطر را ایجاد میکند، صرفاً وجود یک سند در سطل زباله نیست؛ بلکه باقیماندن اطلاعات قابلدسترسی در موادی است که سازمان آنها را دیگر تحت حفاظت خود نمیداند.
یکی از دلایل غفلت از این خطر، فاصلهگرفتن ذهنی از اطلاعاتی است که دیگر در برابر چشم ما قرار ندارند. وقتی کارمند یک برگه را مچاله میکند یا وسیلهای را به دلیل خرابی کنار میگذارد، ممکن است تصور کند کار آن اطلاعات تمام شده است. در این وضعیت، توجه او از محتوای اطلاعات به وضعیت ظاهری شیء منتقل میشود؛ برگهای که دیگر مرتب نیست یا حافظهای که دیگر روشن نمیشود، بیارزش به نظر میرسد. اما ارزش امنیتی اطلاعات لزوماً با ظاهر یا وضعیت فیزیکی حامل آن از بین نمیرود. یک یادداشت کوتاه میتواند جزئیاتی را در خود داشته باشد که در کنار اطلاعات دیگر اهمیت پیدا کند.
از سوی دیگر، وقتی فرایند مشخصی برای جمعآوری، نگهداری و امحای اسناد حساس وجود نداشته باشد، تصمیم نهایی درباره سرنوشت اطلاعات به عادتهای فردی کارکنان وابسته میشود؛ عادتی که ممکن است با الزامات حفاظتی سازمان همخوانی نداشته باشد.
مهدی افراشته، پژوهشگر روانشناسی شناختی و تحلیلگر رفتاری، با تأکید بر نقش غفلتهای روزمره در نشت اطلاعات میگوید: «در این نوع تهدید، مسئله فقط دورریختن یک سند یا وسیله نیست؛ مسئله این است که فرد، پایان استفاده از یک حامل اطلاعات را با پایان ارزش و اعتبار اطلاعات موجود در آن اشتباه میگیرد.»
از نگاه او، یادداشتها و اسناد دورریختنی ممکن است در کنار یکدیگر تصویری از اطلاعات داخلی، ارتباطات و فرایندهای یک سازمان بسازند؛ تصویری که هرگز قرار نبوده در اختیار افراد غیرمجاز قرار بگیرد. کارمندی که برای حفاظت از حساب کاربری خود رمز عبور پیچیده انتخاب میکند، ممکن است همان قدر که به امنیت دیجیتال اهمیت میدهد، به سرنوشت یادداشت کاغذی حاوی اطلاعات حساس توجه نکند. در چنین شرایطی، مسئله لزوماً بیتوجهی عمدی نیست؛ گاهی رویههای روزمره و نبود دستورالعمل روشن باعث میشود یک خطر ساده از نظر دور بماند. نکته مهم این است که امنیت اطلاعات فقط به حفاظت از دادهها هنگام استفاده محدود نمیشود؛ نحوه نگهداری، انتقال، بازنشستگی و امحای آنها نیز بخشی از فرایند حفاظت است.
این مراحل لزوماً در همه موارد به یک شکل اتفاق نمیافتند؛ اما نشان میدهند که بیتوجهی به آخرین مرحله عمر اطلاعات میتواند یک ضعف حفاظتی ایجاد کند.
برای کاهش خطر نشت اطلاعات از مسیر اسناد و تجهیزات دورریختنی، رعایت چند اصل ضروری است:اسناد حساس را پیش از دور ریختن بهدرستی امحا کنی؛ برگههای حاوی اطلاعات محرمانه یا دادههای شخصی نباید صرفاً مچاله یا با دست پاره شوند. روش امحا باید متناسب با سطح حساسیت اطلاعات و دستورالعمل سازمان انتخاب شود. تجهیزات دیجیتال را به واحد مسؤول تحویل دهید؛ هارد، فلش مموری، کارت حافظه و سایر وسایل ذخیرهسازی معیوب نباید مستقیماً وارد زبالههای معمولی شوند.
واحد فناوری اطلاعات باید بر اساس نوع رسانه و حساسیت دادهها، روش پاکسازی یا امحای مناسب را تعیین و اجرای آن را بررسی کند. اطلاعات حساس را روی یادداشتهای رهاشده ثبت نکنید؛ رمزهای عبور، کدهای دسترسی و اطلاعات محرمانه نباید روی کاغذهایی نوشته شوند که امکان گمشدن یا دورریختن آنها وجود دارد. برای مدیریت دسترسیها باید از روشهای مورد تأیید سازمان استفاده شود. برای پسماندهای اطلاعاتی رویه مشخص داشته باشید؛ محل جمعآوری اسناد حساس، نحوه انتقال آنها، مسؤولیت افراد و شیوه امحای نهایی باید روشن باشد.
در بخشهایی که با اطلاعات حساس سروکار دارند، استفاده از مخازن امن و کنترلشده میتواند احتمال دسترسی غیرمجاز را کاهش دهد. امحا را به یک اقدام قابل پیگیری تبدیل کنید؛ سازمان باید متناسب با سطح حساسیت اطلاعات، مسؤول اجرای فرایند و نحوه تأیید انجام صحیح آن را مشخص کند. صرف تحویل تجهیزات یا اسناد به بخش دیگری، به معنای پایان مسؤولیت حفاظتی نیست.
در نهایت، اطلاعات زمانی از چرخه حفاظت خارج میشوند که سازمان تصور کند دیگر نیازی به آنها ندارد؛ اما دورریختن، بهتنهایی، معادل نابودی نیست. برگهای که بهدرستی امحا نشده یا حافظهای که بدون پاکسازی کنار گذاشته شده است، ممکن است همچنان حامل اطلاعاتی باشد که نباید در اختیار دیگران قرار گیرد. گاهی برای حفاظت از اسرار یک سازمان، لازم نیست فقط دیوارهای امنیت سایبری را بلندتر کرد؛ باید مطمئن شد اطلاعاتی که از درِ خروجی مجموعه بیرون میروند نیز واقعاً از دسترس افراد غیرمجاز خارج شدهاند.
منبع: فارس