

هکرهای کره شمالی در عملیاتهای تازه خود از یک سازوکار رمزنگاری پساکوانتومی برای ایمنسازی انتقال محمولههای مخرب استفاده میکنند. این حملات ترکیبی از بدافزارهای قدیمی و جدید را به کار میگیرند. این کارزار سازمانهای کره جنوبی را با زنجیرهای نسبتاً پیچیده از آلودگی هدف قرار میدهد. پژوهشگران شرکت امنیت سایبری کسپرسکی این عملیات را FlashHole
هکرهای کره شمالی در عملیاتهای تازه خود از یک سازوکار رمزنگاری پساکوانتومی برای ایمنسازی انتقال محمولههای مخرب استفاده میکنند. این حملات ترکیبی از بدافزارهای قدیمی و جدید را به کار میگیرند.
این کارزار سازمانهای کره جنوبی را با زنجیرهای نسبتاً پیچیده از آلودگی هدف قرار میدهد. پژوهشگران شرکت امنیت سایبری کسپرسکی این عملیات را FlashHole نامگذاری کرده و آن را به گروه لازاروس نسبت دادهاند.
بررسی بدافزارها نشان داد عاملان تهدید برای برقراری ارتباط با سرور فرماندهی و کنترل (C2) و انتقال بدافزار، از سازوکار رمزنگاری پساکوانتومی ML-KEM استفاده کردهاند؛ استانداردی که بهتازگی رسمیت یافته است.
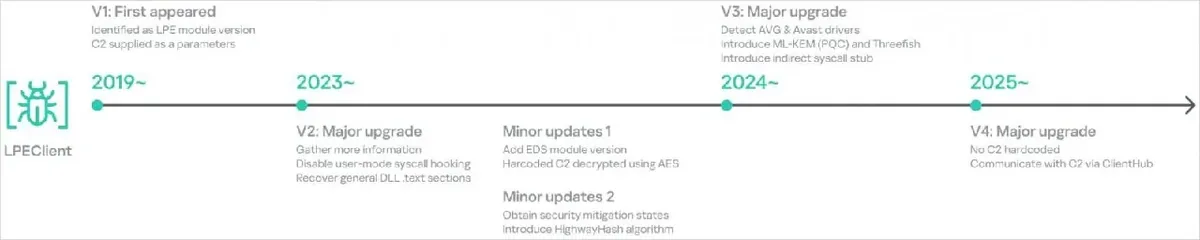
به گفته کسپرسکی، مهاجمان از بدافزار LPEClient که پیشتر نیز به گروه لازاروس نسبت داده شده بود، برای دریافت کلیدهای عمومی ML-KEM-1024 از زیرساخت فرماندهی و کنترل و تولید کلیدهای مشترک استفاده کردند. این کلیدها امکان رمزگشایی محمولههای مخربی را فراهم میکنند که در مراحل بعدی به سیستم قربانی ارسال میشوند.
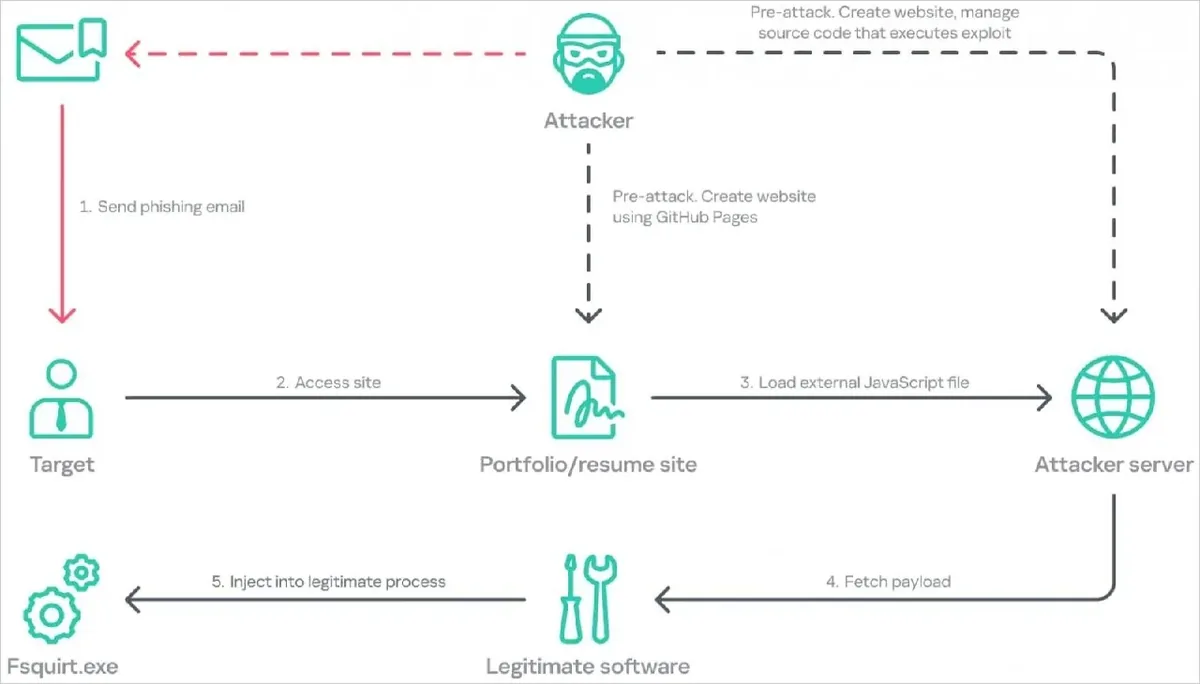
پژوهشگران اعلام کردند حملات از ژوئیه ۲۰۲۵ آغاز شدند و در آنها از صفحات فیشینگ استفاده شد که اهداف را به صفحات گیتهاب دستکاریشده و ویژه هدایت میکردند.
زنجیره حمله FlashHole
این صفحات کدهای جاوااسکریپت را از دامنههای خارجی بارگیری میکنند و زنجیرهای از عملیات اجرایی را در حافظه به راه میاندازند. در این فرایند، ابزار امنیتی INISAFE CrossWeb EX نیز به کار گرفته میشود؛ نرمافزاری که در کره جنوبی محبوبیت زیادی دارد.
فرایند مربوط به این ابزار امنیتی، فایل اجرایی معتبر ویندوز با نام fsquirt.exe را اجرا میکند. مهاجمان از این فایل برای اجرای شلکد استفاده میکنند؛ کدی که بدافزار دانلودکننده TechHub را روی سیستم نصب میکند. وظیفه TechHub دریافت بدافزارهای بیشتر از مخازن خصوصی گیتهاب است.
کسپرسکی تاکنون دستکم سه شرکت کره جنوبی را شناسایی کرده که در حوزههای نرمافزار، ساختوساز و تولید تجهیزات ارتباطات سیمی فعالیت دارند. بااینحال، پژوهشگران احتمال میدهند شمار سازمانهای آسیبدیده بسیار بیشتر از این تعداد باشد.
یکی دیگر از ابزارهای تازه مشاهدهشده در این حملات، ClientHub نام دارد. این ابزار بارگذار از ارتباط با دراپباکس و همچنین تبادل مستقیم داده با LPEClient پشتیبانی میکند.
پژوهشگران توضیح میدهند که LPEClient اطلاعات مربوط به قربانیان را جمعآوری میکند، محمولههای رمزگذاریشده را از طریق ClientHub دریافت میکند و برای فرار از شناسایی توسط سامانههای نظارتی امنیتی به کار میرود.
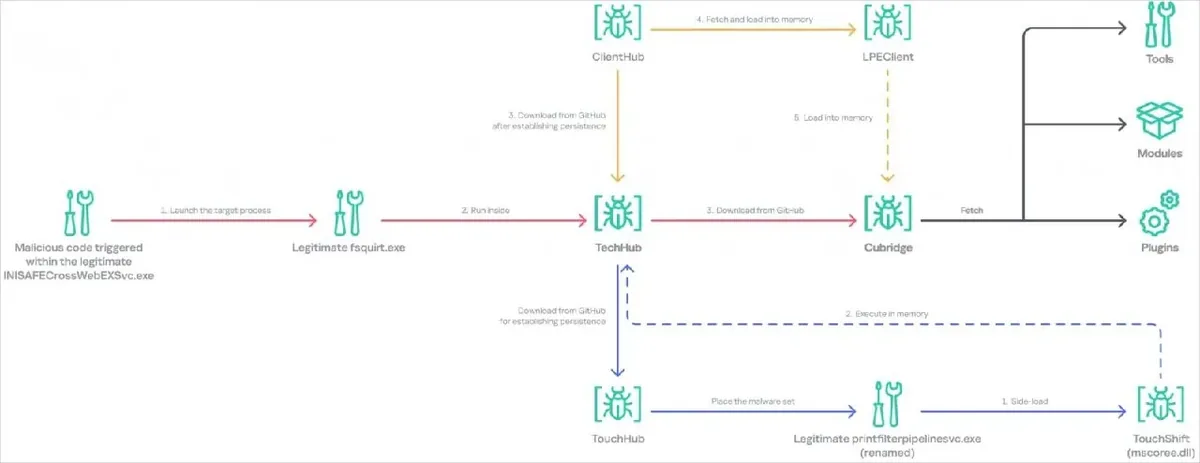
بدافزار دیگری که در جریان این حملات شناسایی شده، Cubridge نام دارد. این درِپشتی ماژولار قابلیت مدیریت فایلها، اجرای فرمانها و جمعآوری اطلاعات از سیستم آلوده را در اختیار مهاجمان قرار میدهد. همچنین امکان ثبت اسکرینشات و بارگذاری محمولههای مخرب اضافی روی دستگاه قربانی را فراهم میکند.
کسپرسکی ابزارهای دیگری را نیز شناسایی کرده که مرورگرهای مبتنی بر کرومیوم را هدف میگیرند تا اطلاعات ورود به حسابها، کوکیها و تاریخچه مرور وب کاربران را سرقت کنند.
پژوهشگران خاطرنشان میکنند که بخش عمده کدهای گروه لازاروس در حافظه اجرا میشوند، هرچند سازوکارهای ماندگاری بدافزار باعث باقی ماندن برخی فایلها روی دیسک سیستم قربانی خواهند شد.
رمزنگاری پساکوانتومی
استفاده از سازوکار رمزنگاری پساکوانتومی ML-KEM یکی از ویژگیهای برجسته عملیات FlashHole به شمار میرود. این فناوری استاندارد مورد تأیید مؤسسه ملی استانداردها و فناوری آمریکا (NIST) است و در پروژههای نرمافزاری مختلف برای محافظت از دادهها در برابر حملات مبتنی بر رویکرد اکنون سرقت کن، بعداً رمزگشایی کن به کار میرود.
تحلیل فنی نشان داد LPEClient از سرور فرماندهی و کنترل مجموعهای از دادهها را دریافت کرده که از چهار بلوک ۱۵۶۸ بایتی تشکیل شدهاند. هر بلوک شامل یک کلید عمومی ML-KEM-1024 بوده است.
کسپرسکی در توضیح این فرایند گفت:
LPEClient سپس با استفاده از این بلوکها چهار جفت مجزا از کلیدهای مشترک و متنهای رمزگذاریشده تولید میکند، متنهای رمزگذاریشده را با الگوریتم GOST رمز میکند و آنها را از طریق ClientHub به سرور فرماندهی و کنترل میفرستد.
این اسرار مشترک، مواد کلیدی لازم برای الگوریتم رمزنگاری دیگری به نام Threefish را فراهم میکنند. این الگوریتم پاسخ دریافتی را رمزگشایی میکند؛ پاسخی که شامل پارامترهای لازم و یک محموله اجرایی است.
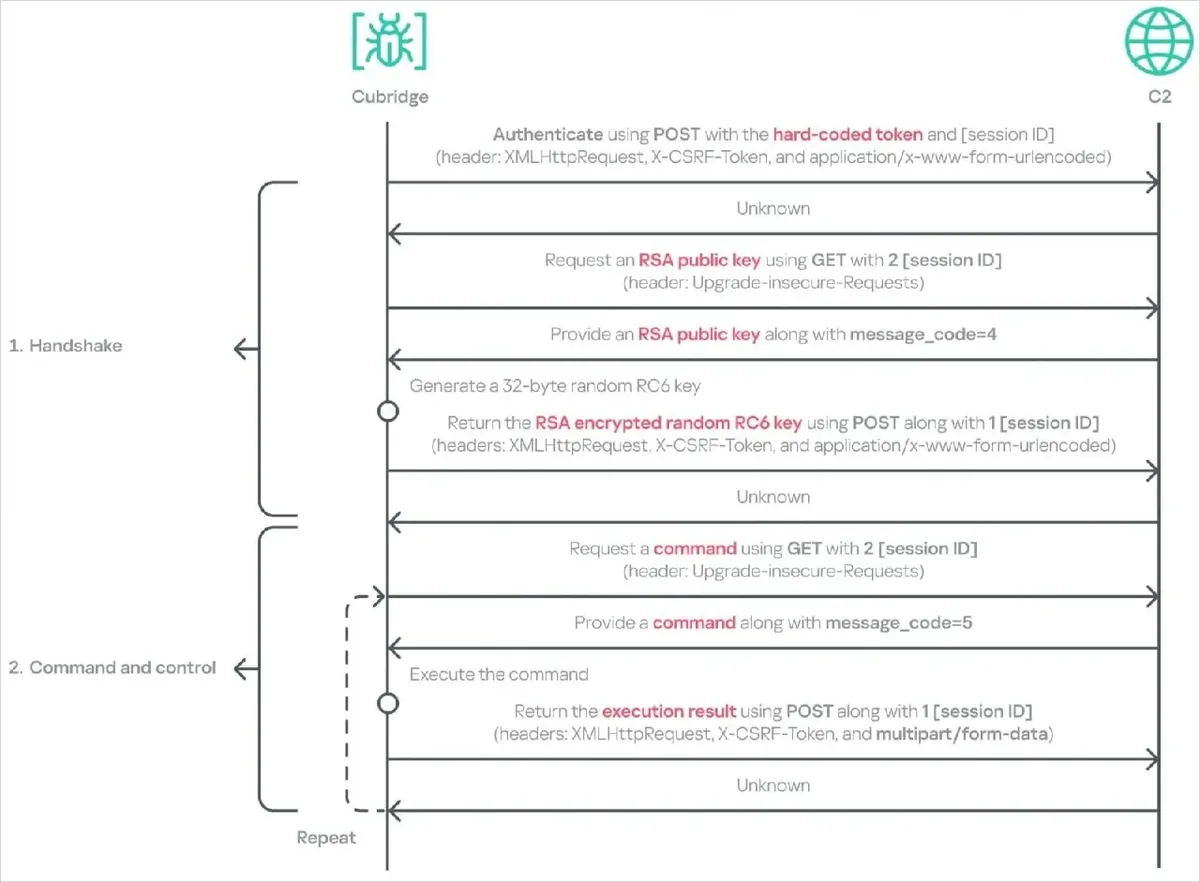
محموله نهایی، بدافزار Cubridge است که LPEClient آن را با استفاده از روش بارگذاری بازتابی در حافظه سیستم میزبان بارگذاری میکند.
کسپرسکی معتقد است گروه لازاروس با ترکیب این روش رمزنگاری و زنجیره اجرای مبتنی بر حافظه، تلاش میکند احتمال شناسایی فعالیتهای مخرب خود را به حداقل برساند.
کسپرسکی درباره اهمیت این روش گفت:
استفاده از رمزنگاری پساکوانتومی نشان میدهد که این گروه قصد دارد محمولههای مخرب بعدی خود را پنهان نگه دارد.
پژوهشگران کسپرسکی عملیات FlashHole را بخشی از فعالیتهای گستردهتر موسوم به Cascade Hole میدانند و با اطمینان متوسط تا بالا، آن را به عملیات پیشین SyncHole مرتبط میکنند.