

ابزار OSS Scanner تحلیلهای امنیتی را به صورت خودکار انجام میدهد که اگرچه سرعت را بالا میبرد اما احتمال صدور گزارشهای خطا برای توسعهدهندگان دارد.
فهرست مطالب
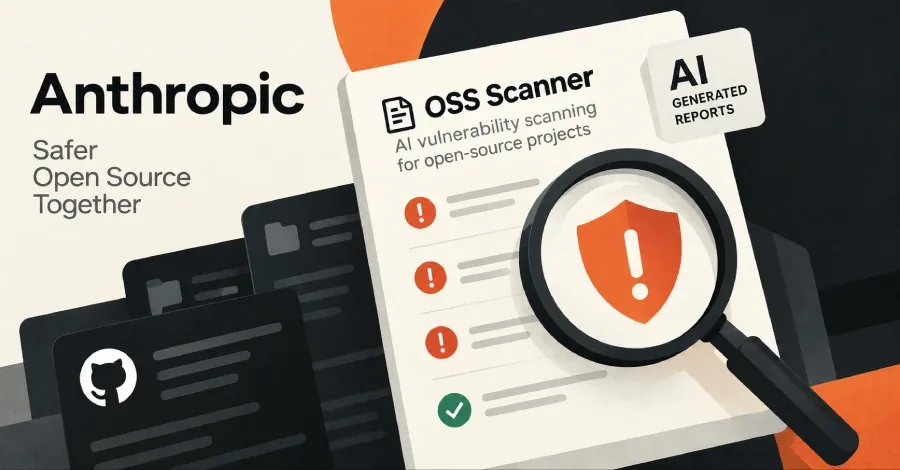
شرکت آنتروپیک سرویس جدید OSS Scanner را برای شناسایی رایگان آسیبپذیریهای امنیتی در پروژههای متنباز با استفاده از مدل Claude Mythos عرضه کرد.
به گزارش سرویس هوش مصنوعی تکناک، شرکت آنتروپیک سرویس جدیدی با نام OSS Scanner را رونمایی کرده است که با هدف ارتقای امنیت پروژههای متنباز و شناسایی آسیبپذیریهای احتمالی طراحی شده است. این ابزار به توسعهدهندگان اجازه میدهد تا به صورت رایگان و دورهای، کدهای خود را با بهرهگیری از توانمندترین مدلهای هوش مصنوعی این شرکت تحلیل کنند.
سرویس OSS Scanner با تمرکز بر استفاده از مدلهایی نظیر Claude Mythos، تحلیلهای امنیتی دقیقی را ارائه میدهد. طبق اعلام آنتروپیک، هدف اصلی این ابتکار، ایجاد مزیت دفاعی حداکثری برای جامعه متنباز است. با این حال، تکیه بر هوش مصنوعی بدون نظارت مستقیم انسانی، چالشهای خاص خود را به همراه دارد.
تحلیل خودکار بدون نظارت انسانی
خروجیهای تولیدشده توسط این اسکنر، کاملاً خودکار و بدون بررسی یا اولویتبندی توسط کارشناسان انسانی ارائه میشود. این موضوع اگرچه سرعت و تکرار عملیات اسکن را به طور قابلتوجهی افزایش میدهد، اما احتمال نادرست بودن یا نامعتبر بودن گزارشها را نیز افزایش میدهد. در واقع، توسعهدهندگان باید با در نظر گرفتن این نکته که ممکن است برخی از هشدارهای تولیدشده باگهای واقعی نباشند، از نتایج استفاده کنند.
شناسایی باگ معروف Copy Fail
این اقدام در حالی صورت میگیرد که هوش مصنوعی در ماههای اخیر نقشی دوگانه در دنیای امنیت نرمافزار ایفا کرده است. از یک سو، ابزارهای هوش مصنوعی موفق به شناسایی حفرههای امنیتی بزرگی شدهاند؛ برای نمونه، باگ موسوم به Copy Fail که در ماه مه تقریباً تمام توزیعهای Linux را درگیر کرده بود، با کمک این فناوری شناسایی شد. از سوی دیگر، حجم بالای گزارشهای باگ تولیدشده توسط ابزارهای هوش مصنوعی، به معضلی جدی برای مدیریت پروژههای بزرگ متنباز تبدیل شده است. بهنوشته ورج، بسیاری از تیمهای توسعهدهنده، از جمله تیم Linus Torvalds و حتی بخشهای فنی گوگل، اکنون با هجوم گزارشهایی مواجهاند که بررسی و تایید صحت آنها زمان و انرژی بسیار زیادی را از متخصصان میگیرد.
ارائه سرویس جدید آنتروپیک گامی در جهت تقویت امنیت است، اما به نظر میرسد جامعه متنباز باید میان استفاده از سرعت تحلیل خودکار و معضل انباشت گزارشهای بیاثر، تعادلی هوشمندانه برقرار کند. در حالی که ابزارهایی مانند Claude Mythos پتانسیل بالایی برای شناسایی تهدیدات دارند، مدیریت این حجم از دادههای تولیدشده، چالش بعدی برای حفظ بهرهوری توسعهدهندگان خواهد بود. این رویکرد جدید آنتروپیک، سوالات مهمی را درباره آینده تعامل هوش مصنوعی و فرآیندهای سنتی مدیریت امنیت نرمافزار ایجاد کرده است که پاسخ به آنها میتواند مسیر توسعه نرمافزارهای امن را در سالهای پیش رو تعیین کند.