

نقص امنیتی Grok Build باعث افشای اطلاعات بیش از ۳۵ هزار اپلیکیشن، ازجمله اسناد محرمانه اسپیسایکس، اطلاعات کارکنان تسلا و دادههای پزشکی شد.
پژوهشگران امنیت سایبری میگویند نقصی در سازوکار اشتراکگذاری اپلیکیشنهای ابزار کدنویسی هوش مصنوعی Grok Build باعث شده است اطلاعات محرمانه بیش از ۳۵ هزار پروژه در معرض دسترسی عمومی قرار بگیرد. این اطلاعات شامل اسناد داخلی شرکتها، دادههای پزشکی کارکنان، پیشنهادهای تجاری و اطلاعات سازمانی است. بخشی از اسناد افشاشده نیز به خود شرکت SpaceXSI تعلق دارد.
پژوهشگران شرکت امنیت سایبری Claroc این مشکل را شناسایی کردهاند. به گفته آنها، اطلاعات افشاشده از طریق لینکهایی قابل دسترسی بوده است که کاربران Grok Build برای اشتراکگذاری اپلیکیشنهای خود ایجاد میکنند. این لینکها بهگونهای طراحی شدهاند که فقط افراد دارای نشانی دقیق بتوانند به محتوای اپلیکیشن دسترسی پیدا کنند؛ اما نقصی در نحوه پیادهسازی این سازوکار، امکان شناسایی تعداد زیادی از لینکهای فعال را برای دیگران فراهم کرده است.
نقص امنیتی در Grok Build
براساس یافتههای Claroc، اطلاعات حساس افشاشده به پروژههای کاربران عادی محدود نمیشود. پژوهشگران ۲۴ اپلیکیشن ساختهشده توسط خود SpaceXSI را نیز شناسایی کردند که اطلاعات داخلی این شرکت را در دسترس افراد دارای لینک قرار میدادند. همچنین اپلیکیشن ارزیابی عملکرد مراکز خدمات تسلا، نام ۲۲ تکنسین و اطلاعات مربوط به بهرهوری و وضعیت پاداش آنها را نمایش میداد.
Claroc گفت از این موضوع شگفتزده شده است که شرکت سازنده Grok اسناد داخلی خودش را نیز از طریق لینکهایی در دسترس قرار داده که هر فرد دارای نشانی آنها میتوانسته به اطلاعات دسترسی پیدا کند.
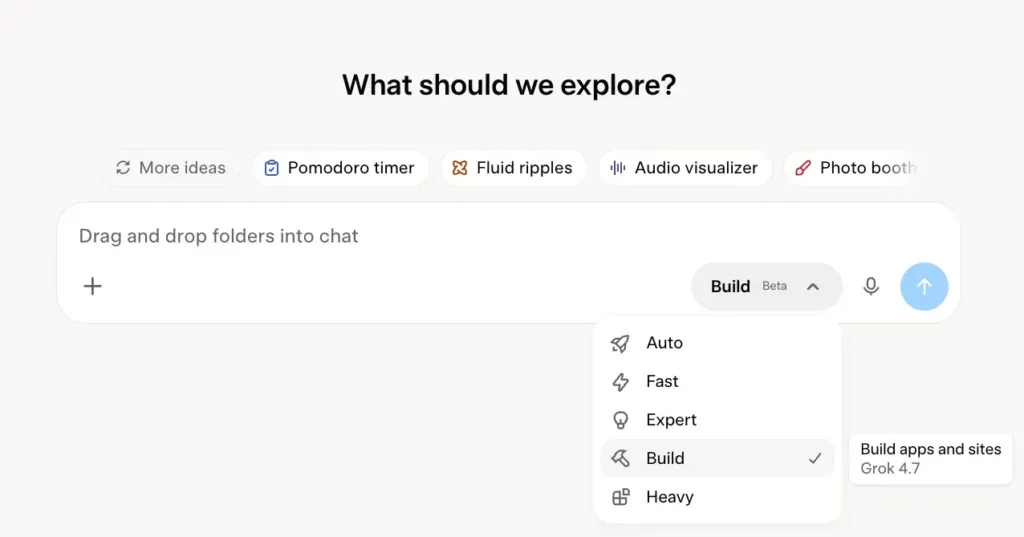
Grok Build برای سادهترکردن فرایند ساخت و آزمایش اپلیکیشنها، امکان اشتراکگذاری آنها از طریق لینک را فراهم میکند. کاربران میتوانند با واردکردن دستور متنی یا صوتی، ظرف چند دقیقه اپلیکیشنی آماده برای آزمایش داخلی بسازند و آن را در اختیار دیگران قرار دهند.
لینکهای این اپلیکیشنها معمولاً با دو یا چند عبارت تصادفی ساخته میشوند؛ عباراتی که کاربران امکان تغییر آنها را نیز دارند. هدف از این روش، دشوارکردن حدسزدن نشانیهاست. در چنین سازوکاری، دسترسی به لینک عملاً بهمنزله مجوز دسترسی به محتوای پشت آن در نظر گرفته میشود.
بااینحال، مشکل Grok Build به محل قرارگیری این عبارتهای تصادفی در نشانی اینترنتی مربوط میشود. برخلاف روش مورد استفاده گوگل که بخش تصادفی لینک را پس از نام دامنه قرار میدهد، Grok آن را پیش از دامنه قرار داده است.
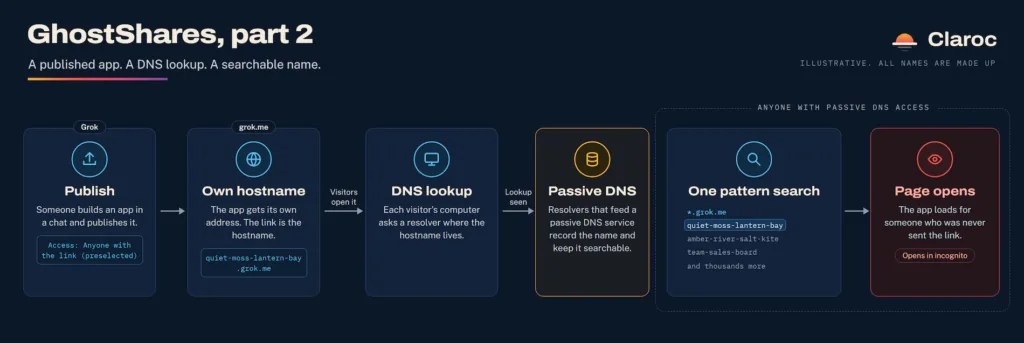
این تفاوت باعث میشود نشانیهای Grok از طریق سرویسهای Passive DNS قابل شناسایی باشند. در نتیجه، پژوهشگران توانستهاند بدون نیاز به حدسزدن تکتک لینکها، تعداد زیادی از نشانیهای فعال Grok Build را شناسایی کنند. اگر این پلتفرم از ساختاری مشابه لینکهای اشتراکگذاری گوگل استفاده میکرد و بخش تصادفی را در مسیر پس از دامنه قرار میداد، این نشانیها از طریق جستوجو در دادههای DNS غیرفعال قابل شناسایی نبودند.
لینکهای اشتراکگذاری در ابزارهایی مانند کلاد، ChatGPT و جمینای از ساختاری متفاوت استفاده میکنند. در این سرویسها، بخش تصادفی و محرمانه لینک پس از دامنه قرار میگیرد و در نتیجه از طریق دادههای DNS قابل مشاهده نیست.