

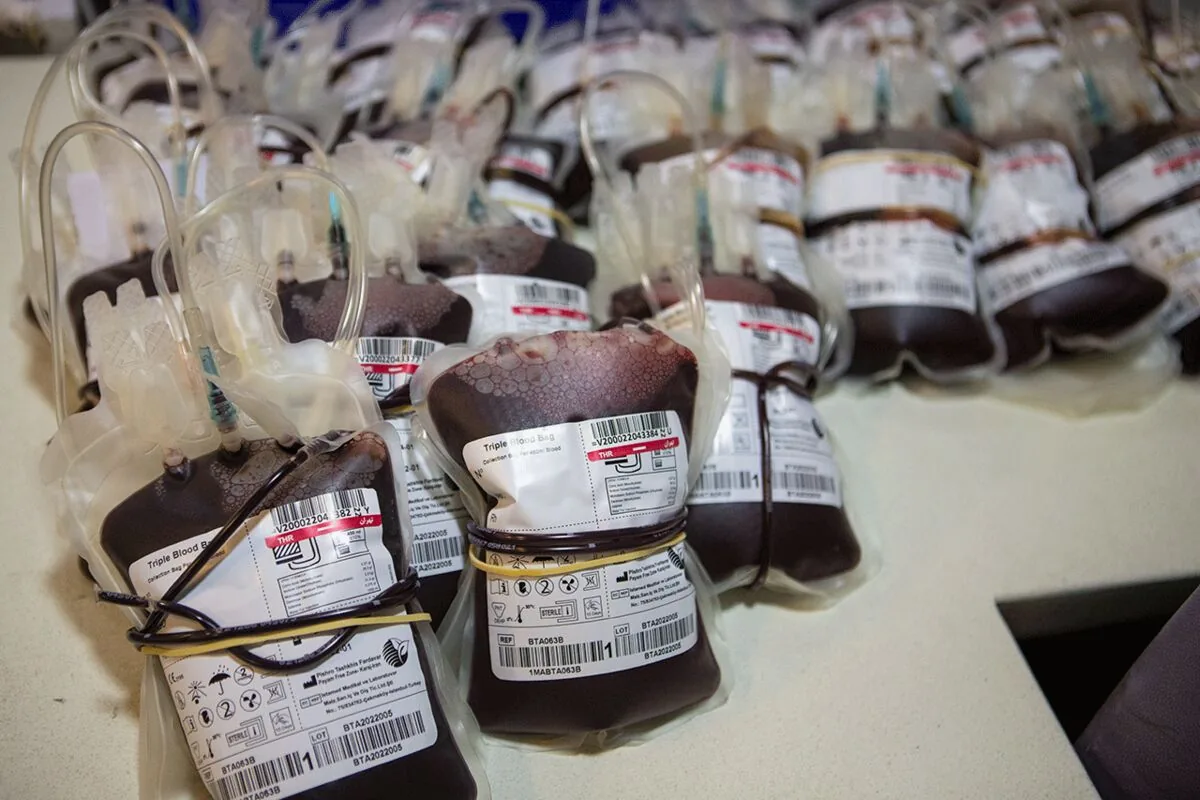
پس از حملات سایبری به سیستمهای سرمایشی فروشگاههای زنجیرهای در هشت کشور اروپایی که به دور ریختن مقادیر زیادی مواد غذایی منجر شد، هکرها این بار سه مرکز وابسته به سازمان خون فرانسه را هدف قرار دادند تا مواد خونی را در معرض نابودی قرار دهند.
بهگزارش قدس آنلاین، حملات سایبری به سیستمهای کنترل و سرمایش در اروپا وارد مرحله نگرانکنندهتری شده است. پس از هدف قرار گرفتن یخچالهای فروشگاههای زنجیرهای در هشت کشور اروپایی و فساد مقادیر زیادی مواد غذایی، هکرها این بار سیستمهای سرمایشی سه مرکز وابسته به سازمان خون فرانسه را هدف گرفتند؛ حملهای که میتوانست ذخایر پلاسما و نمونههای خون مورد استفاده بیماران و بیمارستانها را به خطر بیندازد.
حمله به مراکز نگهداری خون در فرانسه
این حمله از شب یکشنبه تا دوشنبه رخ داد و مهاجمان توانستند از راه دور سیستمهای نظارت بر سرمایش، کنترل دما و یخزدایی را دستکاری کنند. هدف آنها افزایش دمای اتاقهای نگهداری کیسههای پلاسما و نمونههای خون بود.
بر اساس گزارش رسانههای فرانسوی، هکرها تلاش کردند دما را از حدود ۳۰ درجه زیر صفر به سطوح بسیار بالایی برسانند که احتمال داشت تا ۱۱۰ درجه سانتیگراد افزایش یابد؛ هرچند سازمان خون فرانسه این رقم را تأیید نکرده است.
با این حال، سامانههای نظارتی تغییرات غیرعادی را شناسایی کردند و آژیرهای هشدار به تیمهای فنی فرصت دادند پیش از آسیب دیدن فرآوردههای خونی، کیسههای پلاسما را به تأسیسات ایمن منتقل کنند.
سازمان خون فرانسه اعلام کرد هیچ آسیبی به فرآوردههای خونی وارد نشده و پیامد بهداشتی نیز گزارش نشده است. همچنین عملیات جمعآوری و توزیع خون بدون وقفه ادامه دارد.
این حمله مستقیماً زیرساختهای سازمان خون فرانسه را هدف نگرفته بود، بلکه یک شرکت ارائهدهنده خدمات و تجهیزات سرمایشی همکار با این نهاد مورد حمله قرار گرفت. شرکت Coolworld نیز از وقوع یک حادثه سایبری مرتبط با قطعهای از سوی یک تأمینکننده خارجی در تعداد محدودی از واحدهای خود خبر داد.
مقامات فرانسه با همکاری آژانس ملی امنیت سایبری و وزارت بهداشت در حال بررسی ابعاد حمله و شناسایی عاملان آن هستند.
حمله به یخچال فروشگاهها در هشت کشور اروپایی
این حمله در حالی رخ داد که روز گذشته گزارش دیگری از هدف قرار گرفتن سیستمهای سرمایشی فروشگاههای زنجیرهای در اروپا منتشر شد. به نقل از رویترز، فروشگاهها در هشت کشور اروپایی مجبور شدند مقادیر زیادی مواد غذایی را به دلیل اختلال در عملکرد یخچالها و فساد محصولات دور بریزند.
در سوئد، فروشگاههای زنجیرهای Coop اعلام کردند قصد دارند سیستمهای خود را به شبکههای ۵G و مودمهای جدید منتقل کنند و ارتباطات ۴G را کنار بگذارند. فرانسه نیز پس از حملات سایبری به سوپرمارکتهای خود، این فرایند را آغاز کرده است.
بر اساس این گزارش، هفت فروشگاهی که هدف حمله قرار گرفته بودند، اکنون با دریافت پشتیبانی دوباره فعال شدهاند، اما سیستمهای سرمایشی آنها به اینترنت متصل نیست.
شرکت Danfoss، تأمینکننده نرمافزار این سیستمها، اعلام کرده طی سه هفته گذشته با مشتریان خود برای مدیریت شرایط در تماس بوده و به آنها توصیه کرده است سیستمهای سرمایشی را بهطور مستقیم به اینترنت متصل نکنند.
هشدار کارشناسان درباره آسیبپذیری زیرساختهای سرمایشی
یکی از کارشناسان امنیت سایبری مؤسسه دلویت با اشاره به این حملات تأکید کرده است خردهفروشان باید هرچه سریعتر وضعیت امنیتی سیستمهای سرمایشی خود را بررسی کنند.
به گفته این کارشناس، فروشگاهها باید مشخص کنند کنترلکنندههای یخچالهایشان چه آسیبپذیریهایی دارند، آیا به اینترنت متصل هستند و آخرین بهروزرسانیهای امنیتی را دریافت کردهاند یا خیر. همچنین در صورت نداشتن اطلاعات کافی درباره امنیت این تجهیزات، باید آنها را بهسرعت از اینترنت جدا کنند.
او هشدار داده است که قطع اتصال اینترنت بهتنهایی مشکل را برطرف نمیکند، اما دستکم با ایزوله کردن این سیستمها میتوان مانع از تأثیرگذاری حملات سایبری بر عملکرد آنها شد.
گسترش دامنه تهدید حملات سایبری
هدف قرار گرفتن سیستمهای سرمایشی فروشگاهها و مراکز نگهداری فرآوردههای خونی نشان میدهد حملات سایبری میتوانند فراتر از اختلال در خدمات دیجیتال، زنجیره تأمین مواد غذایی و زیرساختهای مرتبط با سلامت را نیز تحت تأثیر قرار دهند.
با وجود شباهت شیوه حملات اخیر، تاکنون مدرک قطعی درباره ارتباط آنها با یکدیگر یا نقش داشتن یک عامل مشترک در این حوادث منتشر نشده است.