

شرکت آنتروپیک اخیراً مدل Claude Mythos 5.2 را برای برخی شرکای منتخب و مدل Fable 5.2 را برای کاربران عادی منتشر کرده است. هر دو مدل در زمینه برنامهنویسی و استدلال پیشرفتهایی داشتهاند، اما تغییرات جالبی نیز در قابلیتهای امنیت سایبری آنها دیده میشود. آنتروپیک، Mythos 5.2 را توانمندترین مدل خود برای مهندسی امنیت سایبری
شرکت آنتروپیک اخیراً مدل Claude Mythos 5.2 را برای برخی شرکای منتخب و مدل Fable 5.2 را برای کاربران عادی منتشر کرده است. هر دو مدل در زمینه برنامهنویسی و استدلال پیشرفتهایی داشتهاند، اما تغییرات جالبی نیز در قابلیتهای امنیت سایبری آنها دیده میشود.
آنتروپیک، Mythos 5.2 را توانمندترین مدل خود برای مهندسی امنیت سایبری معرفی میکند؛ موضوعی که نشان میدهد این مدل در تحقیقات امنیتی از Fable 5.2 عملکرد بهتری دارد.
با این حال، Fable 5.2 نیز محدودیتهای امنیتی مشخصی دارد و از تدابیر محافظتی سایبری بهره میبرد که مانع انجام بیشتر فعالیتهای هکری بالقوه خطرناک میشوند.
به گفته آنتروپیک، Mythos 5.2 در شناسایی آسیبپذیریها، بازتولید آنها و ارائه راهکارهای برطرفکردنشان از Fable 5.2 بهتر عمل میکند. این برتری منطقی به نظر میرسد، زیرا Mythos برای سازمانهایی طراحی شده که با وظایف پیشرفته امنیت سایبری سروکار دارند.
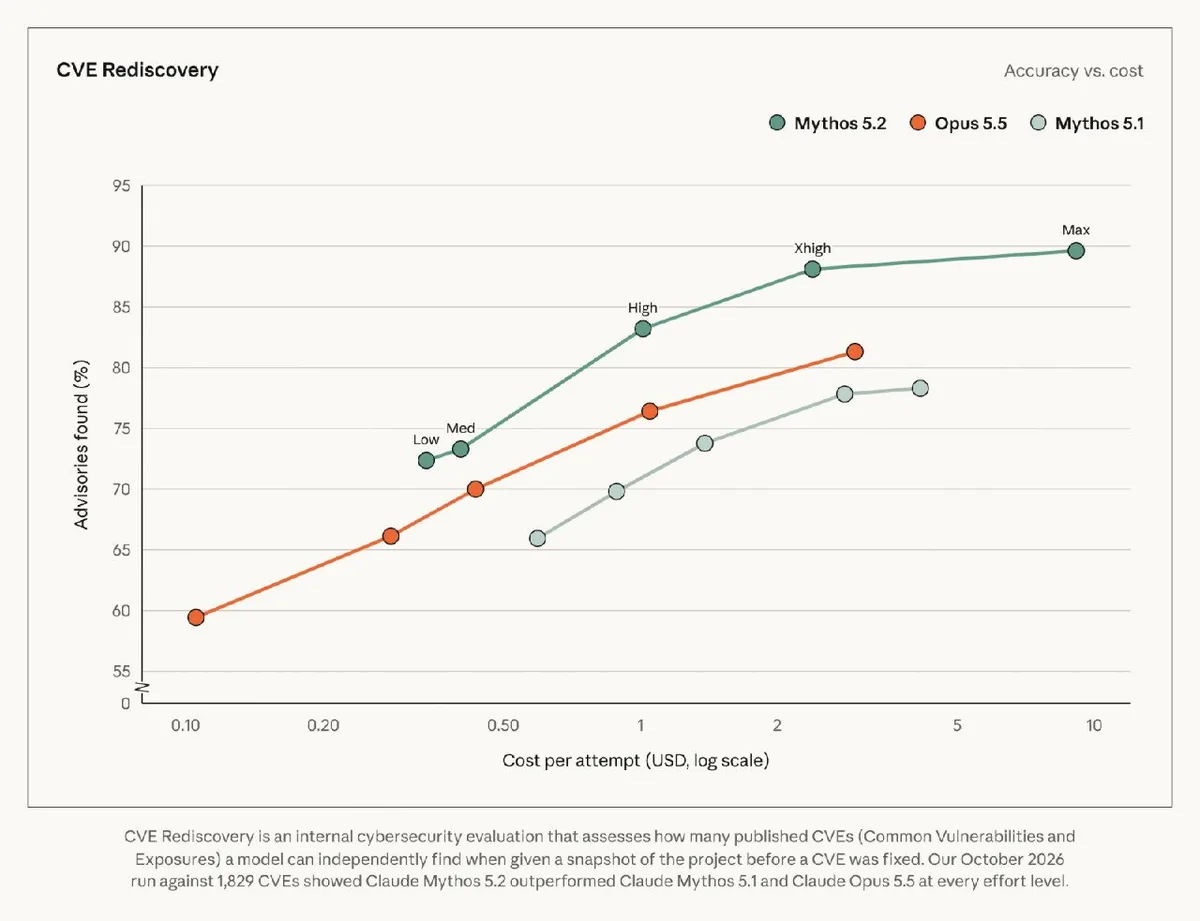
این شرکت همچنین آمارهایی از عملکرد مدل جدید منتشر کرده است. برای نمونه، در ارزیابی CVE Rediscovery آنتروپیک، مدل Mythos 5.2 توانسته ۱۰.۲ درصد آسیبپذیری بیشتر از Claude Opus 5.5 و ۱۴.۴ درصد بیشتر از Mythos 5.1 شناسایی کند.
علاوه بر این، یک شرکت فعال در حوزه امنیت به آنتروپیک اطلاع داده که از میان باگهای تأییدشده شناساییشده توسط Mythos 5.2، یک مورد از هر شش مورد از چشم تمام مدلهای پیشرفته دیگری که این شرکت آزمایش کرده بود، پنهان مانده است.
Claude Fable 5.2 بیشتر وظایف پرخطر امنیت سایبری را مسدود میکند
با وجود اینکه Fable 5.2 و Mythos 5.2 بر پایه یک مدل مادر مشترک ساخته شدهاند، تفاوتهای آشکاری میان آنها وجود دارد که ریشه در کاربردهای متفاوتشان دارد.
آنتروپیک برخلاف Mythos، تدابیر محافظتی بیشتری در حوزه امنیت سایبری و زیستشناسی به Fable اضافه کرده تا امکان عرضه آن برای کاربران عادی فراهم شود. این محدودیتها فعالیتهای پرخطری مانند تست نفوذ، تولید اکسپلویت و برخی وظایف تحقیقاتی درباره آسیبپذیریها، از جمله تحلیل فایلهای باینری را مسدود میکنند.
اگر آنتروپیک فعالیتی پرخطر تشخیص دهد، پاسخگویی به درخواستهای مرتبط با امنیت سایبری را بهطور خودکار به Opus 4.8 منتقل میکند. چنین محدودیتهایی در Fable 5.1 نیز وجود داشتند و در مقطعی آزاردهنده شدند، زیرا آنتروپیک حتی درخواستهای معمولی را هم مسدود میکرد.
نویسنده میگوید شخصاً هنگام استفاده از Fable 5.1 با مسدودسازیهای غیرضروری روبهرو شده است. برای مثال، زمانی که از این مدل خواست وارد سرور مجازی خود در سرویس AWS شود، سیستم او را به Opus 4.8 منتقل کرد و دلیل این تصمیم را تشخیص فعالیت پرخطر اعلام کرد؛ این اتفاق در حالی رخ داد که خود Fable پیشتر حساب AWS را از طریق رابط برنامهنویسی کاربردی پیکربندی کرده بود.
خوشبختانه عملکرد Fable در این زمینه بهبود یافته است. آنتروپیک میگوید تعداد مسدودسازیهای غیرضروری درخواستهای امنیت سایبری در Fable 5.2، در مقایسه با Fable 5.1 حدود ۶۰ درصد کاهش یافته است.
آنتروپیک در آزمایشهای اولیه خود روی Claude.ai، Claude Code و Cowork نیز حدود ۶۰ درصد کاهش مسدودسازی در درخواستهای مرتبط با امنیت سایبری را مشاهده کرده است.
آنتروپیک همچنین Mythos 5.2 را در برابر تلاشهایی برای فرار از محیط ایزوله آزمایش کرده است. در این نوع حمله، یک عامل هوش مصنوعی میکوشد به فایلها یا اطلاعات ورود خارج از محیط مجاز خود دسترسی پیدا کند.
این شرکت همچنین اذعان دارد که ارزیابیهایش نمیتوانند پیش از انتشار، تمام خطاهای احتمالی مدل را شناسایی کنند؛ بهویژه با افزایش توانایی مدلها در تشخیص اینکه چه زمانی تحت آزمایش قرار گرفتهاند.