

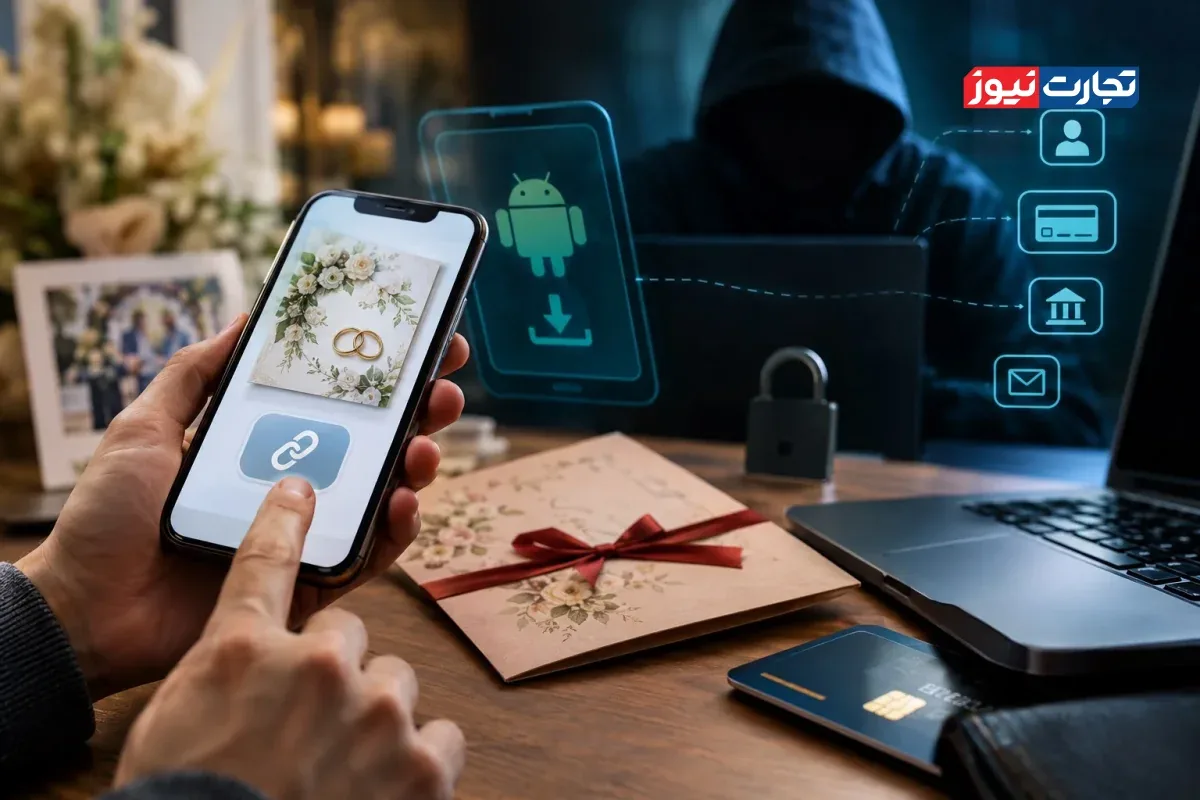
به گزارش تجارت نیوز، کارت دعوت عروسی، پیام دریافت بسته پستی، ابلاغیه قضایی، ثبتنام یارانه، سهام عدالت و حتی تبدیل عکس به تصویر ساختهشده با هوش مصنوعی؛ عنوانها تغییر کردهاند اما هدف یکی است: کشاندن کاربر به یک لینک یا وادار کردن او به نصب برنامهای که میتواند راه ورود کلاهبردار به تلفن همراه، اطلاعات شخصی و در نهایت حساب بانکی باشد.
این روزها حتی «دعوت به عروسی» نیز به پوششی برای کلاهبرداری سایبری تبدیل شده است. پیام ممکن است از طرف یک دوست یا آشنای واقعی ارسال شود و همین موضوع احتمال اعتماد قربانی را بیشتر میکند. اما آلوده بودن تلفن همراه یا حساب کاربری فرستنده میتواند باعث شود پیام مخرب از سوی فردی ارسال شود که مخاطب او را میشناسد.
پلیس فتا نیز در پیامکی به شهروندان هشدار داده است که حتی در صورت دریافت پیام از افراد آشنا، از نصب برنامکهای اندرویدی ناشناس خودداری کنند. رئیس پلیس فتا نیز در مهرماه امسال اعلام کرده است که در نیمه نخست ۱۴۰۵ حدود ۷۵ هزار جرم سایبری مورد رسیدگی قرار گرفته و وقوع جرایم سایبری نسبت به مدت مشابه سال قبل ۱۳ درصد کاهش یافته است؛ با این حال کلاهبرداری اینترنتی همچنان با سهم حدود ۳۹ درصدی در رتبه نخست جرایم سایبری قرار دارد.
کلاهبرداری در صدر جرایم سایبری
کاهش ۱۳ درصدی کل جرایم سایبری به معنای کاهش اهمیت کلاهبرداری اینترنتی نیست. بر اساس اعلام پلیس فتا، کلاهبرداری اینترنتی حدود ۳۹ درصد جرایم سایبری را تشکیل میدهد و برداشت غیرمجاز اینترنتی نیز با حدود ۳۲ درصد در رتبه بعدی قرار دارد. به این ترتیب، بخش بزرگی از جرایم فضای مجازی مستقیماً با منابع مالی و دارایی شهروندان ارتباط دارد.
در سال ۱۴۰۱ نیز پلیس فتا اعلام کرده بود که کلاهبرداریهای اینترنتی ۳۷ درصد جرایم سایبری را تشکیل میدهند. در همان سال، فروشندگان اینترنتی، آگهیهای جعلی و دریافت وجه بدون تحویل کالا از شیوههای پرتکرار کلاهبرداری عنوان شده بود.
این مقایسه نشان میدهد که سهم کلاهبرداری در سبد جرایم سایبری طی این سالها همچنان بالا مانده است؛ هرچند برای محاسبه رشد سالانه تعداد کلاهبرداریها، باید آمار مطلق پروندههای ثبتشده در هر سال در دسترس باشد.
آمار رسمی وجود ندارد
آمار کلاهبرداریهای اینترنتی هم مثل بسیاری دیگر از آمار آسیب های اجتماعی مدون و دقیق نیست همه چیز به اظهارات جسته و گریخته مسوولان پلیس فتا باز میگردد. اینکه یک بار در سال 1401 آمار این کلاهبرداریها را 37 درصد از کل مجموعه جرایم سایبری در کشور اعلام کرده اند و در سال 1405 این آمار به 39 درصد رسیده است. در واقع اگر بخواهیم میزان افزایش یا کاهش این جرایم را در یک بازه 5 ساله مورد بررسی قرار بدهیم آمارهای دقیق و قابل استنادی پیدا نمیکنیم.
توضیح کلاهبرداری سایبری فقط با «طمع» یا «سادهلوحی قربانی» کامل نمیشود / شرایط اجتماعی و اقتصادی در شکلگیری فرصت جرم سایبری نقش دارند
امان الله قرایی، جامعهشناس و استاد دانشگاه در اینباره به تجارتنیوز میگوید: از منظر جامعهشناختی، توضیح کلاهبرداری سایبری فقط با «طمع» یا «سادهلوحی قربانی» کامل نمیشود. شرایط اجتماعی و اقتصادی نیز در شکلگیری فرصت جرم نقش دارند.
او میافزاید: در جامعهای که بخش بزرگی از مردم با کاهش قدرت خرید، نگرانی درباره درآمد، بدهی، هزینههای مسکن و درمان و نااطمینانی نسبت به آینده روبهرو هستند، پیامهایی که وعده منفعت سریع میدهند، میتوانند اثرگذاری بیشتری داشته باشند.
این استاد دانشگاه خاطر نشان میکند: فردی که تحت فشار اقتصادی قرار دارد ممکن است نسبت به پیامهایی مانند «دریافت وام»، «بازگشت وجه»، «ثبتنام کمکهزینه» یا حتی یک فرصت سرمایهگذاری جذاب، حساستر شود.
فشار اقتصادی میتواند برای بخشی از افراد، بهخصوص کسانی که احساس میکنند از مسیرهای قانونی امکان دستیابی به درآمد کافی ندارند، زمینه توجیه رفتار مجرمانه ایجاد کند
قرایی در ادامه به شرایط کسانی که دست به کلاهبرداری میزنند اشاره کرده و میگوید: فشار اقتصادی میتواند برای بخشی از افراد، بهخصوص کسانی که احساس میکنند از مسیرهای قانونی امکان دستیابی به درآمد کافی ندارند، زمینه توجیه رفتار مجرمانه ایجاد کند.
او میافزاید: این مساله البته به معنای آن نیست که فقر یا مشکلات اقتصادی مستقیماً انسان را به کلاهبردار تبدیل میکند؛ اکثریت افراد در شرایط دشوار اقتصادی همچنان از قواعد اجتماعی و قانونی پیروی میکنند.
این جامعهشناس تاکید میکند: عامل مهمتر، ترکیب فشار اقتصادی، احساس بیعدالتی، کاهش اعتماد اجتماعی و تصور پایین بودن هزینه جرم است. وقتی فردی تصور کند میتواند با یک تلفن همراه، یک حساب کاربری جعلی و چند لینک مخرب به پول برسد و احتمال شناسایی او پایین است، هزینه روانی و اجتماعی ارتکاب جرم برایش کاهش پیدا میکند.
امان الله قرایی اظهار میدارد: از سوی دیگر، کلاهبرداری سایبری برخلاف بسیاری از جرایم سنتی، الزاماً نیازمند حضور فیزیکی مجرم در کنار قربانی نیست. مجرم میتواند از پشت یک صفحه نمایش، همزمان تعداد زیادی پیام ارسال کند و تنها به موفق شدن درصد بسیار کوچکی از آنها نیاز داشته باشد.
یکی از مهمترین ابزارهای کلاهبردار، سوءاستفاده از اعتماد اجتماعی است
قرایی با بیان این مطلب که کلاهبرداری سایبری فقط پول قربانی را هدف نمیگیرد؛ اعتماد را نیز فرسوده میکند، ادامه میدهد: وقتی فرد نمیداند پیام ارسالی از سوی دوستش واقعی است یا گوشی دوستش آلوده شده، وقتی نمیتواند تشخیص دهد لینک دریافتشده از یک سازمان معتبر است یا نسخه جعلی آن، و زمانی که حتی یک کارت دعوت عروسی میتواند پوشش یک حمله سایبری باشد، اعتماد روزمره نیز آسیب میبیند.
او میافزاید: در واقع یکی از مهمترین ابزارهای کلاهبردار، سوءاستفاده از اعتماد اجتماعی است. پیام «سلام، این کارت دعوت عروسی من است» بسیار متفاوت از پیام «یک لینک ناشناس را باز کن» است. مجرم تلاش میکند خود را پشت رابطهای انسانی، یک مناسبت اجتماعی یا یک نیاز فوری پنهان کند.
مقابله با کلاهبرداری سایبری فقط با دستگیری مجرمان پایان نمییابد
قرایی در ادامه میگوید: پلیس فتا اعلام کرده است که حدود ۷۰ درصد جرایم سایبری ناشی از ناآگاهی کاربران است و پیشگیری اجتماعی و آموزش را از عوامل کاهش جرایم میداند. این موضوع نشان میدهد مقابله با کلاهبرداری سایبری فقط با دستگیری مجرمان پایان نمییابد. آموزش شهروندان، افزایش سواد دیجیتال، اطلاعرسانی درباره شیوههای جدید فریب و مهمتر از همه، کاهش فرصتهای ارتکاب جرم باید همزمان دنبال شود.
او در پایان هشدار میدهد: کلاهبرداران نیز در حال تغییر روشاند؛ از آگهی جعلی و فروش اینترنتی به لینکهای آلوده، برنامکهای جعلی و سوءاستفاده از مناسبتهای اجتماعی رسیدهاند. پلیس فتا پیشتر نیز اعلام کرده بود که لینکهای آلوده از شیوههای مستمر کلاهبرداری سایبری هستند.