

مایکروسافت آسیبپذیریهای ویندوز ۱۱ را برطرف کرده، اما هشدار داده است که هکرها میتوانند ظرف چند ساعت از حفرههای امنیتی سوءاستفاده کنند.
فهرست مطالب
ویندوز ۱۱ در اکتبر ۲۰۲۶ به بیش از هزار اصلاحیه امنیتی نیاز داشت، اما مایکروسافت تاکید کرده که امنیت این سیستمعامل تضعیف نشده است.
به گزارش سرویس سیستمعامل کامپیوتر تکناک، این شرکت در عین حال به کاربران هشدار داده است که نصب بهروزرسانیهای ویندوز را به تعویق نیندازند، چرا که مهاجمان حالا میتوانند با کمک هوش مصنوعی، ظرف چند ساعت راه سوءاستفاده از آسیبپذیریهای تازهبرطرفشده ویندوز ۱۱ را پیدا کنند.
طبق راهنمای بهروزرسانیهای امنیتی مایکروسافت برای اکتبر ۲۰۲۶، این شرکت در مجموع ۱۴۱۳ آسیبپذیری امنیتی را در مجموعه محصولات خود برطرف کرده است که ۱۱۲۳ مورد از آنها به خانواده محصولات ویندوز مربوط میشوند.
شناسایی آسیبپذیریهای ویندوز ۱۱
هشدارهای مایکروسافت درباره سرعت عمل مهاجمان موضوع تازهای نیست. طی شش ماه گذشته بارها شاهد انتشار چنین هشدارهایی بودهایم و یکی از صریحترین آنها در ژوئیه ۲۰۲۶ مطرح شد. جرمی چپمن، مدیر بخش مایکروسافت ۳۶۵ که ارتباط نزدیکی با مشتریان سازمانی ویندوز در حوزه امنیت دارد، نسبت به تاخیر در نصب بهروزرسانیهای این سیستمعامل هشدار داده است. او به مدیران فناوری اطلاعات توصیه کرده است که در رایانههای تحت مدیریت، فاصله زمانی انتشار تا نصب بهروزرسانیهای کیفی ماهانه را در صورت امکان به کمتر از سه روز برسانند.
چپمن در این باره هشدار داد: «اگر بهروزرسانیهای کیفی مهم حاوی اصلاحیههای امنیتی را چند هفته پس از انتشار نصب کنید، مهاجمانی که از هوش مصنوعی بهره میبرند فرصت کافی خواهند داشت تا آسیبپذیریهای ویندوز ۱۱ را شناسایی و از آنها سوءاستفاده کنند.»
برای درک ابعاد افزایش آسیبپذیریهای امنیتی ویندوز ۱۱، کافی است آمار اصلاحیههای امسال را با ارقام سال ۲۰۲۵ مقایسه کنیم. مایکروسافت در اکتبر سال گذشته تنها ۱۳۴ آسیبپذیری ویندوز را برطرف کرده بود، اما این رقم امسال بیش از هشت برابر شده است. چنین جهشی نهتنها ابعاد مسئله امنیت ویندوز را برجسته میکند، بلکه این پرسش نگرانکننده را به وجود میآورد که چه تعداد باگ امنیتی دیگر هنوز در انتظار شناسایی هستند.
افزایش تعداد پچها به معنای ناامنتر شدن ویندوز نیست
به گفته مایکروسافت، افزایش چشمگیر تعداد اصلاحیههای امنیتی نتیجه گسترش توانایی این شرکت در بررسی کدهای ویندوز با کمک هوش مصنوعی است. علاوه بر این، پژوهشگران امنیتی مستقل نیز آسیبپذیریهای جدیدی را کشف و گزارش میکنند. با وجود این، مایکروسافت مشخص نکرده است که سیستمهای هوش مصنوعی اختصاصی این شرکت چه سهمی در شناسایی ۱۱۲۳ عدد از آسیبپذیریهای ویندوز ۱۱ داشتهاند.
نونو کوستا، مدیر ارشد بخش خدمات و انتشار ویندوز در تاریخ ۵ نوامبر نوشت: «تعداد آسیبپذیریهای ثبتشده با شناسه CVE بهتنهایی نمیتواند تصویر کاملی از وضعیت ارائه دهد. ما از هوش مصنوعی برای بررسی عمیقتر حجم بیشتری از کدها استفاده میکنیم.» مایکروسافت در ادامه تاکید کرد: «افزایش تعداد آسیبپذیریهای CVE به معنای کاهش امنیت ویندوز نیست، بلکه نشان میدهد آسیبپذیریهای بیشتری شناسایی و برطرف شدهاند و در نتیجه، فرصتهای کمتری برای سوءاستفاده مهاجمان وجود دارد.»
حتما بخوانید: نمایش ویندوز ۱۱ بدون پردازنده گرافیکی با یک درایور متنباز ممکن شد
همچنین این شرکت بر سیاست شفافیت خود تاکید دارد و اطلاعات مربوط به آسیبپذیریهای ثبتشده را صرفنظر از منبع شناسایی آنها منتشر میکند؛ چه این آسیبپذیریها توسط پژوهشگران مستقل کشف شده باشند، چه مهندسان مایکروسافت یا سامانههای هوش مصنوعی این شرکت آنها را شناسایی کرده باشند. مدیران سیستمهای ویندوزی نیز میتوانند با استفاده از این اطلاعات، دستگاههای آسیبپذیر را شناسایی و اولویت نصب اصلاحیههای امنیتی را تعیین کنند.
مهاجمان هم از هوش مصنوعی استفاده میکنند
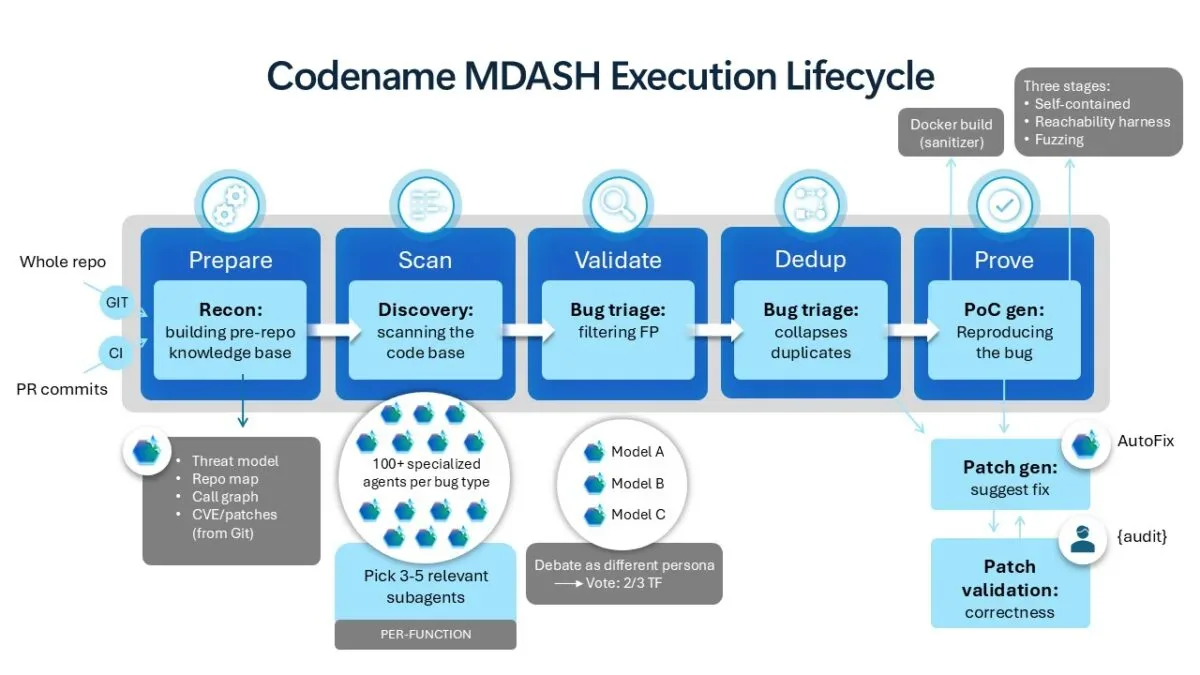
مایکروسافت حساب ویژهای روی ابزار اختصاصی خود با نام MDASH باز کرده است؛ اسکنری مبتنی بر هوش مصنوعی که در کنار مدل امنیتی اختصاصی این شرکت، از مدلهایی مانند Mythos متعلق به آنتروپیک نیز بهره میبرد. همچنین این ابزار مجموعهای از عاملهای هوش مصنوعی تخصصی دارد که وظیفه شناسایی و اعتبارسنجی آسیبپذیریهای احتمالی ویندوز ۱۱ را برعهده دارند.
البته استفاده از هوش مصنوعی هنوز به معنای حذف نقش مهندسان انسانی نیست. این فناوری در شناسایی باگها و توسعه اصلاحیههای امنیتی به مهندسان کمک میکند، اما تصمیم نهایی همچنان توسط نیروی انسانی گرفته میشود. همچنین هوش مصنوعی فرایند تشخیص نسخههای آسیبپذیر ویندوز و آزمایش اصلاحیهها پیش از انتشار عمومی را تسهیل میکند.
با وجود این، مایکروسافت از کاربران میخواهد نصب بهروزرسانیهای امنیتی ماهانه را به تعویق نیندازند. دلیل این هشدار آن است که انتشار عمومی یک اصلاحیه، اطلاعات ارزشمندی در اختیار مهاجمان قرار میدهد. آنها میتوانند نسخه آسیبپذیر و نسخه اصلاحشده نرمافزار را با یکدیگر مقایسه کنند و دقیقا بفهمند چه تغییری برای رفع مشکل اعمال شده است. مایکروسافت هشدار داده است که مهاجمان با استفاده از هوش مصنوعی میتوانند ظرف چند ساعت این اطلاعات را به اکسپلویتی عملیاتی تبدیل کنند.
جرمی چپمن در ژوئیه گذشته نیز درباره این تهدید هشدار داده بود، اما آمار منتشرشده مایکروسافت در ماه اوت ابعاد دیگری از مشکل را آشکار میکند: بسیاری از رایانهها حتی هفتهها پس از انتشار اصلاحیههای امنیتی همچنان در معرض خطر باقی میمانند. کمتر از نیمی از دستگاههای سازمانی بررسیشده، دو هفته پس از انتشار بهروزرسانی آن را نصب کرده بودند و حدود یکچهارم آنها حتی پس از چهار هفته نیز همچنان بدون اصلاحیه باقی مانده بودند.
البته تردید کاربران برای نصب فوری بهروزرسانیها بیدلیل نیست. بهروزرسانیهای ویندوز گاهی خود مشکلات تازهای ایجاد میکنند. ابزار داخلی پشتیبانگیری این سیستمعامل، یعنی File History، نمونهای از این مشکلات است. قابلیت پشتیبانگیری در آزمایشهای اولیه پس از انتشار بهروزرسانی اکتبر دوباره فعال شد، اما بررسی مجدد در ۶ نوامبر نشان داد که این ابزار هنوز بهطور کامل به وضعیت عادی بازنگشته است. مشکل مربوط به صدای USB نیز همچنان به صورت کامل برطرف نشده است.
با وجود این باگها، به تعویق انداختن نصب بهروزرسانیهای امنیتی ماهانه برای بیش از سه روز تصمیم پرریسکی است. اگرچه هشدار چپمن در درجه نخست مدیران فناوری اطلاعات را هدف قرار داده است، کاربران خانگی ویندوز نیز با همان تهدید مواجه هستند. مهاجمان میتوانند از همان روز انتشار یک اصلاحیه توسط مایکروسافت، مهندسی معکوس آن را آغاز کنند و راه سوءاستفاده از آسیبپذیریهای ویندوز ۱۱ را بیابند؛ حتی اگر کاربر تصمیم گرفته باشد نصب بهروزرسانی را تا هفته آینده به تعویق بیندازد.