

یکی از جنجالیترین خبرهای این هفته در بازار ارزهای دیجیتال، سرقت بیش از ۹۰ میلیون دلار ارزهای مختلف از کیف پولهای سختافزاری لجر بود؛ کیف پولی که تا امروز گمان میرفت امنترین محل برای نگهداری داراییهای دیجیتال باشد. شرکت لجر روز شنبه ۱۰ اکتبر (۱۸ مهرماه) تأیید کرد که داخل دستگاه یکی از کاربران آسیبدیده […]
یکی از جنجالیترین خبرهای این هفته در بازار ارزهای دیجیتال، سرقت بیش از ۹۰ میلیون دلار ارزهای مختلف از کیف پولهای سختافزاری لجر بود؛ کیف پولی که تا امروز گمان میرفت امنترین محل برای نگهداری داراییهای دیجیتال باشد. شرکت لجر روز شنبه ۱۰ اکتبر (۱۸ مهرماه) تأیید کرد که داخل دستگاه یکی از کاربران آسیبدیده که کیف پولش را از یک تأمینکننده در شرق آسیا تهیه کرده بود، قطعه سختافزاری غیرمجازی پیدا شده است.
هنوز مشخص نیست که آیا همه کیف پولهای لجر در مسیر زنجیر تأمین آلوده شدهاند یا این نفوذ فقط در برخی مناطق انجام شده است؛ اما ارزدیجیتال مطلع شده ا ست که برخی از فروشندگان در ایران، کیف پولهای لجر خود را از تأمینکنندگان شرق آسیا تهیه میکنند. افزون بر این، شواهدی از نفوذ در زنجیره تأمین کیف پول لجر در مناطقی دیگر از جمله آلمان نیز مشاهده شده است.
آن دسته از کاربران ایرانی که از کیف پول لجر استفاده میکنند، با قید فوریت بالا باید اقدام به نجات داراییهای خود کنند تا قربانی این نفوذ نباشند. از این رو، در این گزارش از ارزدیجیتال، راهکارهای لازم برای تأمین امنیت داراییها را بررسی میکنیم.
ماجرای دستکاری کیف پولهای لجر چیست؟
ماجرا از گزارش سرقت دارایی کاربران فروشگاهی به نام کریپتوبیلیس (CryptoBilis) در جنوبشرق آسیا آغاز شد. این فروشگاه یکی از فروشندگان رسمی محصولات لجر است. پس از انتشار گزارشها، شرکت لجر از این فروشگاه خواست فروش و ارسال دستگاههای خود را متوقف کند تا بررسیها درباره منشأ سرقت ادامه پیدا کند.
بر اساس بررسی شرکت تحلیل بلاک چین بیتکوئری (Bitquery)، ارزش داراییهای بهسرقترفته در این پرونده حدود ۹۳٫۲ میلیون دلار برآورد شده است. البته این رقم هنوز به تأیید رسمی لجر نرسیده و مشخص نیست تمام سرقتهای گزارششده مستقیماً به دستکاری سختافزاری مربوط باشند.
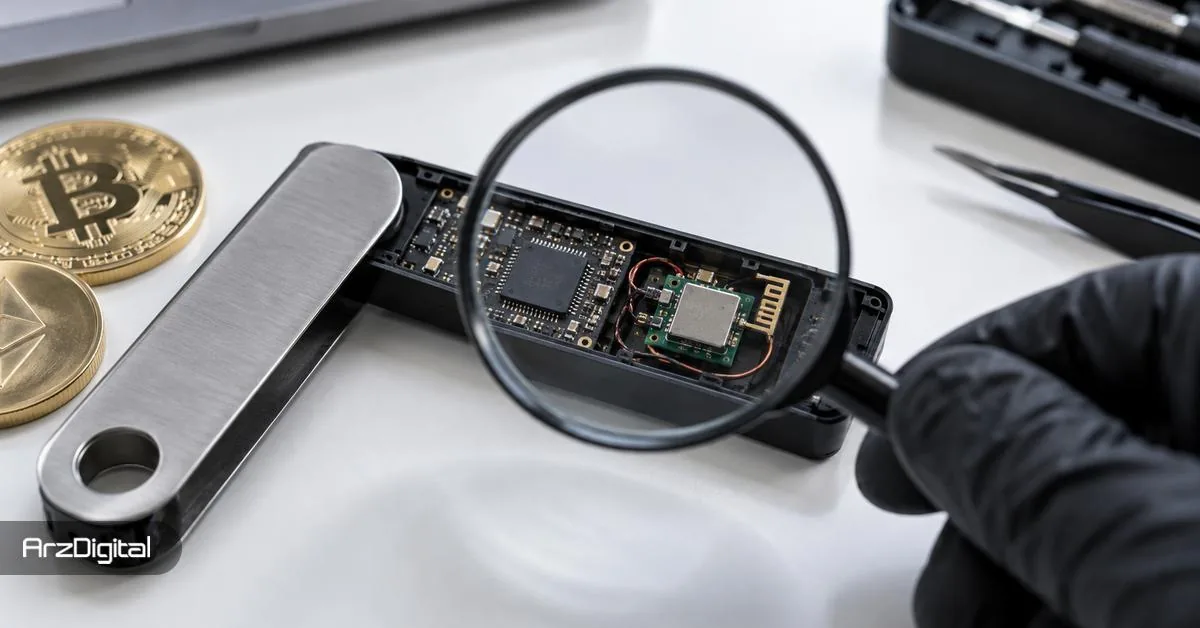
نکته نگرانکننده این پرونده، شیوه احتمالی سرقت اطلاعات است. پژوهشگران امنیتی در بررسی نمونههایی از کیف پول لجر نانو ایکس (Ledger Nano X)، برد الکترونیکی کوچکی پیدا کردهاند که به قطعات داخلی دستگاه متصل شده بود. این برد میتوانست اطلاعات نمایشدادهشده روی صفحه کیف پول، از جمله عبارت بازیابی ۲۴ کلمهای را بخواند و از طریق ارتباط مستقل با شبکه تلفن همراه برای مهاجمان ارسال کند.
این شیوه نفوذ را «حمله به زنجیره تأمین» مینامند؛ یعنی دستگاه در فاصله تولید تا تحویل به خریدار دستکاری میشود. البته هنوز مشخص نیست این تغییرات دقیقاً در کدام مرحله انجام شدهاند و ارتباط تمام نمونههای بررسیشده با پرونده کریپتوبیلیس نیز تأیید نشده است.
آیا کیف پولهای لجر موجود در ایران هم در خطرند؟
اگرچه گزارشهای اولیه به خریداران جنوبشرق آسیا مربوط میشد، اما انتشار ادعاهایی درباره دستگاههای مشکوک در اروپا، نگرانیها را درباره گستردگی احتمالی این نفوذ افزایش داده است. از جمله گزارشی درباره دستگاه خریداریشده از فروشگاه مدیامارکت (MediaMarkt) منتشر شده که هنوز تأیید رسمی ندارد.
از سوی دیگر، اطلاعات بهدستآمده توسط ارزدیجیتال نشان میدهد برخی از فروشندگان کیف پول سختافزاری در ایران، محصولات لجر را از تأمینکنندگان شرق آسیا خریداری میکنند. بنابراین، این احتمال وجود دارد که برخی دستگاههای موجود در بازار ایران نیز از مسیرهای تأمین مشابه وارد شده باشند.
بااینحال، خرید از یک تأمینکننده آسیایی به معنای آلودهبودن دستگاه نیست. آنچه اهمیت دارد، شناسایی مسیر واقعی تأمین و بررسی احتمال ارتباط آن با محمولههای مشکوک است. تا زمان نگارش این گزارش، مورد تأییدشدهای از وجود قطعه جاسوسی در دستگاههای فروختهشده در ایران یا گزارش سرقت داراییها از کیف پول لجر کاربران ایرانی مشاهده نشده است.
کاربران ایرانی کیف پول لجر چه کار کنند؟
اولین اقدام، بررسی اطلاعات خرید دستگاه است. اگر کیف پول خود را از فروشگاهی در ایران تهیه کردهاید، بهتر است درباره تأمینکننده خارجی آن پرسوجو کنید. ممکن است تصور کنید اگر دستگاه آزمون اصالت لجر یا Genuine Check را با موفقیت پشت سر گذاشته باشد، دیگر جای نگرانی نیست. اما این آزمون اساساً برای بررسی اصالت بخشهای امنیتی دستگاه طراحی شده و لزوماً نمیتواند قطعات جاسوسی اضافهشده به سختافزار را شناسایی کند. بنابراین، حتی یک دستگاه اصل نیز ممکن است پس از تولید دستکاری شده باشد.
یکی از کارشناسان کیف پولهای سختافزاری در پستی در شبکه اجتماعی ایکس، نشانههایی مانند وجود برد اضافی، آنتن غیرعادی، سیمکشی اضافه و تغییرات مشکوک در لحیمکاری قطعات را بهعنوان علائم احتمالی دستکاری معرفی کرده است. اما بررسی این موارد نیاز به تخصص کافی در زمینه تعمیرات قطعات الکترونیکی دارد.
از این رو، بازکردن دستگاه برای همه کاربران توصیه نمیشود. قطعات داخلی کیف پول ظریف هستند و بازکردن غیراصولی آن میتواند به دستگاه آسیب بزند. از طرفی، تشخیص قطعات غیرمجاز به آشنایی با ساختار سختافزاری مدل موردنظر نیاز دارد و نبود نشانههای ظاهری نیز سلامت دستگاه را تضمین نمیکند.
اگر به دستگاه خود مشکوک هستید و در آن دارایی قابلتوجهی نگهداری میکنید، بهتر است پیش از هرگونه بررسی فیزیکی، برای انتقال امن داراییها برنامهریزی کنید.
چطور از داراییهای خود محافظت کنیم؟
اقدام مناسب به وضعیت دستگاه بستگی دارد. کسی که بهتازگی لجر خریده و هنوز آن را راهاندازی نکرده، شرایط متفاوتی با کاربری دارد که چندین ارز دیجیتال را در کیف پول خود نگهداری میکند.
۱. اگر دستگاه را خریدهاید اما هنوز راهاندازی نکردهاید
چنانچه دستگاه شما از مسیر تأمین مشکوک تهیه شده است یا حتی اگر مسیر تأمین آن را نمیدانید، بهتر است فعلاً از راهاندازی آن خودداری کنید. هنگام راهاندازی کیف پول سختافزاری، عبارت بازیابی برای نخستین بار روی نمایشگر ظاهر میشود و در روش نفوذ بررسیشده، همین مرحله میتواند فرصت سرقت اطلاعات را فراهم کند.
بنابراین، تا زمانی که وضعیت دستگاه روشن نشده است، نه عبارت بازیابی جدیدی روی آن ایجاد کنید و نه کلمات بازیابی کیف پول قبلی خود را وارد دستگاه کنید.
۲. اگر دستگاه را راهاندازی کردهاید و در آن دارایی دارید
در این وضعیت، مهمترین مسئله این است که احتمال دارد عبارت بازیابی شما قبلاً در اختیار مهاجمان قرار گرفته باشد. حتی اگر موجودی کیف پول همچنان دستنخورده باقی مانده است، نمیتوان صرفاً بر اساس این موضوع نتیجه گرفت که اطلاعات آن افشا نشدهاند.
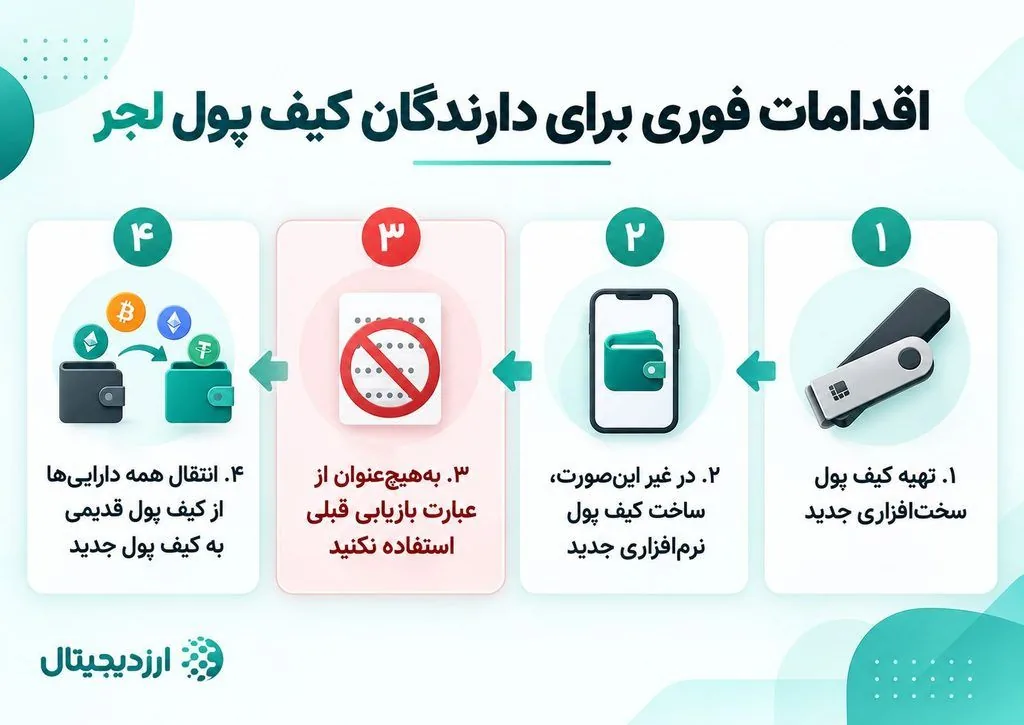
مطمئنترین اقدام برای دستگاهی که احتمال دستکاری آن جدی است، انتقال داراییها به کیف پولی جدید با عبارت بازیابی کاملاً متفاوت است. برای این انجام این کار مراحل زیر را دنبال کنید:
- یک کیف پول سختافزاری مطمئن و جدید از نوع یا برندی دیگر تهیه کنید؛ هنگام ساخت کیف پول، عبارت بازیابی جدیدی دریافت خواهید کرد که باید آن را بهصورت آفلاین و در مکانی امن نگهداری کنید. این عبارت نباید روی دستگاه مشکوک ایجاد یا وارد شود.
- هرگز کیف پول قبلی خود را با همان ۲۴ کلمه قبلی در کیف پول جدید بازیابی نکنید؛ این کار مشکل امنیتی را برطرف نمیکند. در این حالت، فقط همان کیف پول قدیمی را روی دستگاه دیگری باز کردهاید و اگر مهاجمان عبارت بازیابی را داشته باشند، همچنان به داراییهای آن دسترسی خواهند داشت.
- داراییهای خود را از کیف پول قدیمی به آدرسهای جدید در کیف پول جدید انتقال دهید؛ هنگام انتقال، شبکه ارز دیجیتال و آدرس مقصد را با دقت بررسی کنید. بهتر است ابتدا یک تراکنش آزمایشی با مبلغ کم انجام دهید و پس از اطمینان از دریافت آن، باقی داراییها را منتقل کنید.
- اگر در چند شبکه مختلف ارز دیجیتال نگهداری میکنید، فراموش نکنید که همه حسابها و داراییهای مرتبط با کیف پول قبلی باید بررسی شوند؛ همچنین تا زمانی که انتقالها کامل نشدهاند، دستگاه قدیمی را ریست نکنید؛ زیرا ممکن است برای دسترسی به داراییهای باقیمانده به آن نیاز داشته باشید.
- اگر امکان تهیه فوری کیف پول سختافزاری مطمئن را ندارید، یک کیف پول نرمافزاری معتبر روی گوشی یا رایانه سالم نصب کنید؛ البته این روش خطرات امنیتی خاص خود را دارد و برای نگهداری بلندمدت مبالغ بالا، جایگزین مناسبی برای سختافزار مطمئن نیست.
۳. اگر بخشی از دارایی شما قبلاً سرقت شده است
درصورتیکه برداشت مشکوکی از کیف پول مشاهده کردهاید، باید احتمال افشای عبارت بازیابی را جدی بگیرید. ابتدا سایر حسابها و شبکههایی را که با همان عبارت ساخته شدهاند بررسی کنید و برای محافظت از داراییهای باقیمانده اقدام کنید.
همچنین، شناسه تراکنشهای مشکوک، اطلاعات خرید و مشخصات دستگاه را نگه دارید و موضوع را از طریق پشتیبانی رسمی لجر گزارش دهید. هرگز داراییهای جدید دیگری به کیف پول مشکوک واریز نکنید.
آیا تغییر رمز یا ریستکردن لجر مشکل را برطرف میکند؟
یکی از اشتباهات احتمالی کاربران این است که تصور کنند با تغییر پین، بهروزرسانی نرمافزار یا بازنشانی دستگاه میتوانند دسترسی مهاجم را قطع کنند.
این اقدامات ممکن است در شرایط عادی کاربردهای امنیتی داشته باشند، اما اگر عبارت بازیابی افشا شده باشد، دیگر کافی نیستند. دلیل آن ساده است: داراییهای شما به عبارت بازیابی و کلیدهای ساختهشده از آن وابستهاند، نه به پین یا دستگاه فیزیکی.
همچنین باید مراقب کلاهبرداریهایی باشید که ممکن است پس از انتشار این خبر شکل بگیرند. هیچ فرد یا وبسایتی برای بررسی آلودگی، تعویض دستگاه یا پرداخت خسارت به عبارت بازیابی شما نیاز ندارد. حتی اگر چنین درخواستی ظاهراً از طرف پشتیبانی لجر مطرح شود، نباید کلمات بازیابی را در اختیار درخواستکننده قرار دهید.
جمعبندی
کشف قطعه جاسوسی در یکی از کیف پولهای لجر نشان داده است که حتی دستگاههای سختافزاری اصل نیز ممکن است پیش از رسیدن به خریدار دستکاری شوند. بااینحال، هنوز شواهد کافی برای نتیجهگیری درباره آلودگی گسترده محصولات لجر یا دستگاههای موجود در ایران وجود ندارد.
به همین دلیل، دارندگان لجر بهتر است ابتدا مسیر خرید دستگاه خود را بررسی کنند. اگر شواهد جدی از دستکاری وجود دارد، مهمترین اقدام امنیتی، انتقال داراییها به کیف پولی مطمئن با عبارت بازیابی جدید است؛ زیرا تا زمانی که داراییها به عبارت قبلی وابسته باشند، احتمال دسترسی مهاجم همچنان باقی میماند.