

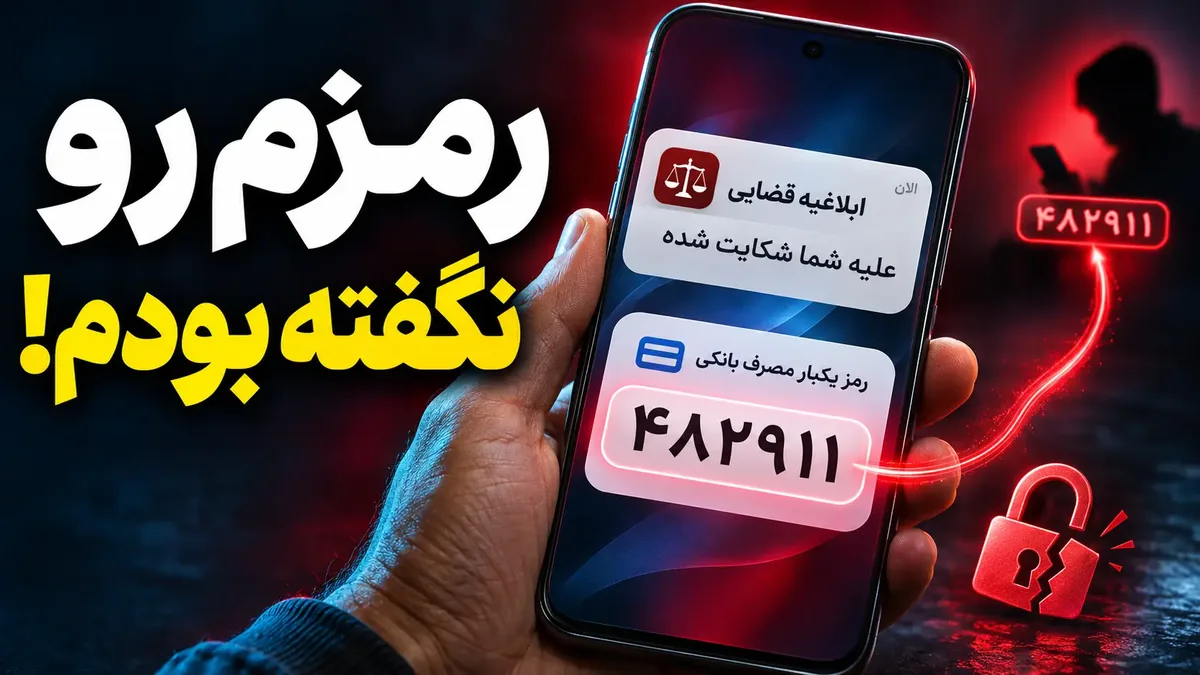
تصور کنید آخر شب و زمانی که خستهاید، پیامکی از یک شماره موبایل معمولی برایتان میآید: «علیه شما شکوائیه ثبت شد. برای مشاهده وارد لینک زیر شوید.» استرس و کنجکاوی باعث میشود روی لینک بزنید؛ اما کمتر از پنج دقیقه بعد، نه تنها اطلاعات کارت بانکیتان در اختیار یک فرد غریبه قرار گرفته و رمز پویایتان بدون اینکه به کسی گفته باشید دزدیده شده، بلکه گوشی خودتان هم شروع به ارسال همین پیامک برای صدها شماره دیگر میکند. عجیبتر از همه اینکه فردی که پشت این ماجرا نشسته، به احتمال زیاد حتی یک خط برنامهنویسی هم بلد نیست.
در جدیدترین ویدیوی آیتیرسان، این شگرد کلاهبرداری را دقیقهبهدقیقه کالبدشکافی کردهایم تا ببینیم در آن پنج دقیقه حیاتی دقیقاً چه اتفاقی در پسزمینه گوشی میافتد و در چه نقاطی میتوان جلوی فاجعه را گرفت.
در این نوع کلاهبرداری، باز کردن لینک به تنهایی اطلاعاتی را لو نمیدهد؛ به همین دلیل سارق در قدم اول روی «ترس و عجله» حساب باز میکند تا فرصت فکر کردن را از کاربر بگیرد. صفحه جعلی با ظاهری کاملاً مشابه سامانههای رسمی باز میشود و از کاربر میخواهد برای دیدن ابلاغیه، یک فایل کمحجم را نصب کند. نادیده گرفتن هشدار «نصب از منابع ناشناس» در اندروید و سپس دادن مجوز «دسترسی به پیامکها» (Allow)، کلید ورود سارق به گوشی است. پس از آن، کاربر به یک درگاه جعلی ۵ هزار تومانی هدایت میشود تا اطلاعات کارت را خودش تایپ کند؛ در نهایت پیغام «عملیات ناموفق» نمایش داده شده و آیکون برنامه از صفحه گوشی محو میشود تا قربانی تصور کند سایت خراب بوده است.
بررسیهای امنیتی از جمله گزارش شرکت چکپوینت نشان میدهد که در آن سوی خط، خبری از یک هکر حرفهای نیست؛ بلکه کل این ابزارها شامل فایل آلوده، سرور و پنل کنترل، به صورت بستههای آماده و اشتراکی در تلگرام خرید و فروش میشوند. زمانی که سارق شماره کارت قربانی را در یک درگاه پرداخت وارد میکند، بانک رمز پویا را به درستی برای صاحب حساب میفرستد، اما بدافزار مخفیشده در گوشی در کسری از ثانیه پیامک را میخواند و برای سارق در تلگرام ارسال میکند. از آنجایی که سقف کارتبهکارت روزانه محدود است، سارقان به سراغ درگاههای خرید اینترنتی میروند که سقفی چند ده برابری دارند و داراییهایی میخرند که به سرعت نقد و جابهجا شوند. همزمان، همان برنامه مخرب از طریق سیمکارت قربانی، پیامک شکوائیه را برای صدها نفر دیگر میفرستد؛ به همین دلیل است که شماره فرستنده پیامک اول، متعلق به مجرم اصلی نیست، بلکه قربانیِ قبلی بوده است.
اگر در اطرافیانتان کسی روی چنین لینکی کلیک کرد و فایل را نصب نمود، سرعت عمل اهمیت بالایی دارد. ابتدا باید بلافاصله گوشی آلوده را روی حالت پرواز قرار داد و وایفای را خاموش کرد تا ارتباط بدافزار با پنل تلگرامی قطع شود. در قدم دوم، باید با یک تلفن دیگر با شماره رسمی بانک تماس گرفت و کارت را مسدود کرد (حتی اگر درگاه پیام تراکنش ناموفق داده باشد). سپس موضوع را از طریق شماره ۰۹۶۳۸۰ به مرکز فوریتهای سایبری پلیس فتا اطلاع داد و مشخصات پیامک و تراکنشها را نگه داشت.
برای اینکه هیچوقت در این تله نیفتید، رعایت سه اصل ساده کافی است: هرگز از طریق لینک داخل پیامک فایلی نصب نکنید، در تنظیمات گوشی خود و والدینتان گزینه «نصب از منابع ناشناس» و لیست برنامههایی که به پیامک و اعلانها دسترسی دارند را بررسی کنید، و در نهایت، حساب پسانداز اصلی خود را از کارتی که با آن خریدهای روزمره اینترنتی انجام میدهید جدا نگه دارید.
آیا تا به حال برای شما یا نزدیکانتان چنین پیامکهایی با عنوان ابلاغیه ثنا، بسته پستی یا سهام عدالت ارسال شده است؟ تجربه خود را در بخش نظرات آیتیرسان با دیگران به اشتراک بگذارید.