

اپلیکیشن جعلی واتساپ با سوءاستفاده از تبلیغات گوگل پلی بیش از ۵۰۰ هزار بار دانلود شد؛ بررسی ابعاد این رخنه امنیتی.
فروشگاه رسمی گوگل پلی که باید امنترین مرجع دانلود برنامهها برای کاربران اندروید باشد، بار دیگر شاهد یک رخنه امنیتی نگرانکننده شد. بروز چنین اتفاقاتی که پیشتر نیز با انتشار نسخه تقلبی مرورگر کروم و بیش از ۱۰۰ هزار بار دانلود تجربه شده بود، نشان از چالشهای عمیق الگوریتمهای پایش در این پلتفرم دارد. این بار، فریبکاری حادتر شده و یک برنامه دستکاریشده و تقلبی توانسته است با سوءاستفاده از سیستم تبلیغات، خود را به عنوان نسخه اصلی پیامرسان محبوب واتساپ جا بزند.
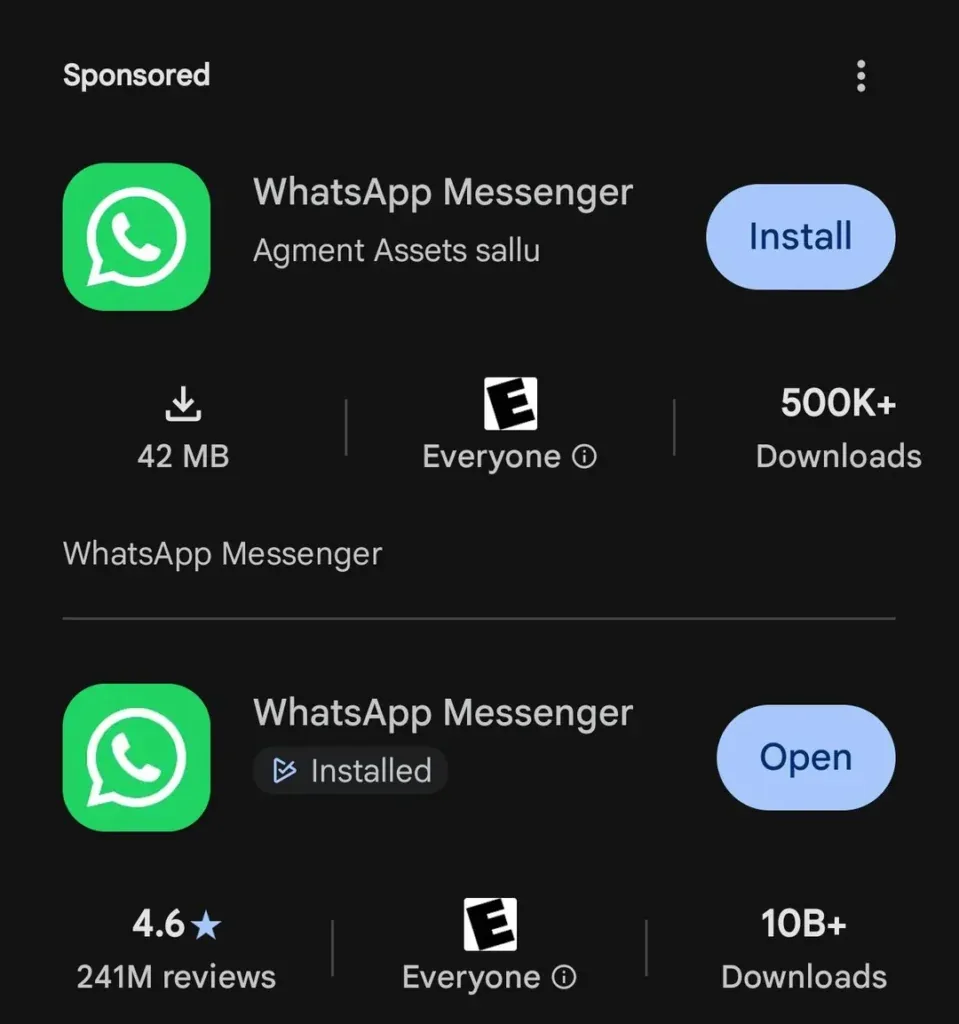
این بدافزار که توسط توسعهدهندهای مجهولالهویه به نام Agment Assets sallu منتشر شده بود، با کپیبرداری دقیق از لوگو، عکسهای محیط برنامه و حتی متن توضیحات رسمی، فضایی کاملاً گمراهکننده ایجاد کرد. بر اساس آمارهای منتشرشده، این بدافزار توانست بیش از ۵۰۰ هزار بار توسط کاربران ناآگاه بارگیری و نصب شود.
شیوه نفوذ و دور زدن مکانیزمهای امنیتی گوگل
یکی از نکات عجیب در روند اجرای این کلاهبرداری دیجیتال، نحوه نمایش آن در نتایج جستوجو بوده است. اپلیکیشن یادشده از سیستم جایگذاری تبلیغات گوگل پلی استفاده کرده بود تا هنگام جستوجوی کلمه «WhatsApp»، بالاتر از نسخه اصلی به برخی کاربران نمایش داده شود.
علاوه بر تبلیغات کلیکی، سازندگان این اپلیکیشن با هوشمندی از قابلیت «دسترسی زودهنگام» (Early Access) گوگل پلی سوءاستفاده کردند. این ویژگی بهطور خودکار بخش ثبت نظرات عمومی و امتیازدهی کاربران را غیرفعال میکند؛ تدبیری که باعث شد کاربران تازه وارد نتوانند از بازخوردها و هشدارهای سایرین مطلع شوند و به جعلی بودن برنامه پی ببرند.
بیدارباش امنیتی؛ حیات یک ماهه بدافزار در سایه بیتوجهی گوگل
ناباورپذیرترین بخش این ماجرا، طول عمر یکماهه این اپلیکیشن در این فروشگاه رسمی است. برنامه مذکور توانست حدود یک ماه سیستمهای غربالگری و آنتیویروسهای گوگل را کاملاً دور بزند تا اینکه پس از جذب نیم میلیون دانلود، سرانجام شناسایی و از دسترس خارج شد.
اگرچه این رقم در مقایسه با آمار ۱۰ میلیاردی دانلود نسخه اصلی واتساپ ناچیز به نظر میرسد، اما راه یافتن چنین حجم از برنامههای مخرب به داخل بسترهای رسمی، زنگ خطری جدی برای امنیت اطلاعات شخصی کاربران در دنیای دیجیتال است.