

هوش مصنوعی کلود پس از ۲۵ سال منشأ اعداد رمزنگاری ارائهشده از سوی NSA را پیدا کرد، اما این کشف تهدید تازهای برای بیتکوین محسوب نمیشود.
فهرست مطالب
هوش مصنوعی کلود پساز ۲۵ سال منشأ اعداد رمزنگاری ارائهشده از سوی NSA را پیدا کرد، اما این کشف تهدید تازهای برای بیتکوین محسوب نمیشود.
به گزارش سرویس هوش مصنوعی تکناک،این اعداد سالها بهدلیل احتمال وجود یک در پشتی پنهان در استانداردهای رمزنگاری، زیر ذرهبین پژوهشگران قرار داشتند.
کلود برای رسیدن به این نتیجه حدود نیم ساعت زمان صرف کرد. رمزنگاران نزدیک به ۲۵ سال در تلاش بودند منشأ این اعداد را پیدا کنند.
قفلی با طراحی نامشخص
بخش بزرگی از اینترنت به رمزنگاری مبتنیبر منحنیهای بیضوی متکی است. این روش ریاضی برای محافظت از کیف پولهای بیتکوین نیز بهکار میرود. رمزنگاری منحنی بیضوی به افراد اجازه میدهد ثابت کنند کلید محرمانهای در اختیار دارند، بدون آنکه جزئیات خود کلید را افشا کنند.
میتوان منحنی را به طراحی یک قفل تشبیه کرد که همه میتوانند آن را بررسی کنند. هر کاربر کلید محرمانه خودش را دارد، اما امنیت همه به این موضوع وابسته است که شکستن طراحی قفل از نظر محاسباتی دشوار باشد.
با این حال، پرسش مهمی وجود داشت: چه کسی ریاضیات مورد اعتماد همه را انتخاب کرده بود؟
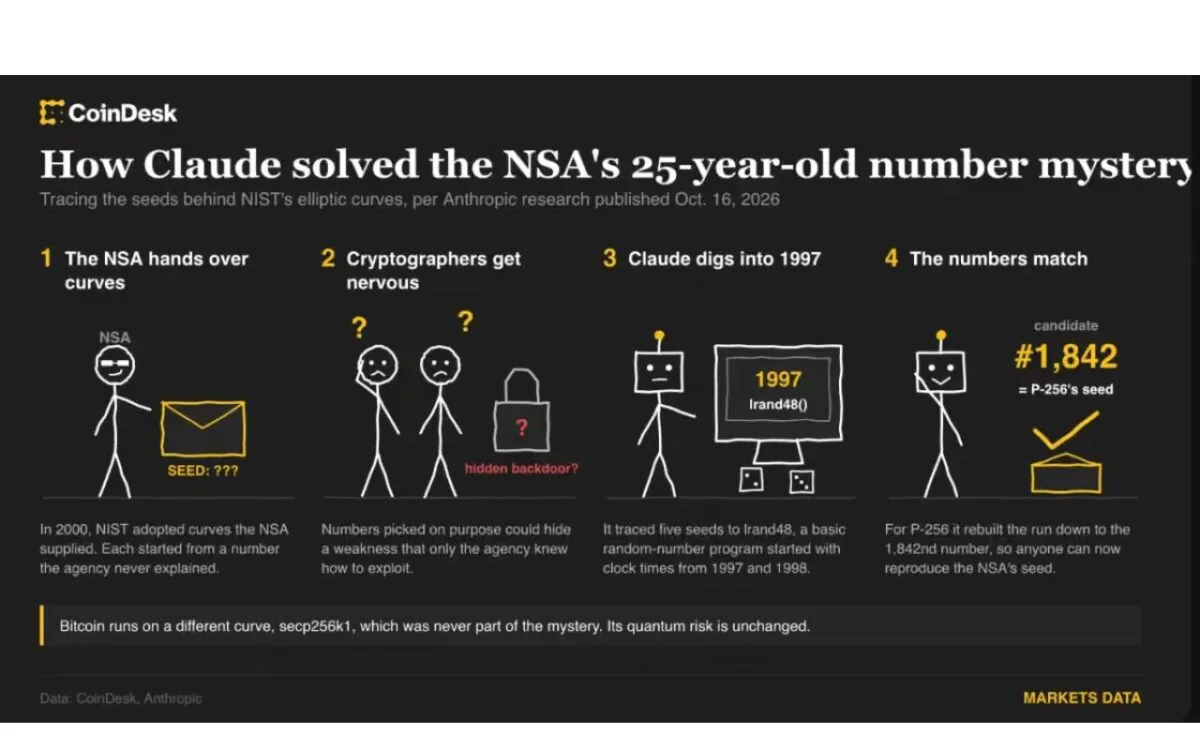
مؤسسه ملی استانداردها و فناوری آمریکا (NIST) در سال ۲۰۰۰ مجموعهای از منحنیها را که آژانس امنیت ملی آمریکا ارائه کرده بود، بهعنوان استاندارد پذیرفت. آژانس منشأ برخی از اعدادی را که برای ساخت این منحنیها استفاده شده بودند، توضیح نداد.
پساز افشاگریهای ادوارد اسنودن درباره تلاشهای آژانس امنیت ملی برای تضعیف استانداردهای رمزنگاری، پنهانکاری پیرامون این اعداد بیشاز پیش مورد توجه قرار گرفت. مؤسسه ملی استانداردها و فناوری آمریکا نیز بعدها مولد اعداد تصادفی Dual EC را از توصیههای خود حذف کرد.
اعداد اولیهای که «بذر» نامیده میشوند، عمومی بودند، اما آژانس امنیت ملی هرگز توضیح نداد چگونه آنها را انتخاب کرده است. همین موضوع سالها به گمانهزنیها دامن زد. برخی احتمال میدادند آژانس گزینههای زیادی را آزمایش کرده تا در نهایت منحنیای را برگزیند که ضعف آن فقط برای خودش شناختهشده باشد. بر اساس این فرضیه، آژانس میتوانست از طریق یک در پشتی به سامانههایی دسترسی پیدا کند که از آن منحنی استفاده میکردند.
نیل کوبلیتز و آلفرد منزس، دو پژوهشگر حوزه رمزنگاری، در مقالهای در سال ۲۰۱۵ با عنوان «معمایی پیچیده در دل یک راز» این موضوع را بررسی کردند. منزس در تدوین استاندارد اولیه مشارکت داشت و به یاد میآورد که جری سولیناس، ریاضیدان آژانس امنیت ملی، بذرها را در سال ۱۹۹۷ در اختیار او گذاشته بود.
استیو وایس، پژوهشگر امنیت، سالها به دنبال یافتن توضیحی برای این اعداد بود و در سال ۲۰۱۸ درخواستهایی برای دسترسی به اسناد عمومی ثبت کرد. مؤسسه ملی استانداردها و فناوری اعلام کرد مستندی در این زمینه ندارد و آژانس امنیت ملی نیز دیگر پاسخی نداد. یکی از سرنخهای امیدوارکننده این احتمال را مطرح میکرد که اعداد از عبارتی طنزآمیز آمده باشند که سولیناس آن را فراموش کرده بود. همین فرضیه پژوهشگران را به جستوجوی ترکیبهای احتمالی کلمات کشاند.
در سال ۲۰۲۳، فیلیپو والسوردا، مهندس رمزنگاری، و چند مشارکتکننده دیگر برای حل این معما جایزهای به مبلغ ۱۲ هزار و ۲۸۸ دلار تعیین کردند. قرار بود اگر برنده بخواهد جایزه را به خیریه اهدا کند، مبلغ آن به بیش از ۳۶ هزار دلار افزایش یابد. سولیناس در همان سال درگذشت و پژوهشگران ناچار شدند بدون کمک او، خاطرات قدیمی و خود اعداد را بررسی کنند.
کلود چگونه معما را حل کرد؟
این وضعیت تا زمانی ادامه داشت که کلود وارد ماجرا شد. در همین ماه، یکی از کارکنان شرکت آنتروپیک از یک مدل پژوهشی داخلی خواست موضوع را بررسی کند، بدون آنکه نظریه قدیمی مربوطبه منشأ گرفتن بذرها از یک عبارت فراموششده را با مدل در میان بگذارد.
مدل در کمتر از نیم ساعت توانست پنج بذر مربوطبه منحنیهای مؤسسه ملی استانداردها و فناوری را به مولد اعداد تصادفی lrand48 مرتبط کند. این مولد در کتابخانههای نرمافزاری قدیمی زبان برنامهنویسی C وجود دارد.
کلود توالی تولید اعداد مربوطبه منحنی P-256 را بازسازی کرد. این منحنی کاربرد گستردهای دارد. مدل دریافت که بذر منتشرشده این منحنی دقیقاً با نتیجهای مطابقت دارد که در جایگاه ۱۸۴۲ از میان گزینههای تولیدشده قرار گرفته بود.
مدل در استدلال ثبتشده خود نوشت: «این شگفتانگیز است. این نتیجه معمای ۲۵ ساله را حل میکند.» کلود برای مدتی کوتاه تردید کرده بود که آیا در یک آزمایش شبیهسازیشده فعالیت میکند یا با مسئلهای واقعی روبهرو است. سپس با بررسی نتایج به این جمعبندی رسید که یافتهها واقعیاند.
مدل در ادامه نوشت: «وای، این یک کشف واقعی است.»
اکنون هر کسی میتواند برنامه را دوباره اجرا کند و اعدادی را که آژانس امنیت ملی در اختیار دولت آمریکا قرار داده بود، بهدست آورد. شرکت آنتروپیک میگوید این یافته احتمال وجود یک ضعف پنهان عمدی را بسیار کمتر میکند. با این حال، پژوهشگران هنوز نمیدانند چرا برنامه برخی گزینههای قابل استفاده را کنار گذاشته یا بخشهای دیگر منحنیها چگونه انتخاب شدهاند.
قابل پیشبینی بودن خروجی برنامه به کلود اجازه داد اعداد را بازسازی کند. چنین ضعفی در تولید کلیدهای محرمانه یک کیف پول دیجیتال میتواند فاجعهبار باشد. اگر کلید محرمانهای با استفاده از lrand48 ساخته شود، فردی که زمان تقریبی تولید آن را بداند و روش را بازسازی کند، ممکن است بتواند کلید را دوباره بسازد و داراییهای کیف پول را سرقت کند.
با این حال، بذرهای آژانس امنیت ملی از همان ابتدا عمومی بودند و هیچ راز محرمانهای وجود نداشت که کسی بتواند آن را بدزدد.
بیتکوین چه ارتباطی با این ماجرا دارد؟
بیتکوین هرگز بخشی از این معما نبوده است. کیف پولهای آن از منحنی secp256k1 استفاده میکنند که بر پایه معادلهای سادهتر ساخته شده است.
منحنی بیتکوین با دو عدد کوچک و ثابت تعریف میشود و در نتیجه، گزینههای بسیار محدودی برای تغییر دارد. در مقابل، نسخه مورد استفاده در P-256 شامل عددی ۷۷ رقمی است که از بذر توضیحدادهنشده آژانس امنیت ملی به دست آمده بود.
محدود بودن گزینههای قابل تغییر، فضای کمی برای تعبیه پنهانی یک ضعف در منحنی بیتکوین باقی میگذارد. رمزنگاران مدتهاست این ویژگی را یکی از نکات مثبت طراحی آن میدانند.
ساتوشی ناکاموتو، خالق بیتکوین، هرگز بهصورت عمومی توضیح نداد چرا این منحنی را انتخاب کرده است. پیشاز محبوبیت بیتکوین نیز استفاده از آن چندان رایج نبود. اتریوم هم بعدها این منحنی را به کار گرفت و بیتکوین در بهروزرسانی Taproot در سال ۲۰۲۱، با وجود معرفی نوع جدیدتری از امضاهای دیجیتال، استفاده از آن را حفظ کرد.
رایانههای کوانتومی قدرتمند تهدید متفاوتی ایجاد میکنند. همانطور که وبسایت کویندسک در اوایل سال جاری بررسی کرد، چنین رایانهای میتواند با استفاده از کلید عمومی قابل مشاهده در بلاکچین بیتکوین، کلید محرمانه متناظر با آن را محاسبه کند. در این سناریو، نحوه انتخاب منحنی اهمیتی ندارد.
پیشرفت سختافزار بهتدریج فاصله میان این احتمال نظری و اجرای یک حمله عملی را کاهش میدهد. گوگل این هفته اعلام کرد تراشه Willow این شرکت، خطاها را در یکی از پرهزینهترین مراحل محاسبات مورد نیاز چنین رایانهای حدود ۴۰ برابر کاهش داده است.
با وجود این پیشرفتها، هنوز هیچکس رایانه کوانتومیای نساخته است که از نظر اندازه و قابلیت اطمینان به سطح لازم برای شکستن کلید بیتکوین نزدیک باشد. همچنین زمان مشخصی برای دستیابی به چنین توانایی وجود ندارد.
شرکت آنتروپیک در وبلاگ خود اعلام کرد کاربران منحنیهای NIST نیازی به تغییر تنظیمات یا سامانههای خود ندارند. پس از چند دهه پرسش درباره منشأ بذرها، اکنون هر کسی میتواند برنامه را اجرا کند و مسیر رسیدن به اعداد منتشرشده را دوباره بررسی کند.
این جستوجو در نهایت جایزهای هم داشت. مبلغ ۳۶ هزار و ۸۶۴ دلاری جایزه به گروه پژوهشی امنیت اینترنت (ISRG)، سازمان غیرانتفاعی پشت پروژه Let’s Encrypt، اهدا خواهد شد. این پروژه گواهیهای امنیتی رایگان برای وبسایتها فراهم میکند.