از هک سونی و بانک بنگلادش تا سرقتهای میلیارددلاری رمزارز؛ گروه لازاروس کره شمالی چگونه به یکی از قدرتمندترین شبکههای هکری جهان تبدیل شد؟
FBI رسماً اعلام کرده کره شمالی مسئول حمله سایبری بیسابقه به صرافی بایننس بوده؛ حملهای که در آن بیش از ۶ میلیارد دلار دارایی دیجیتال به سرقت رفت. پلیس فدرال آمریکا این عملیات را به فعالیت سایبری موسوم به TraderTraitor نسبت داده؛ شبکهای وابسته به کره شمالی که با مجموعه مشهور لازاروس (Lazarus Group) ارتباط دارد و طی بیش از یک دهه در شماری از بزرگترین سرقتها و حملات سایبری جهان نقش داشته است.
این تأیید رسمی، ابهامی را که در ساعات اولیه حمله وجود داشت تا حد زیادی برطرف کرده است. شرکت امنیت بلاکچین TRM Labs پیشتر با «اطمینان بالا» TraderTraitor را عامل حمله معرفی کرده بود و گفته بود حدود ۶.۳۶ میلیارد دلار از کیف پولهای بایننس در ۱۰ شبکه بلاکچین خارج شده که بخش عمده آن تنها در حدود ۲۰ دقیقه جابهجا شده است. جزئیات بیشتر درباره سرقت ۶.۳ میلیارد دلاری از بایننس و اینکه کره شمالی چگونه از حملات سایبری برای دور زدن تحریمها و کسب درآمد استفاده میکند، پیشتر بررسی شده است.
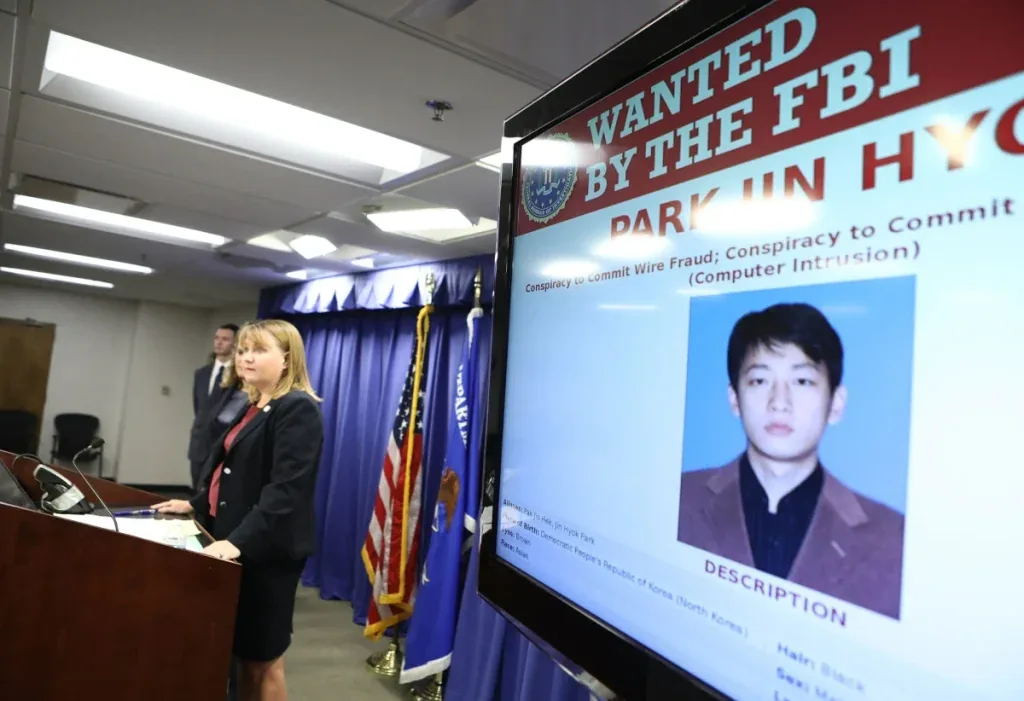
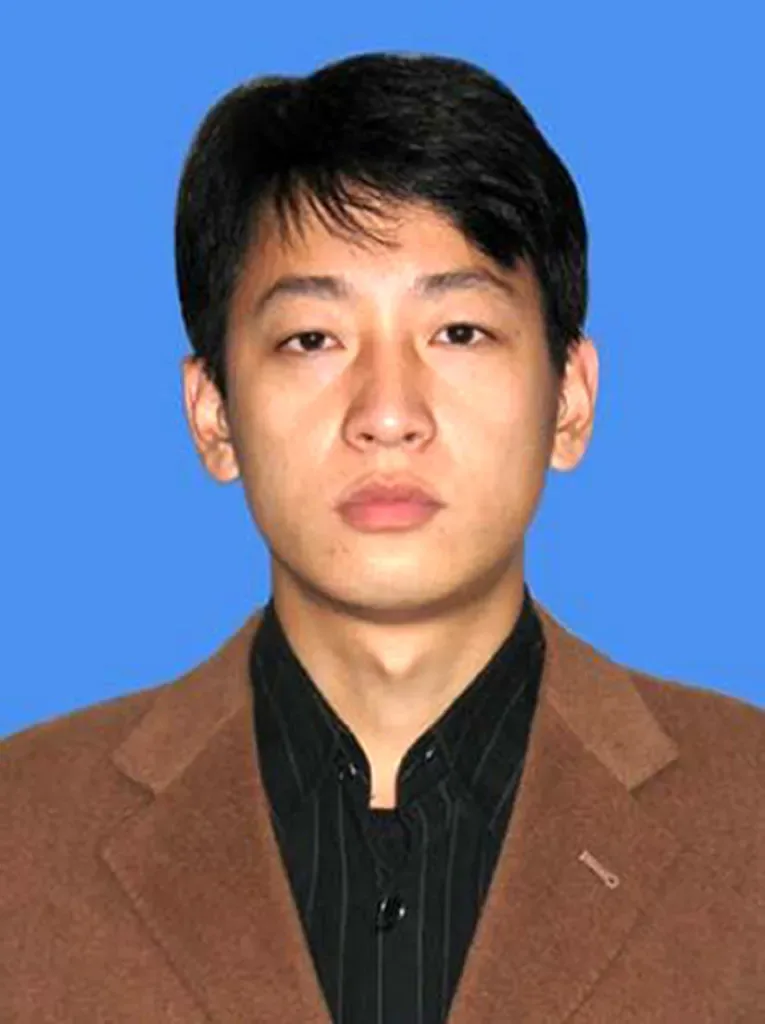
آنچه این حمله تازه را مهمتر میکند، سابقه طولانی گروههای سایبری وابسته به کره شمالی است. لازاروس نامی است که پژوهشگران امنیتی برای مجموعهای از هکرهای مرتبط با حکومت کره شمالی به کار میبرند. FBI میگوید برخی از این هکرها با اداره کل شناسایی کره شمالی (Reconnaissance General Bureau یا RGB)، نهاد اصلی اطلاعات خارجی این کشور، ارتباط دارند. یکی از شناختهشدهترین افراد در پروندههای آمریکا، پارک جین هیوک است؛ شهروند کره شمالی که FBI او را به مشارکت در مجموعهای از حملات سایبری پرهزینه متهم کرده است.
کره شمالی هرگز مسئولیت گروه لازاروس را بهطور رسمی نپذیرفته، اما دولت آمریکا طی سالهای گذشته بارها حملات مختلف را به هکرهای وابسته به پیونگیانگ نسبت داده است.
هک سونی پیکچرز؛ حملهای که لازاروس را مشهور کرد
نام هکرهای کره شمالی در سال ۲۰۱۴ بهطور گسترده وارد اخبار جهان شد؛ زمانی که سونی پیکچرز هدف یک حمله سایبری مخرب قرار گرفت.
در این حمله، حجم زیادی از اطلاعات محرمانه شرکت و کارکنان سرقت شد، هزاران کامپیوتر از کار افتادند و بخشهایی از شبکه سونی به اجبار خاموش شدند. فایلهای داخلی، اطلاعات کارکنان و مکاتبات محرمانه نیز افشا شد. FBI پس از تحقیقات خود اعلام کرد دولت کره شمالی مسئول این حمله بوده است.
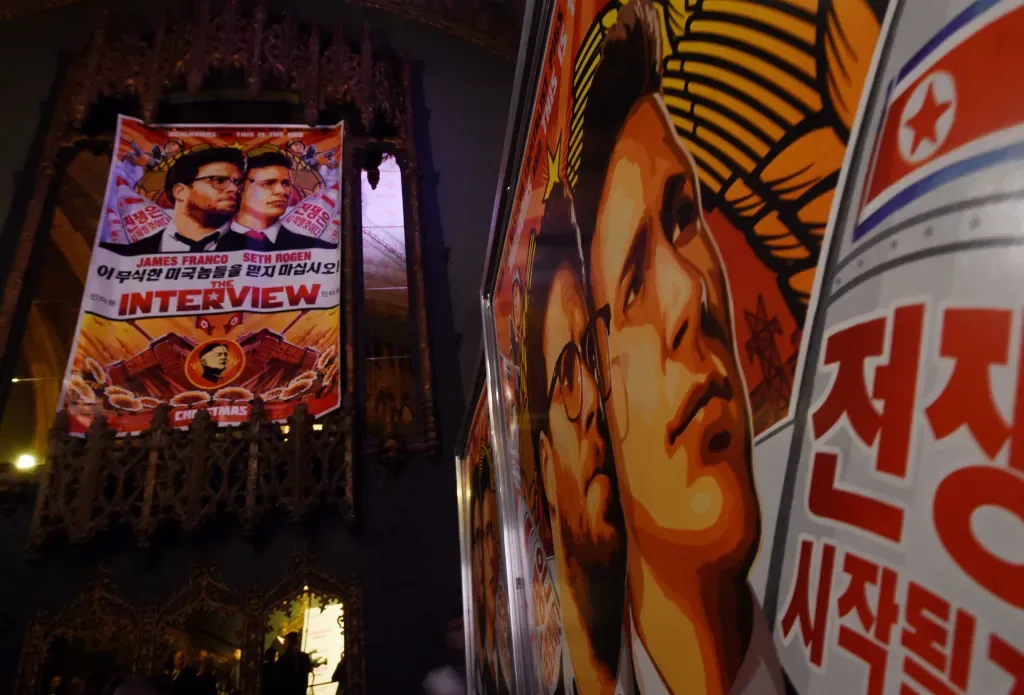
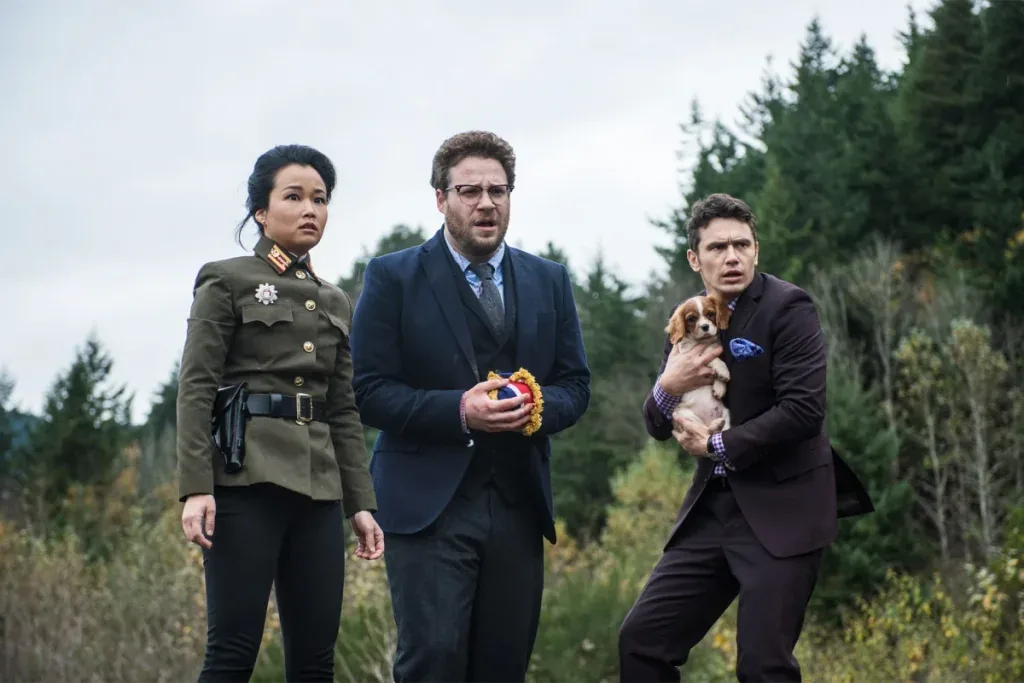
حمله به این شرکت چندرسانهای و سرگرمی در آستانه اکران کمدی مصاحبه (The Interview) رخ داد که داستان آن حول نقشهای خیالی برای ترور کیم جونگ اون میچرخید و خشم شدید پیونگیانگ را برانگیخته بود.
حمله به بانک بنگلادش؛ تلاش هکرها برای سرقت یک میلیارد دلاری
دو سال بعد، هکرهای مرتبط با کره شمالی سراغ نظام بانکی رفتند. در فوریه ۲۰۱۶، مهاجمان با دسترسی به سیستم بانک مرکزی بنگلادش تلاش کردند نزدیک به یک میلیارد دلار را از حساب این بانک در فدرال رزرو نیویورک خارج کنند.
بخش بزرگی از دستورهای انتقال مشکوک متوقف شد و یکی از عواملی که باعث جلب توجه بانکها شد، وجود اشتباه در یکی از پیامهای انتقال پول بود. با این حال، مهاجمان توانستند حدود ۸۱ میلیون دلار را منتقل کنند.
FBI بعدها پارک جین هیوک و دیگر هکرهای کره شمالی را به مشارکت در این سرقت سایبری متهم کرد. مقامهای آمریکایی گفتهاند مجموعه عملیات منتسب به این افراد با هدف سرقت میلیاردها دلار برای حکومتی انجام شده که تحت تحریمهای گسترده بینالمللی قرار دارد.
حمله WannaCry؛ بیش از ۳۰۰ هزار کامپیوتر در سراسر جهان
در سال ۲۰۱۷ نام کره شمالی با یکی از گستردهترین حملات باجافزاری تاریخ گره خورد.
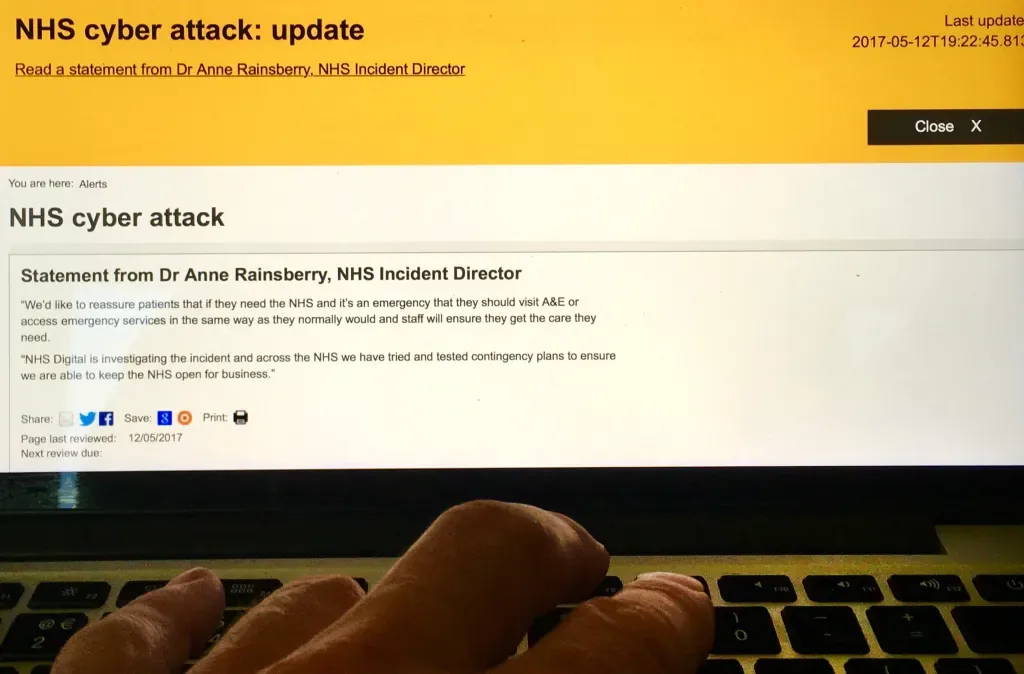
باجافزار WannaCry صدها هزار کامپیوتر را در کشورهای مختلف آلوده کرد و فعالیت شرکتها، سازمانهای دولتی و مراکز درمانی را مختل ساخت.
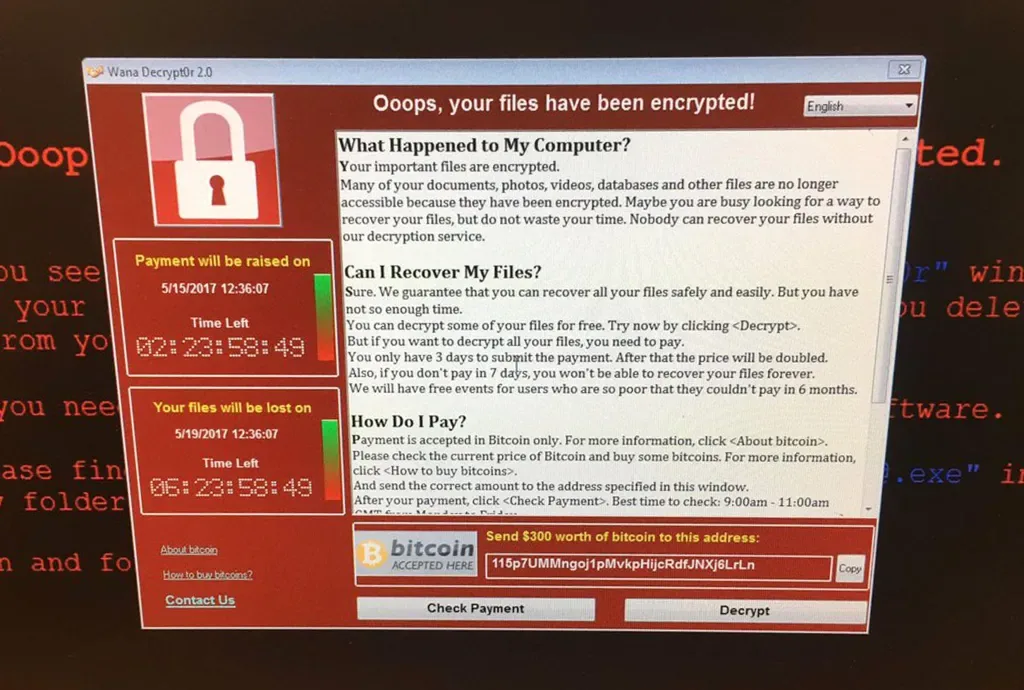
یکی از قربانیان مهم این حمله سرویس سلامت ملی بریتانیا (NHS) بود. اختلال در سیستمهای رایانهای باعث شد برخی مراکز درمانی مجبور به لغو نوبتها و تغییر برنامه خدمات خود شوند.
FBI و وزارت دادگستری آمریکا بعدها پارک جین هیوک را در ارتباط با انتشار WannaCry 2.0 نیز متهم کردند و این حمله را بخشی از مجموعه عملیات سایبری منتسب به کره شمالی دانستند.
چرا لازاروس سراغ رمزارزها رفت؟
با گسترش بازار ارزهای دیجیتال، تمرکز هکرهای کره شمالی نیز بهتدریج از بانکهای سنتی به صرافیها، پلهای بلاکچینی و شرکتهای فعال در صنعت رمزارز منتقل شد.
دلیل این تغییر روشن است؛ میلیاردها دلار دارایی دیجیتال میتواند در مدت کوتاهی میان کیف پولها و شبکههای مختلف منتقل شود و مهاجمان نیز میتوانند با استفاده از صرافیهای غیرمتمرکز، میکسرها، پلهای میانزنجیرهای و شبکهای از کیف پولها، مسیر پول را پیچیدهتر کنند.
FBI میگوید هکرهای کره شمالی حتی اپلیکیشنهای جعلی رمزارزی طراحی کردهاند که ظاهر کاملاً قانونی داشتند اما درون آنها بدافزار قرار داده شده بود. نصب این نرمافزارها میتوانست به مهاجمان امکان دسترسی به کامپیوتر قربانی و در نهایت کیف پولها و کلیدهای خصوصی او را بدهد.
روش دیگر، مهندسی اجتماعی است. TraderTraitor بارها با ساخت هویتهای جعلی و پیشنهادهای شغلی به کارکنان شرکتهای رمزارزی نزدیک شده است. FBI در پرونده سرقت ۳۰۸ میلیون دلاری شرکت ژاپنی DMM Bitcoin اعلام کرد یک مهاجم کره شمالی خود را در لینکدین به شکل یک استخدامکننده معرفی کرده و با هدف قرار دادن یک کارمند، زمینه نفوذ را فراهم کرده بود.
سرقت ۶۲۰ میلیون دلاری Ronin Network
در مارس ۲۰۲۲ یکی از بزرگترین سرقتهای رمزارزی آن زمان رخ داد. حدود ۶۲۰ میلیون دلار اتریوم از Ronin Network، شبکهای مرتبط با بازی آنلاین اکسی اینفینیتی (Axie Infinity)، به سرقت رفت.
FBI پس از بررسی پرونده اعلام کرد گروه لازاروس و APT38، دو عنوان مورد استفاده برای هکرهای وابسته به کره شمالی، مسئول این سرقت بودهاند. این نهاد همچنین تأکید کرد پیونگیانگ از جرایم سایبری و سرقت رمزارز برای ایجاد درآمد برای حکومت استفاده میکند.
کره شمالی در همان سال به سرقت ۱۰۰ میلیون دلاری از پل Horizon متعلق به شبکه Harmony نیز متهم شد. FBI بعدها اعلام کرد هکرهای لازاروس بخشی از این داراییها را از طریق ابزارهای حفظ حریم خصوصی جابهجا کرده و سپس به بیتکوین تبدیل کردهاند.
حملات در سال ۲۰۲۳ نیز ادامه یافت. FBI گروه لازاروس را مسئول سرقت حدود ۴۱ میلیون دلار از پلتفرم Stake.com معرفی کرد و همچنین TraderTraitor را به مجموعهای از سرقتهای دیگر از جمله Alphapo، CoinsPaid و Atomic Wallet مرتبط دانست.
سرقت ۱.۵ میلیارد دلاری از Bybit
فوریه ۲۰۲۵ بار دیگر رکورد تازهای ثبت شد؛ حدود ۱.۵ میلیارد دلار دارایی مجازی از صرافی Bybit به سرقت رفت.
FBI ظرف چند روز مسئولیت حمله را مستقیماً متوجه کره شمالی کرد و اعلام کرد فعالیت TraderTraitor پشت این عملیات قرار داشته است.
به گفته FBI، هکرها پس از سرقت با سرعت شروع به تبدیل داراییهای دزدیدهشده به بیتکوین و دیگر رمزارزها کردند و پول را میان هزاران آدرس در چندین بلاکچین پخش کردند؛ اقدامی که هدف آن دشوار کردن ردیابی و آماده کردن داراییها برای پولشویی و در نهایت تبدیل به ارزهای رایج بود.
دکتر تام رابینسون، همبنیانگذار شرکت تحلیل بلاکچین Elliptic، در آن زمان درباره سرعت جابهجایی داراییها گفته بود برای مهاجمان «هر دقیقه اهمیت دارد»، زیرا هرچه زودتر وجوه را میان شبکهها و کیف پولهای مختلف منتقل کنند، شانس مسدود شدن داراییها کمتر میشود.
این سرقت تا مدتها بزرگترین هک رمزارزی جهان محسوب میشد، اما رکورد آن در اکتبر ۲۰۲۶ با حمله بایننس شکسته شد.
تأیید رسمی FBI درباره حمله بایننس
در ۳۱ اکتبر ۲۰۲۶، FBI رسماً اعلام کرد کره شمالی مسئول سرقت بیش از ۶ میلیارد دلار دارایی مجازی از بایننس در ۲۹ اکتبر بوده است.
این نهاد بار دیگر نام TraderTraitor را برای عاملان حمله به کار برد و اعلام کرد مهاجمان در حال تبدیل بخشهایی از داراییهای سرقتشده، عمدتاً به اتریوم، و آماده کردن آنها برای مراحل بعدی پولشویی هستند.
FBI از صرافیها، شرکتهای تحلیل بلاکچین، سرویسهای DeFi و دیگر فعالان بازار رمزارز خواسته تراکنشهایی را که با آدرسهای اعلامشده مرتبط هستند، مسدود کنند.
TRM Labs که یک شرکت فعال در حوزه تحلیل بلاکچین و تحقیقات جرایم رمزارزی است، میگوید حمله بایننس شباهتهایی با عملیاتهای قبلی کره شمالی داشته است. آمادهسازی حمله دستکم ۳۶ ساعت پیش از سرقت آغاز شده بود و مهاجمان پیش از اجرای اصلی، بخشهایی از عملیات را آزمایش کرده بودند. این شرکت آمریکایی معتقد است مهاجمان توانسته بودند به زیرساخت امضای تراکنش کیف پولهای داغ بایننس دسترسی پیدا کنند.
این حمله همچنین نشان داد پاسخ سریع شرکتهای صادرکننده استیبلکوین تا چه اندازه میتواند در محدود کردن خسارت مؤثر باشد. حدود ۲.۷ میلیارد دلار از داراییهای سرقتشده پس از حمله مسدود شد، هرچند میلیاردها دلار دیگر همچنان در اختیار مهاجمان باقی ماند.
هکرهای کره شمالی تا امروز چقدر رمزارز دزدیدهاند؟
برآوردهای تازه نشان میدهد وسعت عملیات کره شمالی بسیار بیشتر از چند حمله مشهور است.
TRM Labs برآورد کرده هکرهای تحت حمایت کره شمالی از سال ۲۰۱۷ تا پایان اکتبر ۲۰۲۶ در حدود ۱۰۰ حمله، نزدیک به ۱۲.۸ میلیارد دلار رمزارز به سرقت بردهاند. حدود ۷.۴ میلیارد دلار از این رقم تنها مربوط به سال ۲۰۲۶ است که بخش عمده آن به حمله بایننس مربوط میشود.
بر اساس همین برآورد، در سال ۲۰۲۶ حدود ۸۵ درصد ارزش کل رمزارزهای سرقتشده در هکهای جهان به عملیات مرتبط با کره شمالی مربوط بوده است. این سهم در سال ۲۰۲۰ تنها حدود ۷ درصد برآورد شده بود.
افزایش چشمگیر این ارقام نشان میدهد سرقت رمزارز دیگر فعالیتی حاشیهای برای هکرهای کره شمالی نیست، بلکه به یکی از مهمترین بخشهای عملیات سایبری این کشور تبدیل شده است.
رویترز نیز به نقل از کارشناسان امنیت سایبری گزارش کرده که TraderTraitor اکنون یکی از توانمندترین گروههای جهان در زمینه سرقت رمزارز محسوب میشود. این گروه کارکنان حوزه فناوری و توسعهدهندگان را با پیشنهادهای شغلی جعلی و بدافزار هدف قرار میدهد و از شناخت دقیق سازوکار داخلی شرکتها برای سرقت مجوزها و دسترسی به سیستمهای انتقال دارایی استفاده میکند.
مقامهای آمریکایی سالهاست میگویند درآمد حاصل از این فعالیتها میتواند برای دور زدن تحریمها و حمایت از برنامههای نظامی، موشکی و هستهای کره شمالی مورد استفاده قرار گیرد.
از هک مخرب سونی در سال ۲۰۱۴ تا سرقتهای میلیارددلاری بایننس و Bybit، مسیر لازاروس نشان میدهد عملیات سایبری کره شمالی طی یک دهه تغییر بزرگی کرده است. تمرکز اولیه بر خرابکاری و حمله به بانکهای سنتی، جای خود را به عملیاتهایی داده که با مهندسی اجتماعی، نفوذ به کارکنان شرکتها و انتقال میلیاردها دلار رمزارز ظرف چند دقیقه انجام میشوند. اکنون لازاروس به یکی از مهمترین بازیگران جرایم سایبری مالی در جهان تبدیل شده است.