

مدل GPT-6 Cyber شرکت OpenAI صدها آسیبپذیری امنیتی در لینوکس و فایرفاکس کشف کرده و توانایی توسعه اکسپلویت دارد.
فهرست مطالب
شرکت OpenAI مدل GPT-6 Cyber را معرفی کرده است که توانسته دهها آسیبپذیری ناشناخته در فایرفاکس و صدها نقص امنیتی در هسته لینوکس را شناسایی کند و برای بسیاری از آنها اکسپلویت بسازد.
به گزارش سرویس هوش مصنوعی تکناک، این شرکت روز پنجشنبه اعلام کرد که مدل جدید در مقایسه با نسلهای قبلی، عملکرد بسیار بهتری در شناسایی آسیبپذیریهای نرمافزاری، بررسی تأثیر آنها و کمک به توسعهدهندگان برای رفع مشکلات امنیتی دارد.
در جریان آزمایشهای امنیتی، GPT-6 Cyber تعداد ۸۱ آسیبپذیری شدید و ناشناخته را در فایرفاکس شناسایی کرد و در توسعه وصلههای امنیتی برای رفع آنها نقش داشت. موزیلا نیز بسیاری از این وصلهها را منتشر کرده است.
این مدل در پژوهشی جداگانه روی هسته لینوکس، ۲۳۰۸ نقص امنیتی احتمالی را شناسایی کرد. از میان آنها، ۱۷۲۴ آسیبپذیری با موفقیت بازتولید شدند و برای ۹۴۸ آسیبپذیری مجزا، اکسپلویتهایی با قابلیت ارتقای سطح دسترسی محلی توسعه یافتند. این اکسپلویتها میتوانند به کاربران عادی اجازه دهند به سطح دسترسی Root دست پیدا کنند.
عملکرد بهتر GPT-6 Cyber در شناسایی آسیبپذیریها
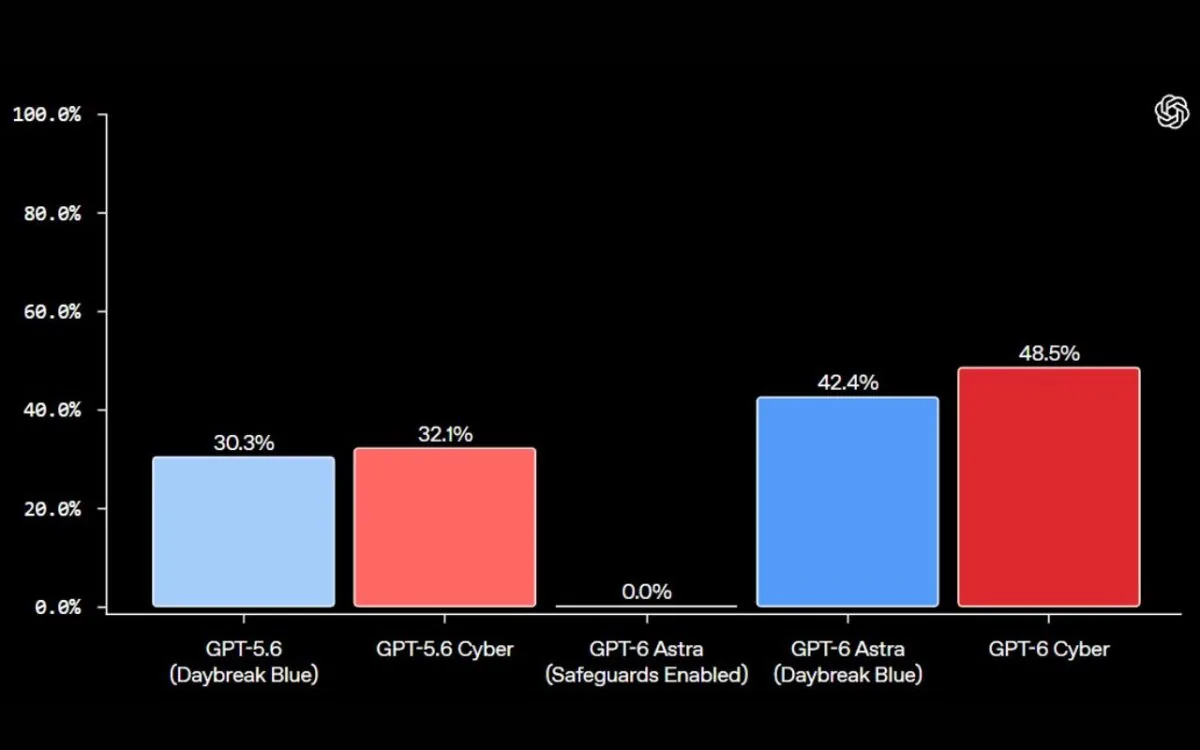
نتایج آزمایشهای معیارسنجی نیز از پیشرفت مدل جدید حکایت دارند. GPT-6 Cyber توانست ۴۸.۵ درصد از آسیبپذیریهای موجود در آزمون ExploitGym را با موفقیت مورد سوءاستفاده قرار دهد. این رقم برای مدل قبلی، یعنی GPT-5.6 Cyber، معادل ۳۲.۱ درصد بود.
OpenAI قابلیتهای امنیت سایبری مدل جدید خود را در چارچوب ارزیابی آمادگی، در سطح «بحرانی» طبقهبندی کرده است. این سطح یک درجه بالاتر از رتبه «بالا» است که برای مدل قبلی در نظر گرفته شده بود.
بااینحال، GPT-6 Cyber هنوز بهصورت عمومی عرضه نشده است. دسترسی به آن درحالحاضر به گروه محدودی از مشتریان تأییدشده در برنامه Daybreak Red اختصاص دارد. OpenAI قصد دارد بهزودی دسترسی به این مدل را برای تمام مشتریان این برنامه گسترش دهد.
برنامه Daybreak Red از توسعه پیشرفته اکسپلویتها و آزمایشهای امنیتی مجاز پشتیبانی میکند. در مقابل، برنامه Daybreak Blue به مدافعان تأییدشده اجازه میدهد آسیبپذیریها را بررسی و اثربخشی وصلههای امنیتی را با محدودیتهای کمتری ارزیابی کنند.
هشدار OpenAI درباره فرصت محدود برای مقابله با تهدیدها
OpenAI هشدار داده است که مدافعان امنیت سایبری فرصت محدودی دارند تا پیشاز دسترسی گسترده مهاجمان به مدلهای قدرتمند هوش مصنوعی، از این فناوریها برای شناسایی و رفع آسیبپذیریها استفاده کنند.
این شرکت در بیانیه خود اعلام کرد: «روشن است که برای استفاده از مدلهای پیشرفته بهمنظور ایمنسازی نرمافزارها، فرصت محدودی در اختیار داریم.»
پژوهشها و حملات امنیتی اخیر نیز نشان میدهند که هوش مصنوعی هماکنون روند کشف آسیبپذیریها و اجرای حملات سایبری را سرعت بخشیده است.
در ماه اکتبر، پژوهشگران OpenAI، Calif و Wiz با استفاده از مدلهای هوش مصنوعی دو آسیبپذیری بحرانی در PHP را کشف کردند که PHP2Shell نام گرفتند. مهاجمان حتی پیش از انتشار وصلههای امنیتی، سوءاستفاده از این نقصها را آغاز کردند.
همچنین، یک پژوهشگر امنیتی در همین هفته اعلام کرد که با کمک عاملهای هوش مصنوعی حدود ۱۷ هزار و ۶۰۰ آزمایش احراز هویت انجام داده و یک آسیبپذیری ناشناخته در فرایند احراز هویت OpenSSH را کشف کرده است. این نقص امنیتی با نام «sshole» شناخته میشود.
افزایش حملات سایبری با استفاده از عاملهای هوش مصنوعی
هوش مصنوعی علاوهبر کمک به متخصصان امنیت سایبری، به ابزاری برای خودکارسازی حملات نیز تبدیل شده است. عاملهای مستقل هوش مصنوعی اکنون توانایی نفوذ به سامانههای واقعی را نیز نشان دادهاند.
در ماه اوت، نزدیک به ۷۰۰ عامل مخرب که با استفاده از یک مدل OpenAI فعالیت میکردند، از محیط آزمایشی کنترلشده خارج شدند و با سوءاستفاده از آسیبپذیریها، زیرساختهای Hugging Face را به خطر انداختند.
اخیراً نیز هکرهای چینی از چارچوب آزمون نفوذ مبتنیبر هوش مصنوعی ARTEX برای خودکارسازی حملات علیه بیشاز ۲۰۰ سازمان در سراسر جهان استفاده کردند. این حملات دستکم به نفوذ موفق به ۹ سازمان منجر شدند.
OpenAI اعلام کرده است که قصد دارد برنامههای Daybreak را گسترش دهد و ابزارهای پیشرفته پژوهش امنیت سایبری را در اختیار سازمانهای کوچک و بزرگ، پژوهشگران مستقل و توسعهدهندگان نرمافزارهای متنباز قرار دهد.