

پژوهشگران نشان دادند که یک نقص در سیستم پرداخت میتواند باعث ایجاد XRP قابل خرج کردن شود، بدون اینکه فرستنده واقعاً آن XRP را تأمین کرده باشد. به همین دلیل، توسعهدهندگان مجبور شدند خیلی سریع یک بهروزرسانی اضطراری نرمافزاری منتشر کنند.
خلاصه خبر
- یک آسیبپذیری قدیمی در ریپل لجر میتوانست به مهاجمان اجازه دهد بدون پرداخت واقعی، XRP جدید ایجاد کنند و آن را خرج کنند.
- توسعهدهندگان ریپل برای رفع این نقص، بهروزرسانی اضطراری منتشر کردند؛ بااینحال، تاکنون شواهدی از سوءاستفاده از این آسیبپذیری در شبکههای عمومی پیدا نشده است.
به گزارش کویندسک، طبق یک گزارش امنیتی که روز جمعه منتشر شد، یک نقص در سیستم پرداخت XRP Ledger میتوانست به مهاجم اجازه بدهد مقدار زیادی XRP جدید ایجاد کند، بدون اینکه هزینهای بابت آن بپردازد. این با قانون عرضه ثابت ریپل در تضاد بود.
این باگ که گمان میرود مربوط به سال ۲۰۱۵ باشد، توسط محققی به نام کیدن لیائو و Veria AI کشف شد و در تاریخ ۲۲ سپتامبر (۳۱ شهریور) به صورت داخلی گزارش گردید. مهندسان ریپلاکس، بازوی توسعهدهنده ریپل، این حمله را روی یک سرور مستقل بازتولید کردند و تایید نمودند که XRP تازه ایجاد شده میتواند در تراکنش بعدی خرج شود.
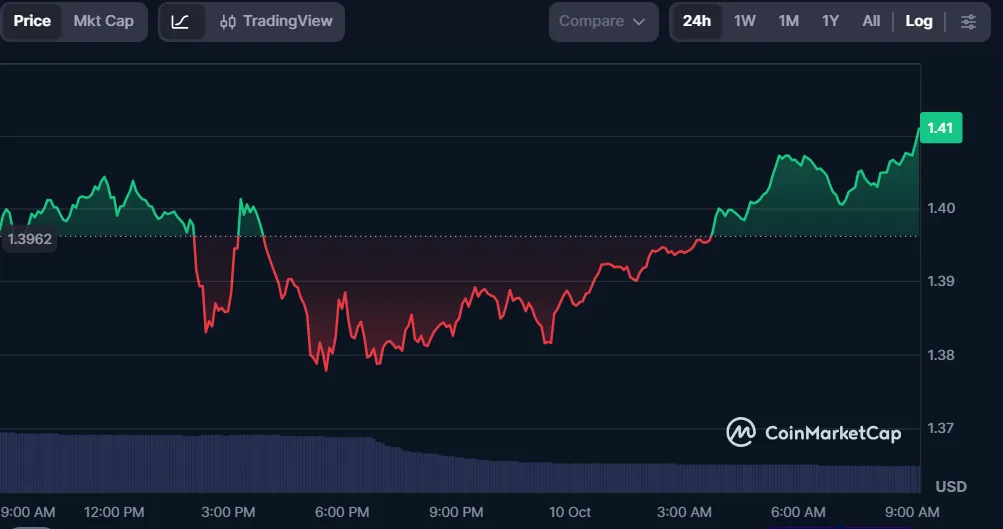
ریپلاکس گفت هیچ شواهدی مبنی بر اینکه از این نقص در هیچ شبکه عمومی سوءاستفاده شده باشد، پیدا نکرده است. قیمت ریپل نیز در ۲۴ ساعت گذشته تغییر زیادی نداشته است.
تمام ۱۰۰ میلیارد عرضه ریپل در زمان راهاندازی دفتر کل در سال ۲۰۱۲ ایجاد شدند و نرمافزار آن به گونهای ساخته شده است که هرگز نمیتوان مقدار بیشتری به آن اضافه کرد. اما این آسیبپذیری امنیتی میتوانست به یک مهاجم اجازه دهد تا XRP را از هیچ ایجاد کرده، آن را در صرافیها بفروشد و سقف عرضهای را که فعالان این حوزه به آن متکی هستند، تغییر دهد.
این حمله از طریق بخش صرافی داخلی دفترکل انجام میشد؛ جایی که حسابها پیشنهاد میدهند یک توکن را با توکن دیگری مبادله کنند.
یک مهاجم میتوانست از نظر تئوری، صدها حساب باز کند، هر کدام مقدار بسیار کمی از یک توکن را در ازای مقدار غیرمعمول و زیادی از XRP پیشنهاد دهند و سپس یک پرداخت واحد ارسال کند که همه پیشنهادها را به طور همزمان خریداری کند.
کل بدهی ریپل برای نرمافزار آنقدر بزرگ بود که نمیتوانست آن را به درستی بشمارد، بنابراین به حسابهای فروشنده مهاجم به طور کامل پرداخت میشد در حالی که از حساب خریدار تقریباً هیچ چیزی کسر نمیشد و مهاجم را با XRPهایی که قبلاً وجود نداشتند، رها میکرد.
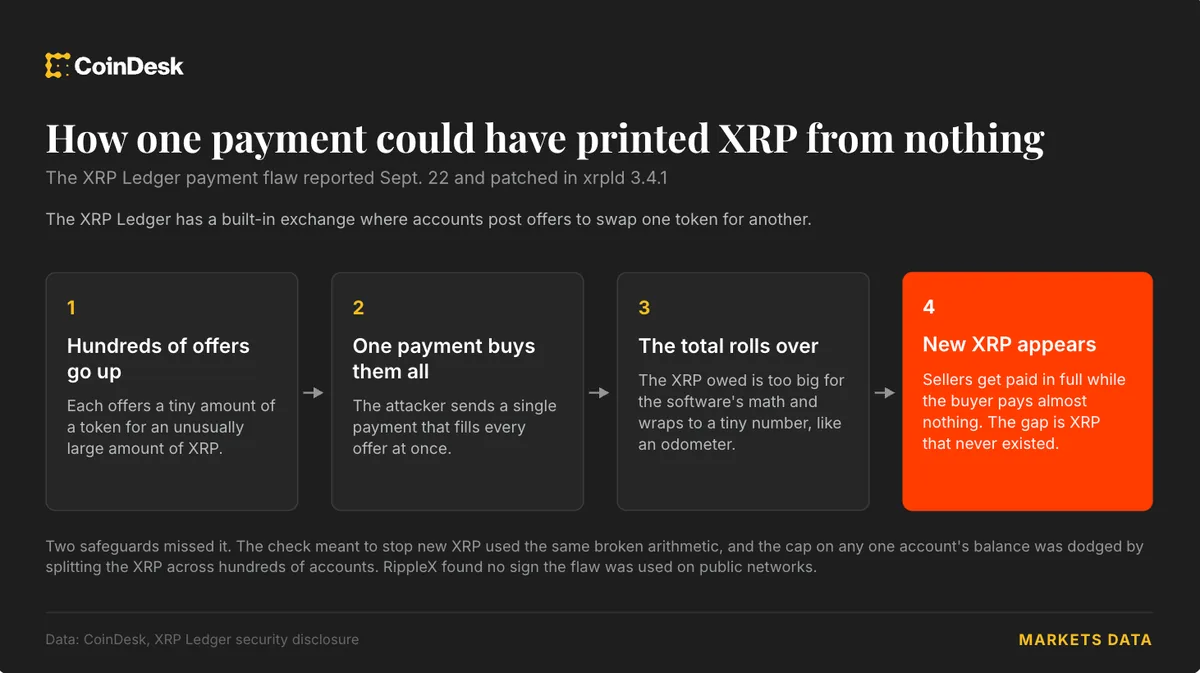
دفترکل ریپل پس از هر تراکنش بررسی میکند تا از ایجاد XRP جدید اطمینان حاصل کند. بااینحال، این بررسی بر اساس مجموع اشتباه XRPها انجام میشد و در نتیجه، قادر به شناسایی این اتفاق نبود. همچنین، محدودیت تعیینشده برای حداکثر میزان XRP قابل دریافت توسط هر حساب نیز فعال نمیشد؛ زیرا مهاجم داراییهای XRP را میان صدها حساب مختلف توزیع کرده بود.
روش محققان برای باز کردن این حسابها تنها به چند صد XRP نیاز داشت که بیشتر آن قابل بازیابی بود، به علاوه کارمزدهای تراکنش.
توسعهدهندگان این اصلاحیه را در xrpld 3.4.1، نرمافزار سرور دفتر کل، در تاریخ ۲۵ سپتامبر (۳ مهر) بدون افشای اینکه چه چیزی را تعمیر کردهاند، منتشر کردند.
این حادثه به مجموعهای از نقصهای امنیتی پنهان و طولانیمدت در حوزه کریپتو میپیوندد که از ماه جولای (تیر) با کمک هوش مصنوعی آشکار شدهاند، از جمله باگ کیف پول کلدکارد (Coldcard) که عامل سرقت حداقل ۱۳۶۷ بیت کوین بود و آسیبپذیریهایی که Core Lightning را مجبور کرد به اپراتورهای نود بیت کوین بگوید اتصال خود را قطع کنند.