

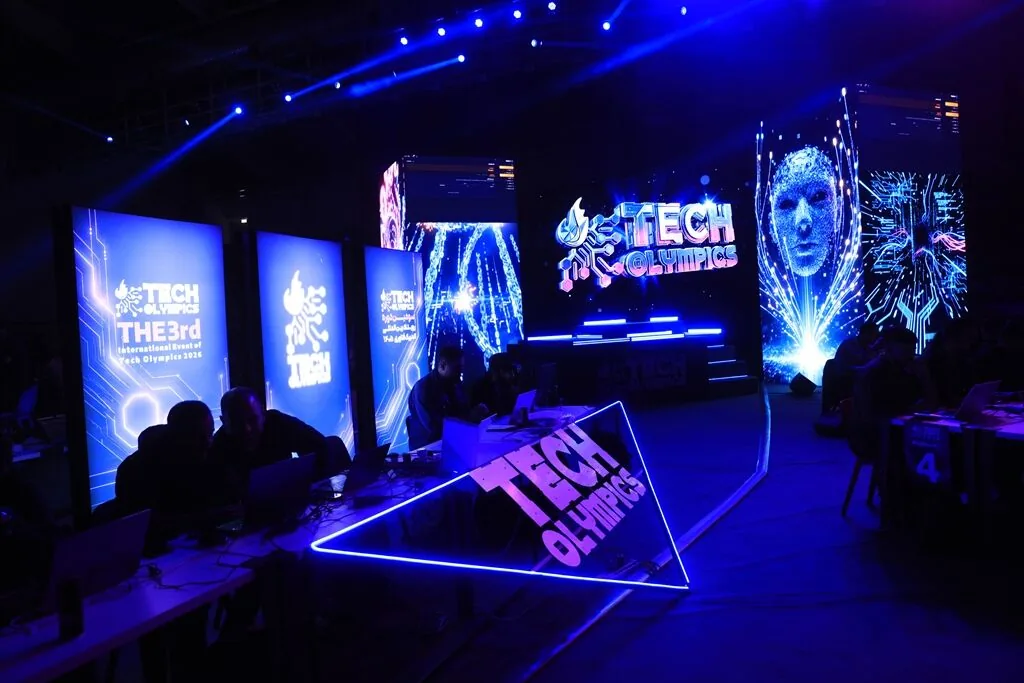
پردیس-ایرنا- رئیس مرکز فرماندهی امنیت سایبری مرکز ملی فضای مجازی گفت: دربخش امنیت سایبری المپیک فناوری امسال با حضور بیش از ۲۰۰۰ هکر، فرصتی فراهم شد تا سازمانها سامانههای خود را پیش از بهرهبرداری دشمن در معرض محک خلاقیتها و روشهای نوین قرار دهند.
به گزارش خبرگزاری ایرنا، سردار حجت روز پنجشنبه در حاشیه آیین اختتامیه المپیک فناوری به خبرنگاران گفت: امسال شاخههای متعددی از جمله «باگ بانتی» به بخش امنیت سایبری المپیک فناوری اضافه شد و رشد علاقهمندان جوان به فعالیت در این حوزه را نشان داد.
وی با اشاره به فراخوان این رویداد گفت: بیش از ۷۰۰۰ نفر در فراخوان شرکت کردند و حدود ۱۲۰۰ نفر اکنون در دورههای آموزشی امنیت سایبری در حال آموزش هستند.
این مقام مسئول گفت: صنعت نیز از این جوانان شناساییشده استقبال میکند و مرکز فرماندهی پیگیر استفاده از ظرفیت آنان در سازمانها و شرکتهای مادر تخصصی است.
رئیس مرکز فرماندهی امنیت سایبری مرکز ملی فضای مجازی درباره ارزیابی امنیتی سازمانها اظهار داشت: در این ارزیابی، آسیبشناسیها توسط تیمهای خودی شناسایی شد و امیدواریم این اقدام در ارتقای امنیت سایبری سازمانها نتیجه بسزایی داشته باشد. سازمانها از این طرح استقبال کردند و تلاش میکنیم این الگو ماهانه یا حداقل فصلی تکرار شود.
دلیل اختلالات اینترنتی اخیر
سردار حجت درباره اختلالات اینترنتی اخیر نیز تصریح کرد: قطعی سراسری اینترنت رخ نداد؛ در مقطعی یک اشکال فنی موقت و مربوط به یکی از اپراتورها بود که حمله سایبری نبود. آنالیز همکاران ما نشان داد مدل حمله حرفهای و توسط یک تیم سازمانیافته از سوی دشمن انجام شده است.
وی افزود: ردپای این حملات در سامانهها شناسایی و در اختیار سازمانها قرار گرفت و سازمانهایی که بعداً هدف قرار گرفتند، پس از اشتراک این آسیبشناسی، آسیب مشابه ندیدند. سامانه «سیتیآی ملی» نیز در اختیار سایر سازمانها قرار گرفت تا حلقه حمله تکمیل نشود.