

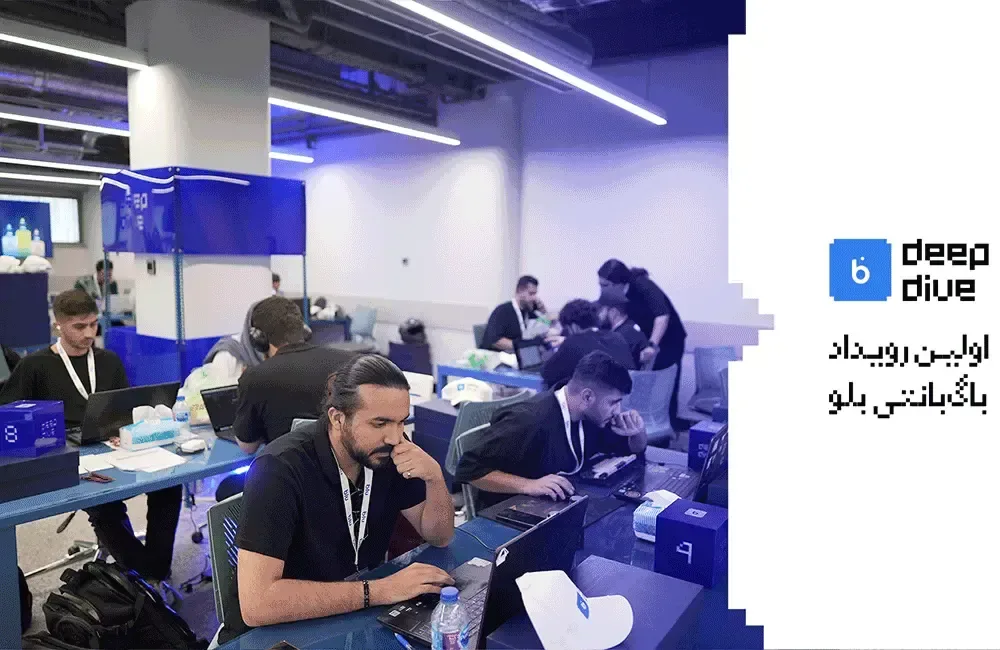
به گزارش خبرنگار تابناک؛ دومین دوره رویداد باگبانتی بلو مدتی قبل با عنوان blu Deep Dive با حضور هکرهای کلاهسفید و متخصصان امنیت سایبری برگزار شد.
امنیت در بانکداری دیجیتال، موضوعی مستمر و مهم است و با پیشرفت تکنولوژی و شکلگیری چالشهای جدید، نیاز به بررسی و ارزیابی مداوم زیرساختها بیش از پیش احساس میشود. به همین دلیل، بلو در کنار توسعه و تقویت زیرساختهای امنیتی خود، تلاش میکند ارتباط مستقیمی با جامعه متخصصان این حوزه داشته باشد و از ظرفیت و نگاه متفاوت آنها برای شناسایی نقاط قابل بهبود و افزایش سطح امنیت سرویسهای خود استفاده کند.
در نهایت مراسم اختتامیه دومین دوره باگ بانتی 22 مهرماه برگزار شد.
در این مراسم؛ رضا حیدری، مدیرعامل بلوبانک سامان، با تأکید بر حساسیت و دشواری مراقبت از عنصر «اعتماد» در بستر خدمات مالی آنلاین اظهار داشت: در عرصه بانکداری دیجیتال، تمام اعتماد کاربر درست پشت یک صفحه نمایشگر تلفن همراه شکل میگیرد. کاربر با چند لمس ساده انتظار دارد امور مالیاش با نهایت امنیت، روانی و یک تجربه کاربری بینقص پیش برود. نباید فراموش کرد که موضوع بحث، «پول» است؛ پدیدهای که بهطور مستقیم با حاصل دسترنج انسانها، سرمایه کسبوکارها، پسانداز زندگی و آینده فرزندانشان گره خورده است. همین اهمیت ذاتی نشان میدهد که ما با چه بار سنگینی از مسئولیت برای جلب و حفظ اعتماد مردم مواجه هستیم تا با خیالی آسوده، سرمایهشان را در بستری که ما فراهم ساختهایم نگهداری کنند.
او با استناد به جایگاه و سهم بازار بلوبانک تصریح کرد: تا این لحظه توانستهایم اعتماد ۲۸ میلیون مخاطب را جلب کنیم؛ اما این برای ما صرفاً یک عدد یا رکورد آماری نیست. پشت هر کدام از این اعداد، یک انسان واقعی با انتظارات، احساسات و سطحی از اعتماد زندگی میکند. پذیرش این واقعیت، مسئولیت ما را در پایش و ارتقای امنیت دوچندان میسازد.
امنیت؛ زنجیرهای پیوسته از معماری تا کشف باگ
مدیرعامل بلوبانک در ادامه به تبیین مفهوم امنیت پرداخت و گفت: امنیت واژهای تکبُعدی یا محصولی تمامشده نیست، بلکه یک «فرایند پیوسته» و همهجانبه است. این تصور که ابتدا محصول یا اپلیکیشنی را به پایان برسانیم و سپس در واپسین لحظات امنیت را مانند یک ادویه یا چاشنی به آن اضافه کنیم، کاملاً نادرست است. امنیت باید از همان نخستین گامهای طراحی و تدوین معماری سامانه حضور داشته باشد، در طول مراحل توسعه فنی دنبال شود و پس از بهرهبرداری نیز از طریق برنامههایی نظیر کشف و افشای مسئولانه باگها تثبیت گردد. همه ما امروز بهعنوان حلقههای این زنجیره امنیتی گردهم آمدهایم.
وی با اشاره به ماهیت دگرگونشونده فناوری افزود: حوزه امنیت پایانی ندارد؛ چراکه تکنولوژی و افکار پیرامون آن پیوسته در حال دگرگونیاند. در آینده نزدیک با پدیدههایی نظیر رایانش کوانتومی نیز روبهرو خواهیم شد که قواعد بازی را تغییر داده و چالشهای خاص خود را ایجاد میکنند؛ هرچند این پدیدهها نیز بهمرور و در زمان خود مسیر حل خود را خواهند یافت.
تحلیل آمارهای جهانی و تفکیک زاویه دید توسعهدهنده با پژوهشگر امنیت
حیدری با اشاره به آمارهای بینالمللی خاطرنشان کرد: گزارشهای سالهای اخیر بر اهمیت روزافزون این حوزه صحه میگذارند. بر اساس این دادهها، بخش عمدهای از موارد نقض داده و نفوذها مستقیماً به آسیبپذیریهای نرمافزاری بازمیگردد و در حدود نیمی از پروندهها، پای سرویسها و ارائهدهندگان شخص ثالث در میان است. این امر لزوم پاسخگویی همهجانبه نهادهای متولی امنیت را اثبات میکند.
او با مقایسه دیدگاه طراحان محصول و محققان امنیت گفت: یک تیم فنی و توسعهدهنده محصول، مسیرهای استاندارد را با جزئیات میشناسد و مشخص میکند که کاربر با فلان کلیک باید به چه مقصدی برسد. اما زاویه نگاه یک پژوهشگر امنیت—یا همان هکر کلاهسفید—دقیقاً از همین نقطه آغاز میشود. او دنبال این است که کشف کند همین لمسها و کلیکها چه پیامدها و رفتارهای پیشبینینشدهای میتوانند در پی داشته باشند و از چه گلوگاههای دیگری سر در میآورند. شناخت این مسیرهای نادیده، همان نقطهای است که مانع از غفلتهای سیستمی بزرگ میشود.
مدیرعامل بلوبانک، برنامههای باگبانتی را دارای توجیه و ارزش عمیق اقتصادی برشمرد و تأکید کرد: در آمارهای جهانی، شاهد سرمایهگذاریهای سنگین دهها میلیون دلاری بر روی کشف آسیبپذیریها هستیم. این ارقام نجومی بهخوبی آشکار میکند که صیانت از تجربه مشتری و امنیت سامانهها تا چه اندازه ارزشمند است. اگرچه جوایز رویدادهای ما جنبه قدردانی و ارسال سیگنال ارزشگذاری دارد، اما نگاه کلان ما به این حوزه کاملاً بهعنوان یک سرمایهگذاری راهبردی است، نه تحمیل هزینه.
وی با ارج نهادن به زحمات محققان حاضر در رویداد اظهار داشت: ثبت گزارش های امنیتی معتبر در این رویداد، حاصل یک فرآیند ساده تایپ چند صفحه سند نیست؛ ما بهخوبی میدانیم که در پسِ هر گزارش، ساعتها تمرکز، رفتوبرگشت در بنبستهای سیستمی و آزمودن دهها مسیر مختلف وجود داشته است. این گزارشها پایان کار نیستند، بلکه نقطه آغاز تعهد ما محسوب میشوند؛ چراکه باید با جدیت در دستور کار قرار گرفته، پیگیری و در ساختار عملیاتی اعمال شوند.
حیدری در پایان یادآور شد: مشتریان عادی ما هرگز این متون تخصصی و گزارشهای امنیتی را نخواهند دید؛ اما ثمره واقعی این تلاشها در چهره کاربران جاری است؛ آنجا که با آرامش کامل و بدون دغدغه، حقوق خود را دریافت میکنند و تراکنشها و انتقالات روزمره خود را انجام میدهند. این آسودگی خاطر عمومی، ناشی از همین گزارشهای مسئولانه است. برگزاری این باگبانتی گام نخست ما بود و مصمم هستیم این مسیر را توسعه دهیم تا فرهنگی شکل بگیرد که هیچکس از بازگو شدن آسیبپذیریها نهراسد و همه آن را فرصتی طلایی برای بلوغ و تابآوری بیشتر سامانهها بدانند.
جمال غضنفری، نایبرئیس هیئتمدیره بلوبانک سامان نیز در این مراسم با تأکید بر دگرگونی بنیادین در شیوه ارائه خدمات مالی گفت: صنعت بانکداری در حال تجربه تحولی بزرگ است؛ خدماتی که پیشتر در بخشهای سنتی و مجزا عرضه میشدند، امروز در قالب پدیدههای نوینی مانند نئوبانکینگ با یکدیگر آمیختهاند. استفاده از زیرساختهای نوین، خودکارسازی فرآیندها و ورود به حوزههای نوظهوری همچون رایانش کوانتومی، اگرچه تجربه کاربری بهتر و چابکی را به همراه دارد، اما همزمان سطح وسیعتری از ریسکها و تهدیدهای امنیتی ناشناخته را به وجود میآورد.
او حفظ اعتماد کاربران و پایبندی به سیاستهای نهاد ناظر (رگولاتور) را دو اصل کلیدی دانست و افزود: اگرچه ممکن است در شیوه اجرای برخی امور اختلافنظرهایی وجود داشته باشد، اما سیاستگذاری کلان بر عهده رگولاتور است و ما موظفیم در این چارچوب حرکت کنیم. در این مسیر، یکی از شروط حیاتی برای پاسخگویی به این الزامات و حفظ تابآوری، ارزیابی و آزمون مستمر امنیتی است؛ رویکردی که برنامههایی نظیر «باگبانتی» آن را محقق میکنند.
نایبرئیس هیئتمدیره بلوبانک با اشاره به پیشرفت فناوریهای نوین تصریح کرد: تدوین استراتژی برای دوره کوانتوم و پساکوانتوم برای صنعت بانکداری امری حیاتی است و ما در بلوبانک از هماکنون به آن ورود کردهایم. نشانههای این تحول از هماکنون قابل مشاهده است؛ برای نمونه، کاهش چشمگیر دوره اعتبار گواهیهای امنیتی از سه سال به یک سال و در آینده نزدیک به دورههای بسیار کوتاهتر (مانند ۱۰ روز)، گواهی بر ورود این مفاهیم به فاز عملیاتی است که زیرساختها باید متناسب با آن بازطراحی شوند.
غضنفری با قدردانی از جامعه متخصصان امنیت سایبری خاطرنشان کرد: همواره این نگرانی وجود دارد که در معرض ارزیابی قرار گرفتن، نقاط ضعف سامانهها را آشکار کند؛ اما بلوبانک آگاهانه این فضا را پذیرفته است. هدف ما خلق یک زیستبوم بانکداری مدرن، تابآور و مقیاسپذیر است و از جامعه متخصصان میخواهیم با گزارش و افشای مسئولانه و امن آسیبپذیریهای ناشناخته، در مسیر بلوغ پلتفرم و حفظ اعتماد عمومی در کنار ما باشند.
پریماه محمدپور، مدیر ارشد حسابرسی بلوبانک سامان نیز در این اختتامیه با اشاره به رواج رویدادهای امنیت سایبری در دنیا گفت: در این رویدادها، مجموعهای از چالشهای ازپیشتعریفشده در محیطی امن در اختیار متخصصان امنیت سایبری و هکرهای کلاهسفید قرار میگیرد تا در مدتزمان مشخص، برای حل آنها اقدام کنند.
به گفته محمدپور، در رویداد آنلاین سیتیاف بلوبانک، یکهزار و ۴۶۵ متخصص امنیت سایبری با یکدیگر به رقابت پرداختند. یکی از اهداف اصلی این رویداد، شناسایی و انتخاب نیروهای متخصص برای حضور در رویداد باگبانتی بود.
او با اشاره به روند انتخاب شرکتکنندگان باگبانتی افزود: رویداد امسال بهصورت دعوتمحور و تخصصی برگزار شد و شرکتکنندگان از میان برگزیدگان مسابقه سیتیاف، حاضران مؤثر رویداد سال گذشته و افراد شناختهشده در جامعه امنیت سایبری انتخاب شدند.
محمدپور ادامه داد: پس از برگزاری مسابقه سیتیاف در شهریور و رویداد باگبانتی در مهر، در مجموع ۸۰ محقق حوزه امنیت سایبری دعوت شدند. این افراد در قالب ۲۵ تیم، به بررسی اپلیکیشن بلوبانک و شناسایی آسیبپذیریها پرداختند که حاصل تلاش آنها، ارائه ۱۹ گزارش معتبر و ارزشمند بود.
مدیر ارشد حسابرسی بلوبانک سامان گفت: از میان گزارشهای ارائهشده، سه تیم برتر که مهمترین یافتهها را ثبت کرده بودند، معرفی شده و جوایز خود را دریافت میکنند. به سایر شرکتکنندگان نیز از سوی بلوبانک هدایایی اهدا خواهد شد. گفتنی است جوایز امسال، با الهام از اصطلاحات و اعداد آشنا برای فعالان حوزه امنیت سایبری تعیین شده است.