

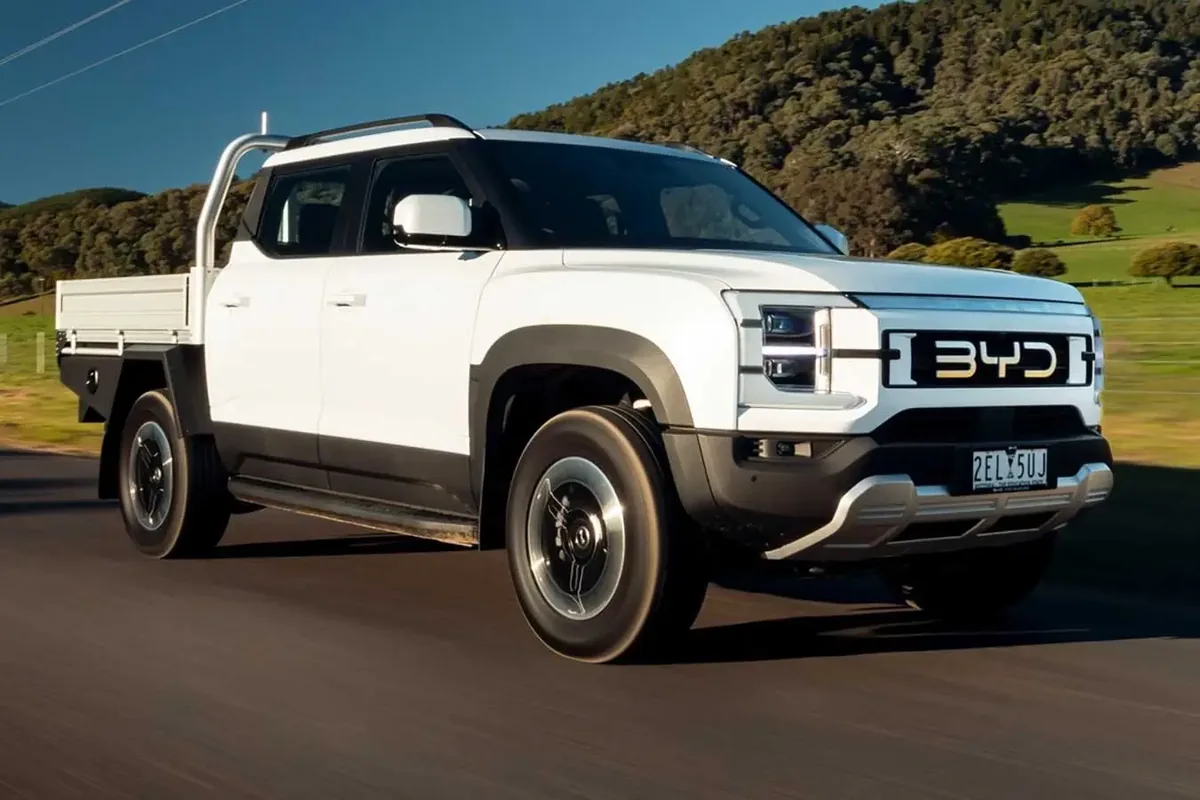
بیوایدی در واکنش به ادعای یک مستند استرالیایی درباره آسیبپذیریهای امنیتی پیکاپ شارک ۶، جزئیات فنی نفوذ به این خودرو را فاش کرد.
بیوایدی به سرعت به نگرانیهای سایبری مطرحشده درباره پیکاپ شارک ۶ پس از انتشار یک مستند استرالیایی واکنش نشان داد؛ مستندی که ادعا میکرد هک کردن این خودرو چقدر ساده است. این برند چینی همچنین توضیح داده است که یک هکر چگونه توانسته کنترل چراغها و برفپاککنهای این مدل پلاگینهیبریدی را به دست بگیرد. در جریان برنامه Four Corners شبکه ABC، یک کارشناس امنیت سایبری به نام دن هرسچوک به مدت دو هفته یک دستگاه شارک ۶ را در اختیار داشت و توانست به میکروفونهای کابین گوش دهد، قفل درها را کنترل کند و سیستم صوتی خودرو را دستکاری کند. البته برای جلوگیری از سوءاستفادههای احتمالی، جزئیات دقیق روش نفوذ او فاش نشد. بیوایدی اعلام کرده که سرنخهای نحوه انجام این کار را پیدا کرده است.
طبق اعلام این شرکت، هکر برای نفوذ به سیستم سرگرمی خودرو، با استفاده از یک ابزار خاص به بخش عیبزدایی اندروید (ADB) نفوذ کرده و یک اپلیکیشن نامطمئن را نصب کرده است. بیوایدی توانسته این آسیبپذیری را در آزمایشهای خود شبیهسازی کند اما تأکید میکند که برای دسترسی به دادههای موقعیت مکانی و میکروفون خودرو، راننده حتماً باید یک پیام دسترسی را روی صفحهنمایش تأیید کند؛ موضوعی که مستند مذکور از ذکر آن خودداری کرده بود. بیوایدی برای رفع این مشکل اعلام کرد که در حال توسعه یک بهروزرسانی نرمافزاری از راه دور است تا مسیری را که برای فعالسازی ADB (که بهطور پیشفرض غیرفعال است) استفاده میشود، مسدود کند. زمان دقیق انتشار این بهروزرسانی اعلام نشده اما این شرکت گفته است اگر آسیبپذیریهای مشابهی در سایر مدلهای خود پیدا شود، آنها نیز آپدیت جدید را دریافت خواهند کرد.
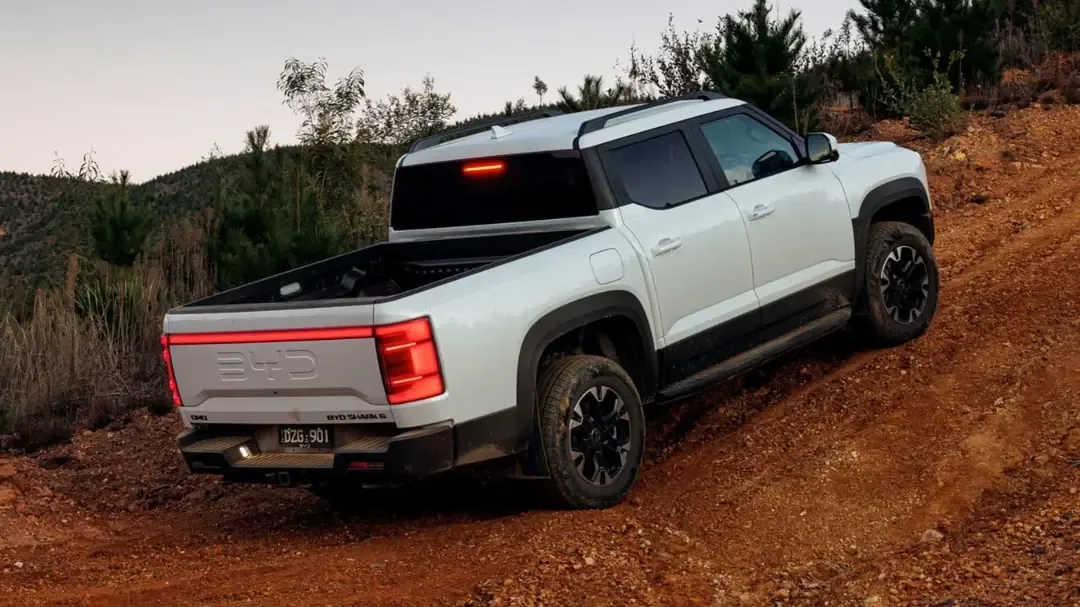
مسئله چراغهای جلو و برفپاککنها بخش دیگری از ماجراست. در برنامه Four Corners، این هکر در حالی نمایش داده شد که از راه دور برفپاککنها را روشن میکند و درحالیکه شارک ۶ در شب در حال حرکت است، چراغهای جلو را خاموش میکند. به گفته بیوایدی، دسترسی به این عملکردها به چیزی بسیار فراتر از نصب چند نرمافزار نیاز داشته است. این شرکت میگوید هکر به سیمکشی خودرو دستبرد زده و به شبکه داخلی CAN bus دسترسی پیدا کرده است؛ کاری که طبیعتاً از پشت یک صفحهنمایش و از راه دور امکانپذیر نیست.
هرسچوک نیز در یک مطلب وبلاگی تأیید کرد که به سیمکشی شارک ۶ وصل شده و یک کامپیوتر ارزانقیمت رزبری پای را نصب کرده است؛ اقدامی که روی بسیاری دیگر از خودروهای جدید نیز قابل انجام است. بیوایدی برای به حداقل رساندن احتمال سوءاستفاده هکرهای احتمالی از درگاه عیبیابی (OBD) جهت دسترسی به عملکردهای حیاتی خودرو، اقدامات امنیتی جدیدی را برای این رابط پیادهسازی کرده است. حالا این بخش به جداسازی فیزیکی و احراز هویت دستگاه نیاز خواهد داشت.