

هکرها با بهرهگیری از یک آسیبپذیری و بدون نیاز به تعامل کاربر، تنها با در اختیار داشتن شماره تلفن حملات را پیش بردهاند.
شرکت اپل با ارسال دور جدیدی از هشدارهای امنیتی، به کاربران خود در ۹۹ کشور جهان درباره احتمال هدف قرار گرفتن توسط حملات جاسوسافزارها هشدار داده است. این هشدارها در شرایطی ارسال شدهاند که نهادهای امنیتی در آلمان نیز از احتمال هدف قرار گرفتن نمایندگان پارلمان و مقامات دولتی این کشور خبر داده و تحقیقاتی را در این رابطه آغاز کردهاند.
اپل بهصورت دورهای پس از شناسایی کاربرانی که هدف حملات هدفمند جاسوسافزارها قرار گرفتهاند، هشدار امنیتی برای آنها میفرستد. این شرکت هویت مهاجمان را فاش نمیکند و هدف قرار گرفتن دستگاه را نیز بهصورت قطعی تأیید نمیکند، اما به دریافتکنندگان توصیه میکند که این هشدارها را کاملاً جدی بگیرند و از متخصصان امنیتی کمک بخواهند. برای مقابله با خطرات احتمالی، اپل استفاده از قابلیت Lockdown Mode را به این کاربران پیشنهاد میکند.
نفوذ به آیفون تنها با شماره تلفن و تشدید حملات جاسوسی
در جریان این هشدارها، نمایندگان و مقامات دولتی آلمان اعلانهای اپل را دریافت کردهاند که این موضوع واکنش دفتر فدرال امنیت اطلاعات آلمان را بههمراه داشت. این نهاد نظارتی به دریافتکنندگان پیام توصیه کرده که دستگاه خود را ناامن فرض کنند. دولت آلمان نیز اعلام کرده که این حادثه و هشدارهای مربوط به آن را بسیار جدی تلقی میکند و تحقیقات گستردهای را برای بررسی ابعاد ماجرا در پیش گرفته است.
بااینحال، سخنگوی دولت آلمان، از تأیید یا تکذیب این موضوع که آیا «فریدریش مرتس»، صدراعظم آلمان، نیز در میان اهداف بوده یا خیر، خودداری کرده است.
براساس اطلاعات منتشرشده، این حملات از یک آسیبپذیری Zero-Click سوءاستفاده کردهاند؛ مکانیزمی که به هکرها اجازه میدهد بدون نیاز به هیچگونه تعامل یا کلیک از سوی کاربر، دستگاه را آلوده کنند. هکرها برای اجرای این نفوذ، تنها به اطلاع از شماره تلفن اهداف خود نیاز داشتهاند.
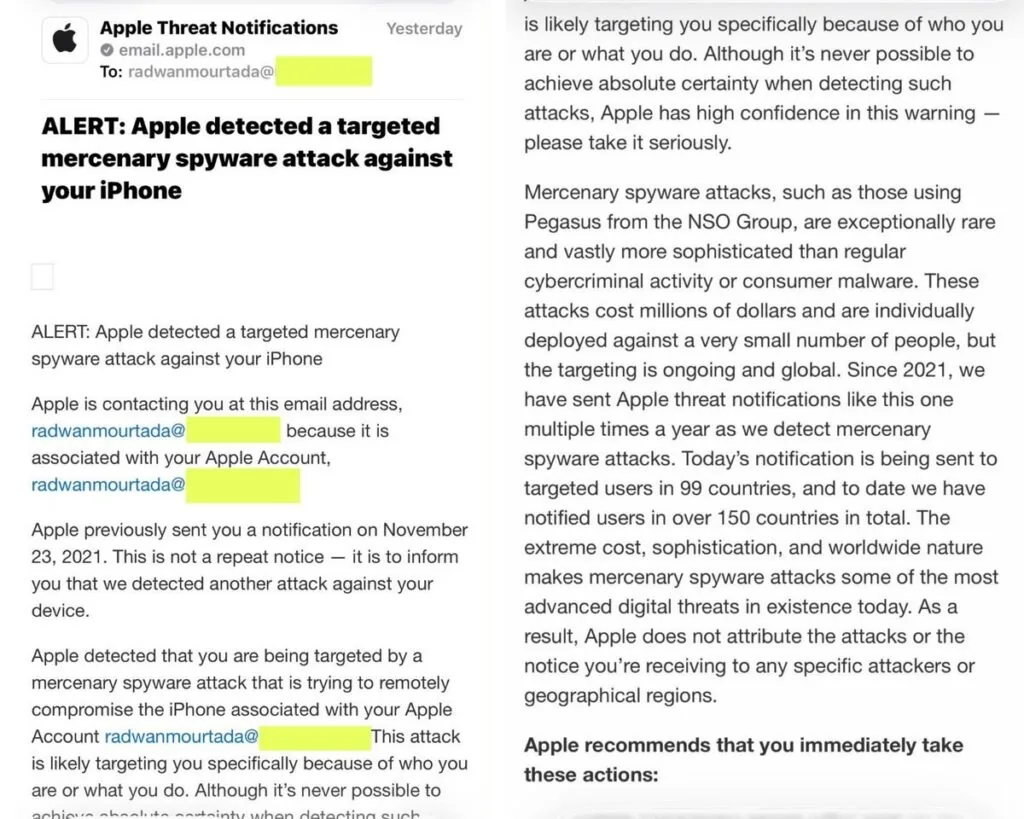
دامنه دریافت این هشدارها فراتر از آلمان بوده و افراد در کشورهای مختلف آن را دریافت کردهاند؛ از جمله «رضوان مرتضی»، مستندساز مستقر در بیروت، که تصویر هشدار دریافتی خود را در شبکه اجتماعی ایکس منتشر کرده است. مطابق با متن پیامی که برای او ارسال شده، اپل تأیید کرده است که این موج از اعلانهای امنیتی برای کاربران ۹۹ کشور مختلف فرستاده شده است. مرتضی اشاره کرده که پیش از این در سالهای ۲۰۱۷ و ۲۰۲۱ میلادی نیز هدف جاسوسافزار Pegasus قرار گرفته بود و مشخص نیست که آیا حمله اخیر با مستند تحقیقی او ارتباطی دارد یا خیر. همچنین هنوز هویت عاملان یا دولتهای حامی این دور از حملات مشخص نشده است.