

حملات سایبری منتسب به ایران وارد مرحله تازهای شده است؛ والاستریت ژورنال به نقل از مقامهای امنیت سایبری مینویسد تهران دامنه اهداف خود را گسترش داده و به سمت حملاتی حرکت میکند که میتوانند زیرساختهای فیزیکی و فعالیتهای روزمره را مختل کنند.
مقامهای امنیت سایبری و کارشناسان دفاعی معتقدند ایران اهداف خود را گسترش داده و به سمت حملاتی حرکت میکند که میتوانند خسارات ملموسی در دنیای واقعی ایجاد کنند. این تغییر رویکرد بهویژه در حملاتی دیده میشود که سامانههای کنترل صنعتی و تجهیزات متصل به زیرساختهای حیاتی را هدف قرار میدهند.
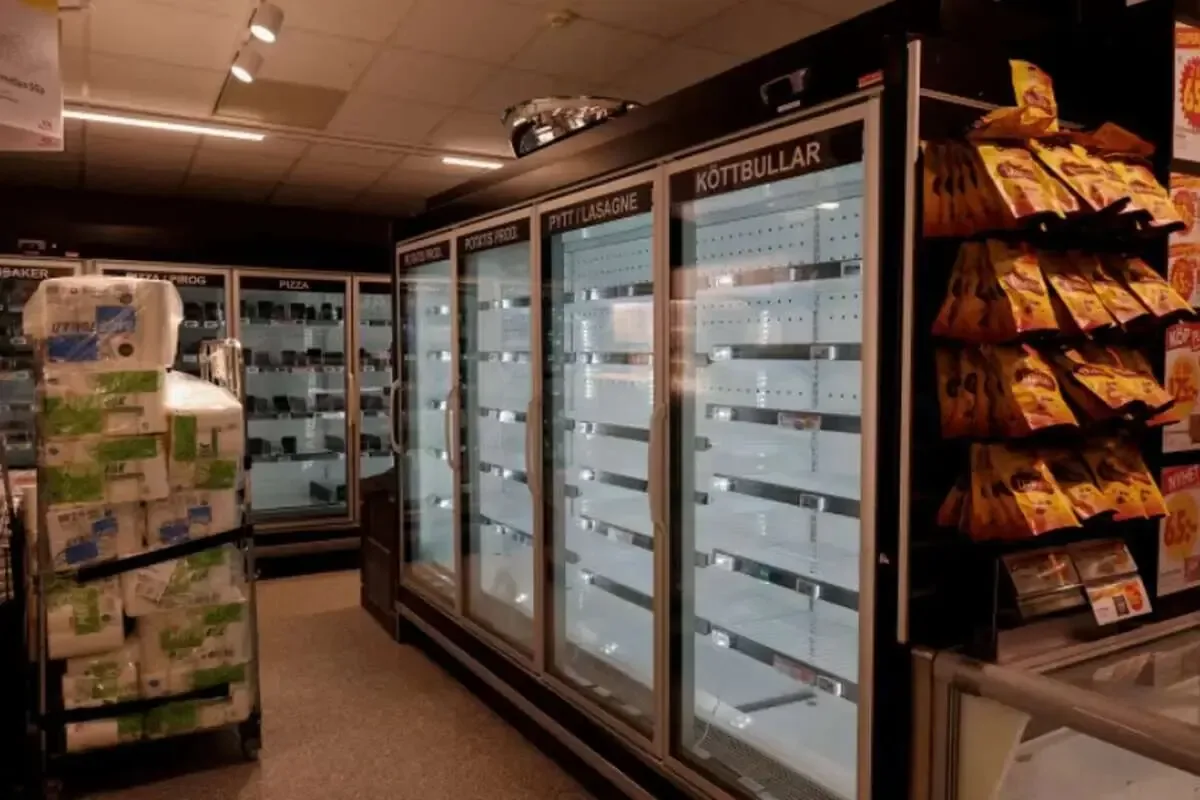
به نقل از والاستریت ژورنال، سه نمونه از حملات سایبری مشکوک در ماههای اخیر عبارتند از: قفل شدن پنلهای کنترلی ایستگاههای آبرسانی در چند ایالت آمریکا، نفوذ به شبکه دو نفتکش در مسیر اقیانوس اطلس و دستکاری از راه دور سامانههای سرمایشی فروشگاههایی در اروپا. در مورد اخیر، افزایش دمای تجهیزات سرمایشی به آتشسوزی و فاسد شدن مواد غذایی منجر شده است. (اگرچه ایران این اتهام را رد کرد.)
یکی از حوزههای مورد توجه هکرها، کنترلکنندههای منطقی برنامهپذیر یا PLCها هستند. این تجهیزات در خودکارسازی فعالیتهای صنعتی و زیرساختهایی مانند شبکه برق، پمپهای آب و فاضلاب و سامانههای حملونقل کاربرد دارند. نفوذ به این تجهیزات میتواند از اختلال در عملکرد یک دستگاه فراتر برود و فعالیت یک مجموعه صنعتی یا خدماتی را تحت تأثیر قرار دهد.
نیکلاس اندرسن، رئیس موقت آژانس امنیت سایبری و امنیت زیرساخت آمریکا، به این روزنامه گفته است تجهیزات کنترل صنعتی از جمله بخشهایی از زیرساختهای آمریکا هستند که بهطور مشخص در معرض تهدید عوامل سایبری منتسب به ایران قرار دارند.
گسترش اهداف حملات سایبری ایران
والاستریت ژورنال در بخش دیگری از گزارش خود به سابقه توسعه توان سایبری ایران پرداخته است. بر اساس این گزارش، ایران از اوایل دهه ۲۰۰۰ توسعه این تواناییها را آغاز کرد و اسرائیل در سالهای نخست یکی از مهمترین اهداف حملات سایبری منتسب به تهران بود. در ادامه، دامنه اهداف به کشورهای منطقه، از جمله عربستان سعودی و امارات متحده عربی، گسترش یافت و برخی حملات در آمریکا نیز تجهیزات ساخت اسرائیل را هدف قرار دادند.
این روزنامه همچنین به حمله بدافزار استاکسنت اشاره کرده است؛ بدافزاری که آمریکا و اسرائیل برای نفوذ به سامانههای کنترل سانتریفیوژهای هستهای ایران طراحی کرده بودند و در سال ۲۰۱۰ شناسایی شد. این حمله از نخستین نمونههای شناختهشده عملیات سایبری بود که به تخریب فیزیکی تجهیزات صنعتی منجر شد.
پس از آنکه زیرساختهای ایران هدف چنین حملاتی قرار گرفتند، تهران توسعه برنامه سایبری خود را با سرعت بیشتری دنبال کرد. یوسی کرادی، رئیس اداره ملی سایبری اسرائیل، در گفتوگو با والاستریت ژورنال گفته است ایران از جنگ قبلی درس میگیرد و دشمن در درگیری بعدی لزوماً همان تواناییهای گذشته را نخواهد داشت.
زیرساختهای آب و گروههای سایبری منتسب به ایران
در ادامه گزارش، نام گروه سایبری CyberAv3ngers که با نام «شهید کاوه» نیز شناخته میشود، مطرح شده است. به گفته کارشناسان، این گروه در حمله به سامانههای ساخت شرکت اسرائیلی Unitronics نقش داشته است؛ تجهیزاتی که در برخی تأسیسات آبرسانی آمریکا استفاده میشوند.
آژانس امنیت سایبری و امنیت زیرساخت آمریکا نیز در اواخر سال ۲۰۲۳ این گروه را مسئول یکی از حملات به تجهیزات کنترل صنعتی معرفی کرده بود. این حملات نگرانیهایی درباره آسیبپذیری زیرساختهایی ایجاد کردهاند که از تجهیزات متصل به اینترنت برای مدیریت فعالیتهای خود استفاده میکنند.
والاستریت ژورنال همچنین به بررسی حملات سایبری علیه دو نفتکش در مسیر تگزاس و حملات به انبارهای زنجیره سرد در فرانسه و دیگر نقاط اروپا پرداخته است. مقامهای آمریکایی و فرانسوی ادعا کردهاند هکرهای ایرانی در برخی از این حملات نقش داشته باشند؛ حملاتی که به دستکاری سامانههای سرمایشی، افزایش دما و از بین رفتن مواد غذایی منجر شدهاند.
با این حال، ایران مسئولیت حملات سایبری در خارج از کشور را رد کرده است. محمدامیننژاد، سفیر ایران در فرانسه، به والاستریت ژورنال گفته است اگر تهران چنین تواناییهایی داشت، آنها را علیه اروپا به کار نمیگرفت و آمریکا یا اسرائیل را هدف قرار میداد.
هوش مصنوعی و افزایش توان حملات سایبری
در بخش دیگری از گزارش، والاستریت ژورنال به نقش هوش مصنوعی در توسعه توان سایبری ایران اشاره کرده است. به نوشته این روزنامه، هکرهای ایرانی پیشتر از این فناوری برای تقویت عملیات مهندسی اجتماعی استفاده میکردند، اما اکنون کاربردهای آن به بررسی کدها، یافتن آسیبپذیریهای نرمافزاری و شناسایی نقاط ضعف سامانهها نیز گسترش یافته است.
مارک مونتگمری، دریادار بازنشسته آمریکایی و کارشناس امنیت سایبری، در این باره گفته است پیامد حملات سایبری به سطحی رسیده که پیشتر کمتر مشاهده شده بود؛ بهگونهای که یک کد مخرب میتواند اختلالی مشابه یک وسیله انفجاری ایجاد کند.
والاستریت ژورنال در مجموع از تغییر الگوی حملات سایبری در میان قدرتهای مختلف نیز سخن میگوید. بر اساس این گزارش، چین بیشتر بر جاسوسی و نفوذ پنهانی به سامانههای حساس تمرکز دارد، روسیه از حملات سایبری برای ایجاد اختلال استفاده میکند و کره شمالی نیز حملات خود را با هدف سرقت و اخاذی پیش میبرد. در مقابل، به گفته یکی از کارشناسان، ایران از ابزارهای مختلف سایبری برای دستیابی به اهداف خود استفاده میکند.