

گوگل برای شناسایی گفتوگوهای پیچیده و لینکهای مشکوک ناشناس در پیامرسان خود، از تواناییهای پردازش ابری و محلی جمینای استفاده میکند.
روشهای کلاهبرداری و فریب کاربران در فضای موبایل بهسرعت درحال دگرگونی است. هکرها دیگر صرفاً به تماسهای خودکار ساده یا پیامکهای فیشینگ پیشپاافتاده اتکا نمیکنند و تکنیکهای چندمرحلهای، جعل هویت و حتی مکالمات به ظاهر عادی را در دستور کار قرار دادهاند. براساس ارزیابیهای آماری، حجم قابلتوجهی از کاربران موبایل نگرانی عمیقی نسبت به فریبکاریها و تهدیدات آنلاین دارند. برای پیشگیری از این خطرات، حالا گوگل اعلام کرد سیستم دفاعی اندروید از لایههای امنیتی مبتنی بر هوش مصنوعی بهره میگیرد تا پیامها و تماسهای مشکوک را پیش از به دام انداختن مخاطبان رهگیری کند.
گوگل با معرفی مجموعه جدیدی از سازوکارهای امنیتی، قابلیت حفاظتی جدیدی تحت عنوان «حالت حفاظت پیشرفته» (Enhanced Protection Mode) را به پیامرسان Google Messages اضافه کرده است. در این حالت، هنگامی که گفتوگویی از طرف یک فرستنده ناشناس آغاز میشود، سیستم تشخیص کلاهبرداری از پیشرفتهترین مدلهای هوش مصنوعی جمینای گوگل در فضای ابری استفاده میکند تا متن و زمینه تعاملات پیچیده را ارزیابی کند. این تجزیهوتحلیل برای شناسایی اهداف واقعی افرادی است که نیت شوم خود را پشت مکالمات روزمره، طولانی یا بهظاهر دوستانه پنهان میکنند.
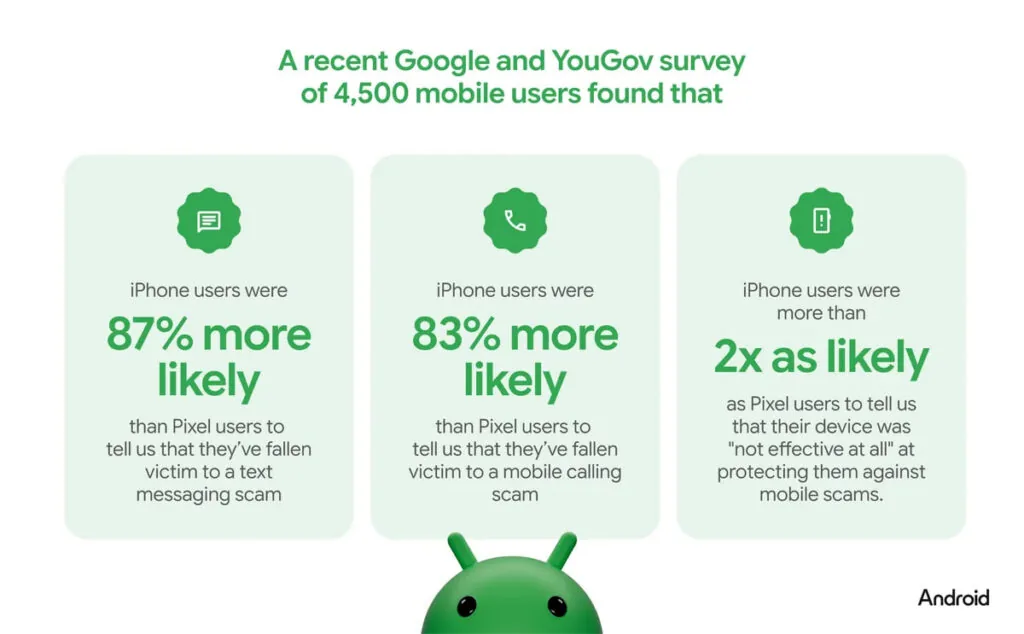
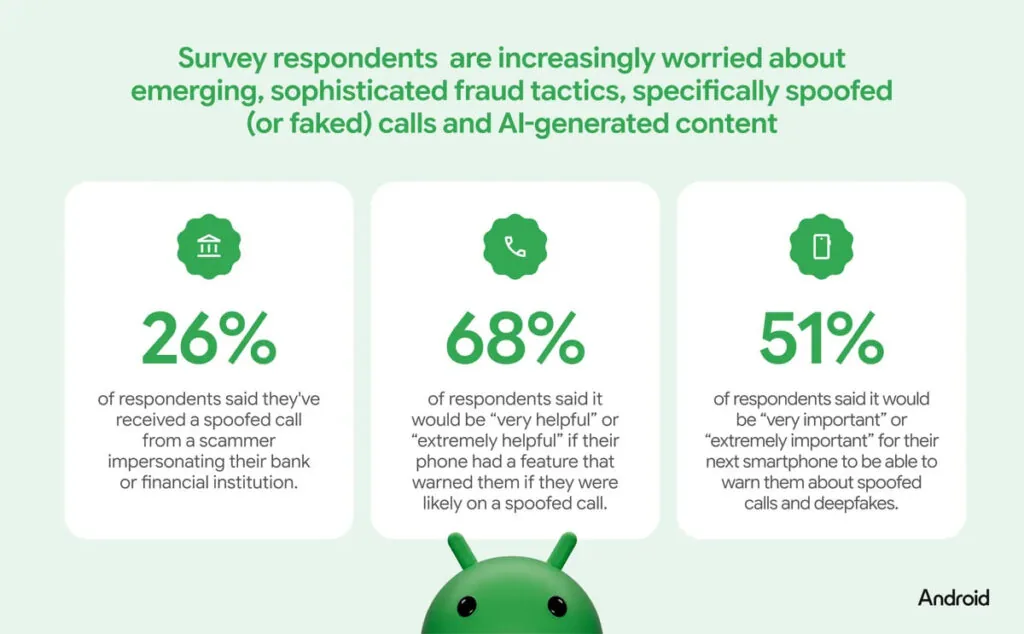
براساس نظرسنجی اخیر گوگل و مؤسسه YouGov، نزدیک به ۴۰ درصد از کاربران گوشیهای هوشمند نسبت به روشهای جدید کلاهبرداری مانند شبیهسازی صدا با هوش مصنوعی و جعل شمارهها بهشدت نگران هستند. طبق اعلام گوگل، ابزارهای تشخیص کلاهبرداری مبتنی بر هوش مصنوعی در برنامه تماس و پیامرسان این شرکت درحال حاضر ماهانه بیش از ۵ میلیون تماس و پیامک مشکوک را شناسایی و مسدود میکنند.
مقابله هوشمند با پیامهای کلاهبرداری در بستر هوش مصنوعی جمینای
برای حفظ کامل حریم خصوصی افراد، گوگل میگوید پردازشهای مبتنی بر جمینای در محیطی رمزنگاریشده و اختصاصی تحت عنوان Private AI Compute انجام میگیرند. در این سازوکار امن، اطلاعات در فضایی مجزا ارزیابی میشوند و هیچ شخص ثالثی، حتی خود گوگل، به محتوای تبادلشده دسترسی نخواهد داشت. این تحلیل ابری، توان سیستم تشخیص داخلی دستگاه را تقویت میکند و اجازه میدهد پیچیدهترین حملات و الگوهای جدید کلاهبرداری بهسرعت خنثی شوند.
علاوه بر پایش متون، بررسی سلامت لینکها نیز ارتقا یافته است. از آنجایی که هکرها مرتباً دامنهها و وبسایتهای جدیدی ایجاد میکنند که هنوز در فهرستهای سیاه قرار نگرفتهاند، مدل جمینای نانو بهصورت محلی روی دستگاه، نشانهها و سیگنالهای وب را در لحظه بررسی میکند تا میزان اعتبار لینکهای ناآشنا را پیش از لمس کاربر ارزیابی کند. همچنین هشدارهای بازطراحیشدهای تعبیه شده تا هنگام دریافت لینک از شمارههای ناشناس، هشدارهای واضحتری داده شود و از کلیکهای تصادفی جلوگیری شود.
علاوهبراین، قابلیت تشخیص پیامهای مشکوک در بخش نوتیفیکیشنها که پیشتر تنها مختص سری پیکسل بود، تا اواخر سال جاری میلادی با همکاری شرکتهای سازنده موبایل در اختیار صدها میلیون کاربر دیگر در برندهای مختلف قرار خواهد گرفت تا پیش از باز کردن پیامرسانها، کاربر از ماهیت مشکوک پیام باخبر شود.
سد محکم اندروید در برابر جعل تماسهای بانکی و سرقت اطلاعات
بخش دیگری از لایههای دفاعی جدید به مقابله با روشهای مهندسی اجتماعی اختصاص دارد. یکی از ترفندهای مرسوم کلاهبرداران، فریب کاربران برای دایورت یا انتقال ناخواسته تماسها با استفاده از کدهای دستی MMI است تا بتوانند رمزهای یکبارمصرف (OTP) را سرقت کنند. اندروید اکنون از فعالسازی پنهانی دایورت توسط برنامهها در پسزمینه جلوگیری میکند و اگر کاربر فریب خورده و این کدها را دستی شمارهگیری کند، پیش از اعمال به او هشدار میدهد. همچنین قابلیت پنهانسازی خودکار رمزهای عبور و اطلاعات کارت بانکی در زمان اشتراکگذاری صفحه، از این پس به مرورگر کروم و Android WebView نیز گسترش یافته است تا در تماسهای ویدیویی اطلاعات حساسی فاش نشود.
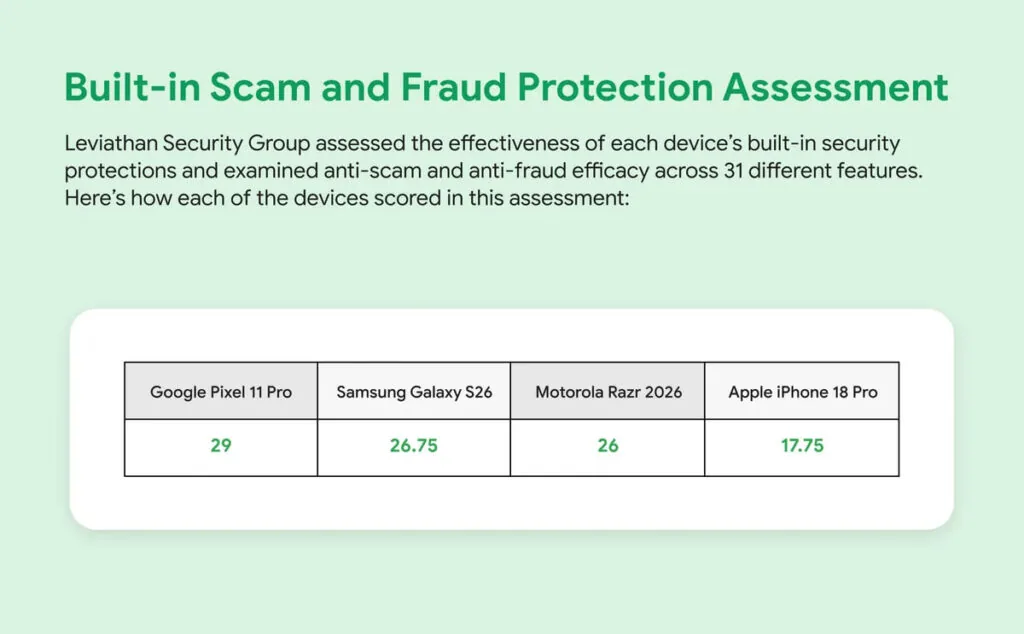
مهمترین دستاورد گوگل در تماسهای صوتی، مقابله آنی با جعل هویت بانکها از طریق شمارههای جعلی است. اندروید با همکاری مستقیم با اپلیکیشنهای رسمی مؤسسات مالی، اعتبار تماس ورودی را در لحظه استعلام میگیرد و در صورتی که تماس از سوی بانک تأیید نشود، تماس فوراً قطع شده و به کاربر اخطار داده میشود؛ سازوکاری که تنها در بررسیهای اولیه توانسته بیش از ۳ میلیون تماس فریبنده را مسدود سازد. گوگل همچنین با استناد به ارزیابیهای فنی شرکت تحقیقاتی Leviathan Security Group تأکید کرده که قابلیتهای بومی و پیشفرض اندروید در زمینه مقابله با تماسهای ساختگی و هشدار تهدیدات، عملکرد موثرتری نسبت به سیستمعامل iOS ارائه میدهند.