

پلیس فتا درباره کلاهبرداری با اعتبار اسنپپی، دیجیپی و تارا از طریق سرقت کد پیامکی و نصب بدافزار هشدار داد.
پلیس فتا درباره افزایش کلاهبرداری با استفاده از اعتبار خرید پلتفرمهایی مانند اسنپپی، دیجیپی و تارا هشدار داد. بر اساس اعلام این پلیس، مجرمان سایبری با دو روش اصلی شامل فریب کاربران برای دریافت کدهای پیامکی و ارسال لینکها یا فایلهای آلوده، به حسابهای اعتباری شهروندان دسترسی پیدا میکنند.
سرهنگ جواد مختاررضایی، معاون اجتماعی پلیس فتا، با اشاره به افزایش گزارشهای مرتبط با این نوع کلاهبرداری توضیح داد که هدف مجرمان، سوءاستفاده از اعتبار خرید شهروندان است. در روش نخست، کلاهبرداران با ترفندهای مختلف افراد را متقاعد میکنند کد تأیید پیامکی خود را در اختیار آنها قرار دهند. در روش دوم نیز با ارسال لینک یا فایل مخرب، زمینه نصب بدافزار و دسترسی غیرمجاز به تلفن همراه قربانی را فراهم میکنند.
کلاهبرداری با کد پیامکی؛ از وعده جایزه تا فعالسازی اعتبار
به گفته معاون اجتماعی پلیس فتا، بررسی پروندهها و تماسهای ثبتشده در مرکز فوریتهای سایبری نشان میدهد مجرمان از بهانههایی مانند برندهشدن در قرعهکشی، دریافت جایزه، تخفیف ویژه یا فعالسازی اعتبار استفاده میکنند تا کد پیامکی کاربران را به دست آورند.
این کدها ممکن است برای ثبتنام یا ورود به حساب کاربری در سرویسهای خرید اعتباری کاربرد داشته باشند. در نتیجه، اعلام آنها به افراد ناشناس میتواند امکان دسترسی غیرمجاز به حساب یا ایجاد حساب جدید به نام قربانی را فراهم کند.
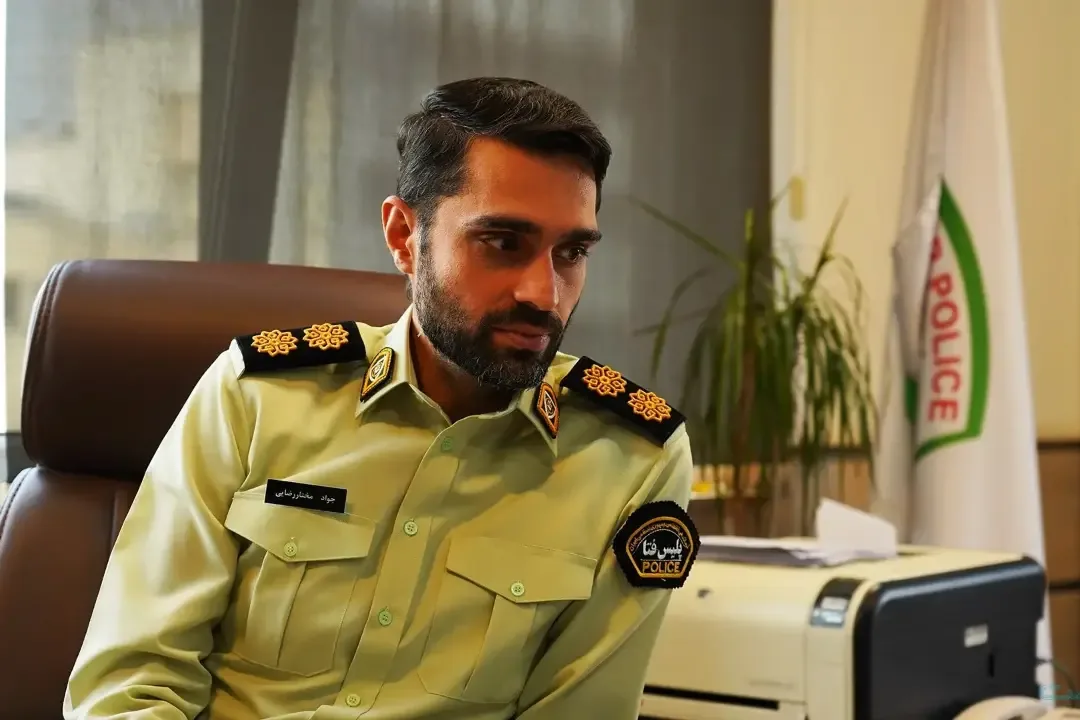
مختاررضایی تأکید کرد که خطر این شیوه فقط کاربران فعلی اسنپپی، دیجیپی و تارا را تهدید نمیکند. حتی افرادی که پیشتر از این خدمات استفاده نکردهاند نیز ممکن است هدف قرار بگیرند؛ زیرا مجرمان میتوانند با تکمیل مراحل احراز هویت و دریافت اعتبار، به نام آنها خرید انجام دهند.
نکته مهم این است که در چنین شرایطی، بدهی خرید و اقساط ممکن است به نام فرد قربانی ثبت شود. بنابراین، نداشتن موجودی در حساب بانکی یا حتی نداشتن حساب قبلی در این پلتفرمها لزوماً مانع سوءاستفاده از اعتبار خرید نخواهد شد.
سرقت اعتبار خرید با نصب بدافزار روی گوشی
روش دوم کلاهبرداران بر پایه انتشار لینکها و فایلهای آلوده است. این لینکها معمولاً با عناوینی مانند مشاهده ابلاغیه، دریافت جایزه، فعالسازی اعتبار یا پیگیری سفارش برای کاربران ارسال میشوند.
اگر فرد روی لینک ناشناس کلیک کند و فایل مخرب را نصب کند، ممکن است دسترسی غیرمجاز به تلفن همراه و پیامکهای دریافتی او فراهم شود. در این حالت، مهاجم میتواند کدهای تأیید را بدون نیاز به دریافت مستقیم از قربانی سرقت کند و برای ورود به حسابهای کاربری یا ثبتنام در سرویسهای اعتباری به کار ببرد.
توصیههای پلیس فتا برای جلوگیری از کلاهبرداری اعتباری
معاون اجتماعی پلیس فتا برای پیشگیری از این حملات، از شهروندان خواست کدهای ورود و ثبتنام پیامکی را در اختیار هیچ فردی قرار ندهند و پیش از هر اقدامی، متن کامل پیامکهای دریافتی را بررسی کنند.
مهمترین توصیههای امنیتی در این زمینه عبارتاند از:
- کدهای تأیید پیامکی را حتی در صورت دریافت درخواست از طرف افراد مدعی نمایندگی شرکتها، در اختیار دیگران قرار ندهید.
- روی لینکهای ناشناس با موضوعاتی مانند دریافت جایزه، مشاهده ابلاغیه یا فعالسازی اعتبار کلیک نکنید.
- از نصب فایلهای ارسالشده در پیامرسانها و منابع نامعتبر خودداری کنید.
- پیامکهای مربوط به ورود، ثبتنام، خرید و فعالسازی اعتبار را با دقت بررسی کنید.
- در صورت مشاهده خرید، فعالسازی اعتبار یا اقساط ناشناس، موضوع را سریعاً از طریق پشتیبانی رسمی سرویس پیگیری کنید.
مختاررضایی همچنین یادآور شد که سوءاستفاده از نام اسنپپی، دیجیپی، تارا یا سایر شرکتها لزوماً به معنای هک شدن زیرساختهای این پلتفرمها نیست و ممکن است مجرمان با فریب کاربران یا آلوده کردن تلفن همراه آنها به اطلاعات موردنیاز دسترسی پیدا کنند.
در صورت مشاهده خرید یا اقساط ناشناس چه باید کرد؟
پلیس فتا توصیه میکند اگر کد تأیید در اختیار فرد دیگری قرار گرفته یا پیامک مربوط به خرید و فعالسازی اعتبار بدون اطلاع کاربر دریافت شده است، موضوع بلافاصله از طریق پشتیبانی رسمی پلتفرم مربوطه پیگیری شود تا امکان بررسی حساب و جلوگیری از سوءاستفاده فراهم شود.
همچنین اگر احتمال نصب بدافزار روی گوشی وجود دارد، بهتر است پیگیری حسابهای کاربری با استفاده از دستگاهی امن انجام شود. حفظ پیامکها، لینکها و سایر مستندات نیز برای بررسی پرونده اهمیت دارد.
شهروندان میتوانند موارد مشکوک و جرایم سایبری را از طریق شماره ۰۹۶۳۸۰، مرکز فوریتهای سایبری پلیس فتا، گزارش کنند.