

آسیبپذیری FastUnlock با سوءاستفاده از ابزار Narrator ویندوز ۱۱، دور زدن صفحه قفل و اجرای برنامه بدون رمز عبور را ممکن کرده است.
پژوهشگران امنیتی موفق شدهاند با سوءاستفاده از قابلیت صوتی ویندوز ۱۱، صفحه قفل این سیستمعامل را دور بزنند و بدون نیاز به رمز عبور برنامه اجرا کنند. این آسیبپذیری که «FastUnlock» نام گرفته، حتی روی کامپیوترهای مجهز به رمزنگاری بیتلاکر نیز کار میکند.
به گزارش منابع فناوری، یک پژوهشگر امنیتی با نام مستعار Nightmare Eclipse رخنه مذکور را کشف کرده است. مایکروسافت تغییراتی در رابط کاربری ابزار کتابخوان صوتی ویندوز (Narrator) اعمال کرده، اما رفتار آن را در صفحه قفل بهطور کامل محدود نکرده است. بر اساس بررسیهای این پژوهشگر، با فعالسازی این قابلیت در صفحه بازیابی حساب مایکروسافت و ناوبری از طریق کیبورد، دسترسی به تنظیمات خواندن ریاضیات و در نهایت بخش تنظیمات سیستمعامل باز میشود.
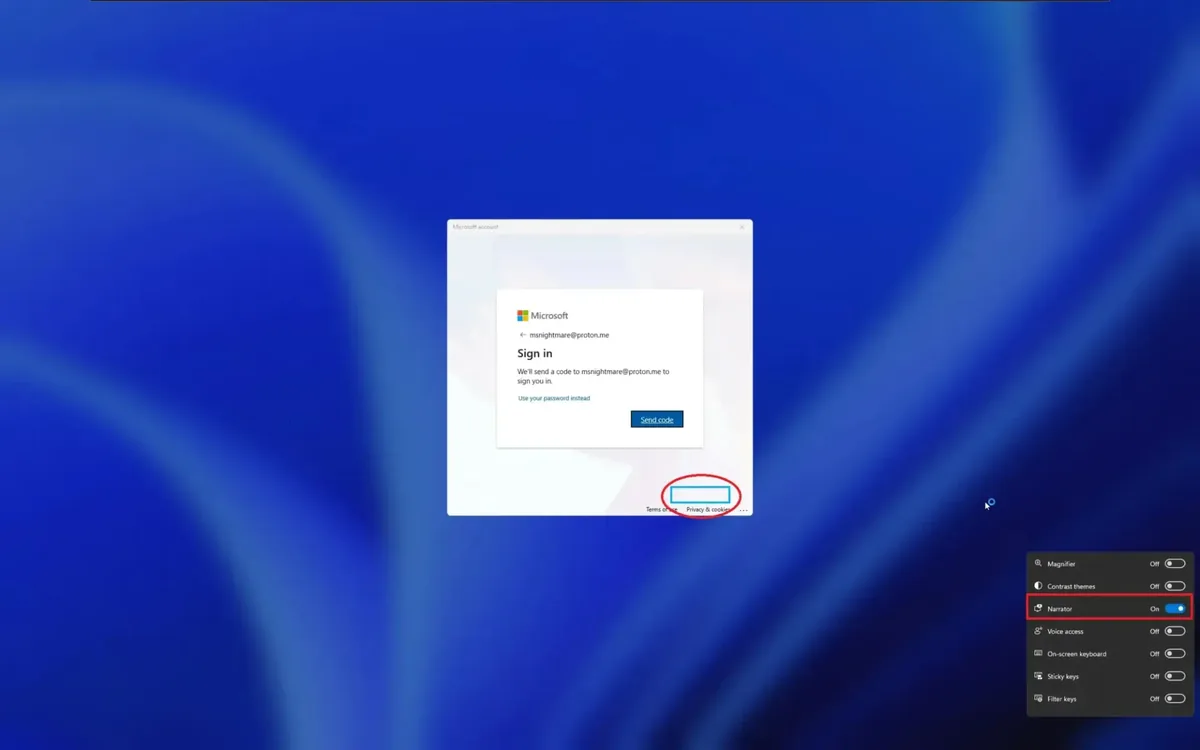
نفوذگر پس از ورود به بخش تنظیمات میتواند برنامههای مورد نظر خود را از فضای ذخیرهسازی جانبی متصل اجرا کند. کدهای اجراشده تحت حساب کاربری محدود WSIAccount مربوط به محیط صفحه قفل پردازش میشوند و دسترسی کامل مدیریتی را برای مهاجم فراهم نمیکنند؛ با این حال شرکت امنیتی ThreatLocker با بازتولید مستقل این آسیبپذیری موفق به اجرای برنامهها روی کامپیوتر قفلشده شد.
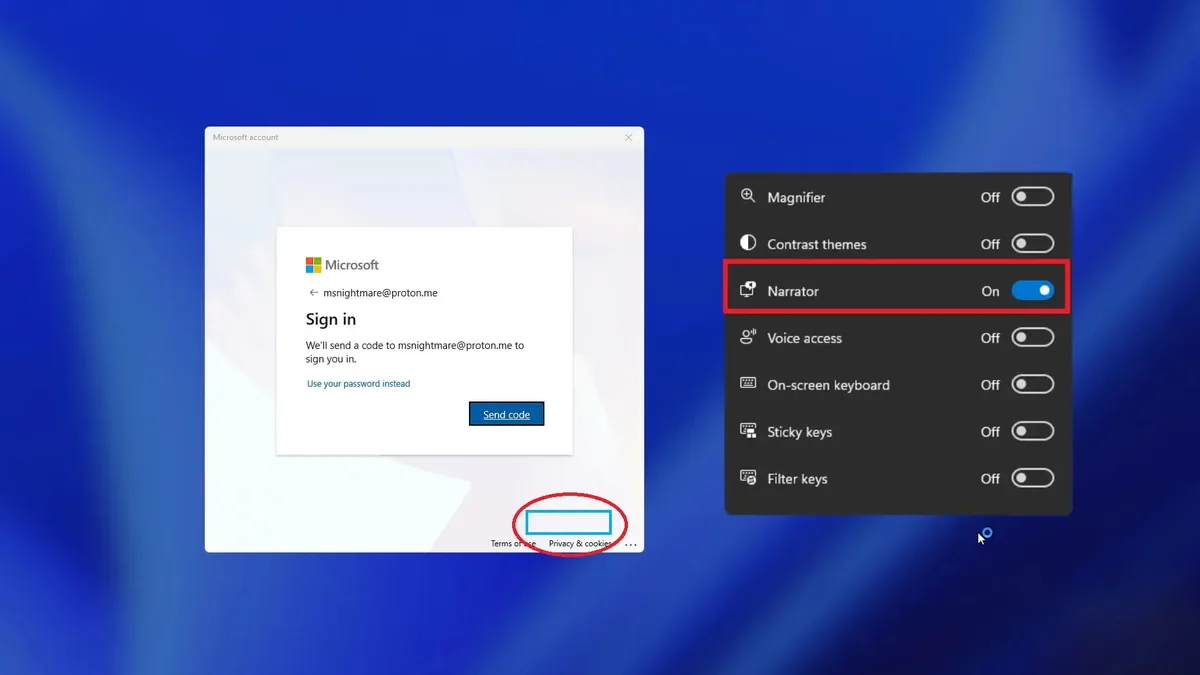
آسیبپذیری FastUnlock روی نسخه ویندوز ۱۱ نسخه 26H2 همراه با بهروزرسانیهای امنیتی نوامبر (آبان و آذر) آزمایش شده و عملکرد پایدار آن در دستگاههای تست تأیید شده است.
تا زمان انتشار گزارش، مایکروسافت هنوز وصله امنیتی رسمی برای رفع این باگ عرضه نکرده و وضعیت آسیبپذیری در سایر نسخهها از جمله ویندوز ۱۰ نامشخص است.