

دومین رویداد باگبانتی بلو، فراتر از یک رقابت تخصصی، بخشی از مسیر این مجموعه برای تقویت امنیت بانکداری دیجیتال و توسعه همکاری با جامعه متخصصان امنیت سایبری بود.
در بانکداری دیجیتال اعتماد مشتری به چیزی وابسته است که معمولا دیده نمیشود. امنیت زیرساختی که قرار است پول، اطلاعات و تراکنشهای روزمره او را حفظ کند. مشتری هنگام انتقال پول یا دریافت حقوق، با چند لمس روی صفحه موبایل انتظار دارد همهچیز بدون دردسر پیش برود. اما پشت همین تجربه ساده، مجموعهای از فرایندهای فنی و امنیتی قرار دارد که باید بهطور مداوم بررسی شوند.
به گزارش عصر ایران، دومین رویداد باگبانتی بلوبانک سامان با همین رویکرد برگزار شد؛ برنامهای که در آن پژوهشگران امنیت سایبری، اپلیکیشن بلو را برای شناسایی آسیبپذیریهای احتمالی بررسی کردند. براساس اطلاعات اعلامشده در مراسم اختتامیه، ۱۴۶۵ نفر در رقابت آنلاین CTF شرکت کردند و در مرحله باگبانتی، ۸۰ متخصص در قالب ۲۵ تیم طی دو روز به بررسی اپلیکیشن پرداختند.
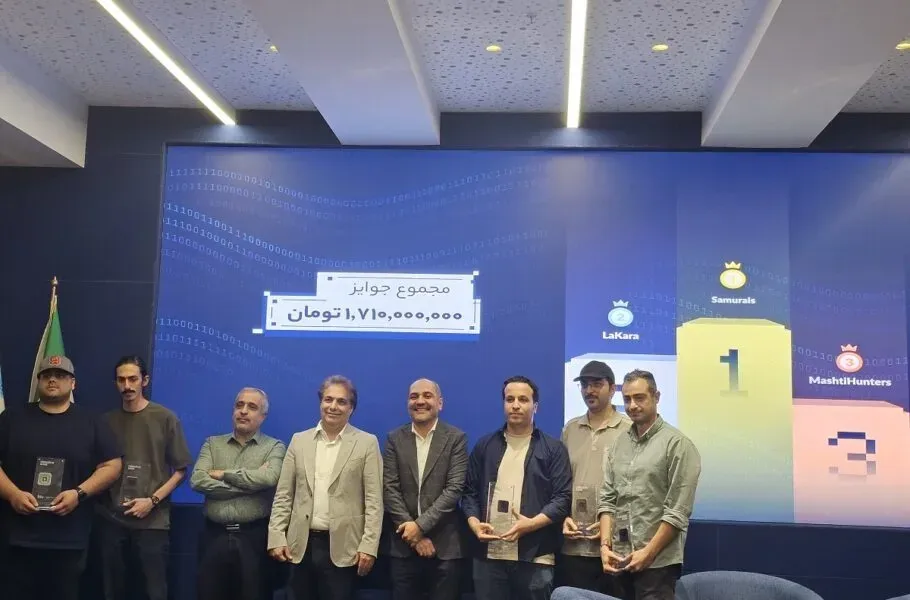
۱۳۲ گزارش درباره آسیبپذیریهای اپلیکیشن بلو ثبت شد که ۱۹ مورد از آنها مشمول دریافت جایزه شدند. سه تیم نیز بهعنوان برندگان اصلی معرفی شدند و برای گزارشهای مهم خود جایزه دریافت کردند. مجموع جوایز این دوره یک میلیارد و ۷۱۰ میلیون تومان اعلام شد.
باگبانتی یکی از روشهای ارزیابی امنیت محصولات دیجیتال است که در آن، شرکتها از پژوهشگران امنیتی دعوت میکنند نقاط ضعف احتمالی محصولاتشان را شناسایی و بهصورت مسئولانه گزارش کنند. این روش به کسبوکارها کمک میکند پیش از آنکه یک آسیبپذیری به تهدیدی جدی تبدیل شود، از وجود آن مطلع شوند و برای رفع آن اقدام کنند.
رضا حیدری، مدیرعامل بلو، در مراسم اختتامیه دومین رویداد باگبانتی این مجموعه، اعتماد کاربران را یکی از مهمترین مسئولیتهای بانکداری دیجیتال دانست و تأکید کرد امنیت باید از ابتدای طراحی محصول تا زمان بهرهبرداری از آن مورد توجه قرار گیرد.
او با اشاره به تجربه کاربران در استفاده از اپلیکیشنهای بانکی گفت: «اعتماد در بانکداری دیجیتال پشت صفحه موبایل شکل میگیرد. کاربر با چند لمس انتظار دارد خدمات موردنیازش را با امنیت، روانی و تجربهای مناسب دریافت کند.»
حیدری با یادآوری اهمیت پول در زندگی روزمره مردم، مسئولیت ارائهدهندگان خدمات بانکی را فراتر از فراهمکردن امکان انجام تراکنش دانست. به گفته او، پولی که در حسابهای بانکی نگهداری میشود، ممکن است حاصل فعالیت یک کسبوکار، پسانداز یک خانواده یا بخشی از آینده فرزندان باشد.
مدیرعامل بلو همچنین از جلب اعتماد ۲۸ میلیون نفر خبر داد و گفت این عدد صرفا یک شاخص آماری نیست، بلکه پشت هر کاربر، اعتماد و انتظاری وجود دارد که مسئولیت بیشتری برای مجموعه ایجاد میکند.
از این منظر، امنیت در بانکداری دیجیتال تنها یک موضوع فنی در واحد فناوری اطلاعات نیست؛ بلکه بخشی از تعهد مجموعه به مشتریانی است که دارایی و بخشی از زندگی روزمره خود را به خدمات آن سپردهاند.
یکی از محورهای اصلی سخنان مدیرعامل بلو، ضرورت توجه مستمر به امنیت در تمام مراحل توسعه محصول بود. حیدری تأکید کرد که امنیت نباید مانند قابلیتی جداگانه و در پایان فرایند توسعه به محصول اضافه شود.
او در اینباره گفت: «اینطور نیست که اپلیکیشن یا محصولی بسازیم و در پایان، امنیت را مانند یک ادویه به آن اضافه کنیم. امنیت از طراحی و معماری آغاز میشود، در توسعه ادامه پیدا میکند و کشف مسئولانه آسیبپذیریها هم بخشی از همین فرایند است.»
این رویکرد از آن جهت اهمیت دارد که محصولات دیجیتال پس از عرضه نیز ثابت نمیمانند. تغییر قابلیتها، توسعه زیرساختها، بهروزرسانی نرمافزارها و تغییر روشهای حمله، همگی میتوانند شرایط امنیتی یک محصول را دگرگون کنند. بنابراین، ارزیابی امنیتی یک محصول در زمان عرضه، بهتنهایی تضمینی برای امنیت آن در ماهها و سالهای بعد نیست.
حیدری با اشاره به همین مسئله، فعالیت در حوزه امنیت را فرایندی مستمر دانست که پایان مشخصی ندارد و به بررسی و بهبود مداوم نیازمند است.
او همچنین نقش پژوهشگران امنیتی را مکمل فعالیت توسعهدهندگان داخلی توصیف کرد. به گفته مدیرعامل بلو، تیم توسعه معمولا مسیرهای مورد انتظار برای استفاده از محصول را میشناسد، اما پژوهشگر امنیتی تلاش میکند مسیرهای دیگری را پیدا کند که ممکن است هنگام طراحی و توسعه مورد توجه قرار نگرفته باشند.
حیدری در توضیح این تفاوت گفت: «توسعهدهنده میداند مشتری با این کلیکها قرار است به کجا برسد، اما پژوهشگر امنیتی فکر میکند همین کلیکها میتوانند به چه مسیرهای دیگری منتهی شوند. همه کلیکها الزاما به مسیری که ما تصور کردهایم ختم نمیشوند.»
اهمیت این نگاه در آن است که یک قابلیت ممکن است در شرایط عادی درست کار کند، اما ترکیب آن با قابلیتهای دیگر یا استفاده از آن در شرایط پیشبینینشده، زمینه بروز آسیبپذیری را فراهم کند. آزمون امنیتی مستقل میتواند به شناسایی چنین وضعیتهایی کمک کند.
مدیرعامل بلو در بخش دیگری از مراسم، از تلاش پژوهشگران برای شناسایی آسیبپذیریها قدردانی کرد و بر اهمیت فرایندی تأکید گذاشت که پیش از ثبت یک گزارش طی میشود؛ فرایندی شامل آزمونوخطا، بررسی مسیرهای مختلف و تلاش برای رسیدن به نتیجه.
حیدری تأکید کرد گزارش امنیتی صرفا یک یا دو صفحه نوشته نیست، بلکه حاصل مجموعهای از بررسیها و تلاشهای فنی است. بااینحال، ارزش نهایی این گزارشها به اقداماتی بستگی دارد که پس از دریافت آنها انجام میشود.
او گفت: «این گزارشها تازه شروع ماجرا هستند، باید آنها را بررسی کنیم، اقدام کنیم و ببینیم چطور میتوانیم به بهترین شکل از آنها استفاده کنیم.»
در واقع، ثبت گزارش معتبر بهمعنای پایان کار نیست. یافتهها باید از سوی تیمهای مسئول بررسی شوند، میزان اهمیت و اثر احتمالی آنها مشخص شود و در صورت تأیید، اقدامات لازم برای اصلاح آسیبپذیری صورت گیرد. در کنار این اقدامات، ارزیابی مجدد نیز میتواند مشخص کند که اصلاح انجامشده مشکل را برطرف کرده است یا خیر.
حیدری نتیجه این همکاری را در تجربه روزمره مشتریان قابل مشاهده دانست؛ هرچند کاربران معمولا از گزارشهای امنیتی و جزئیات اصلاحات مطلع نمیشوند.
او گفت: «مشتریان گزارشهای شما را نمیبینند، اما ما میتوانیم نتیجه آنها را در آرامشی ببینیم که هنگام استفاده از اپلیکیشن، دریافت حقوق و انتقال پول دارند.»
مدیرعامل بلو همچنین بر ضرورت ایجاد فرهنگی تأکید کرد که در آن، شناسایی و اعلام آسیبپذیری بهجای ایجاد نگرانی یا مقاومت، بخشی از فرایند بهبود محصول تلقی شود. از نگاه او، پذیرش وجود نقاط ضعف و فراهمکردن امکان گزارش مسئولانه آنها، نوعی سرمایهگذاری برای افزایش امنیت است.
پریماه محمدپور، مدیر ارشد حسابرسی بلوبانک سامان، در مراسم اختتامیه جزئیات بیشتری از ساختار دومین رویداد باگبانتی این مجموعه ارائه کرد.
به گفته او، بلو طی دو سال گذشته فعالیت در حوزه امنیت سایبری را بهصورت جدی دنبال کرده و رویداد امسال نیز در ادامه برنامه سال گذشته برگزار شده است. بااینحال، ساختار برگزاری و شیوه انتخاب شرکتکنندگان نسبت به دوره قبل تغییر کرده است.
محمدپور توضیح داد که نخستین دوره سال گذشته بهصورت عمومی برگزار شد و طیف متنوعی از هکرهای کلاهسفید و متخصصان امنیت سایبری در شناسایی چالشهای امنیتی احتمالی اپلیکیشن بلو مشارکت کردند. اما امسال در دوره دوم، فرایند در دو بخش مجزا طراحی شد و بخش اصلی باگبانتی، برخلاف سال گذشته، عمدتا بهصورت خصوصی و دعوتمحور پیش رفت.
بخش نخست، رقابت آنلاین سی تی اف «Capture the Flag» بود. در این نوع رقابت، شرکتکنندگان باید در یک بازه زمانی مشخص، مجموعهای از چالشهای فنی را حل کنند و نشان مشخصی را که برای هر چالش در نظر گرفته شده است، به دست آورند.
براساس توضیحات مدیر ارشد حسابرسی بلوبانک سامان، ۱۴۶۵ متخصص امنیت سایبری در این رقابت شرکت کردند. هدف از برگزاری CTF، علاوه بر حل چالشهای فنی، ایجاد مسیری برای شناسایی و ورود متخصصان به مرحله باگبانتی بود.
شرکتکنندگان مرحله دوم از میان سه گروه انتخاب شدند: برگزیدگان و متخصصان شناساییشده در رقابت CTF، افرادی که در دوره قبلی باگبانتی بلو مشارکت مؤثری داشتند و چهرههای شناختهشده جامعه امنیت سایبری.
در نهایت، ۸۰ پژوهشگر برای حضور در مرحله باگبانتی دعوت شدند. این افراد در قالب ۲۵ تیم و طی دو روز، اپلیکیشن بانکداری بلو را برای شناسایی آسیبپذیریها و مسائل امنیتی بررسی کردند.
محمدپور اعلام کرد این بررسیها به ثبت ۱۹ گزارش معتبر منجر شد. به گفته او، سه تیم بهدلیل ارائه مهمترین گزارشها بهعنوان تیمهای برگزیده انتخاب شدند و در مراسم اختتامیه مورد تقدیر قرار گرفتند. سایر شرکتکنندگان واجد شرایط دریافت جایزه نیز جوایز خود را از بلو دریافت خواهند کرد.
او همچنین از تغییر ساختار جوایز نسبت به دوره گذشته خبر داد و گفت جوایز بخش سی تی اف امسال بهصورت طلا در نظر گرفته شده است.
اسماعیل ملااحمدی، مدیر ارشد امنیت بلو در جریان پنلی که در اختتامیه رویداد برگزار شد، با اشاره به تجربه دو دوره باگبانتی گفت این برنامه در شناسایی برخی آسیبپذیریها و تقویت تیم امنیت مؤثر بوده است. او تأکید کرد امنیت به مجموعهای از اقدامات مستمر نیاز دارد و نمیتوان انتظار داشت یک برنامه بهتنهایی همه مشکلات را برطرف کند.
به گفته ملااحمدی، بلو در دوره جدید بهجای گسترش صرف ابعاد رویداد، بر عمیقتر کردن آن تمرکز کرده است. او همچنین گفت در مرحله طراحی رقابت امسال، ایده فراهم کردن بستری برای حضور ایجنتهای هوش مصنوعی در رقابت CTF مطرح بوده است و این مجموعه قصد دارد در آینده چنین رقابتی را راهاندازی کند.
جمال غضنفری، معاون ارشد فنی بلوبانک، در ادامه مراسم به تغییرات فنی صنعت بانکداری و ضرورت گسترش ارزیابیهای امنیتی اشاره کرد.
به گفته او، استفاده از فناوریهایی مانند معماری میکروسرویس، هوش مصنوعی و خودکارسازی، امکان افزایش چابکی عملیات و بهبود تجربه کاربران را فراهم میکند؛ اما در عین حال، پیچیدگی زیرساختها و دامنه بخشهایی را که باید از نظر امنیتی بررسی شوند، افزایش میدهد.
در چنین شرایطی، ارزیابی امنیتی مستمر اهمیت بیشتری پیدا میکند. غضنفری با اشاره به ضرورت حفظ اعتماد کاربران و رعایت الزامات نهاد تنظیمگر گفت آزمون مداوم یکی از شروط لازم برای اطمینان بیشتر از امنیت خدمات است.
او در اینباره توضیح داد: «یکی از شروط لازم، آزمون مستمر است. برنامهای مانند باگبانتی یکی از شیوههایی است که با آن، خودمان را بهصورت ادامهدار در معرض آزمون قرار میدهیم.»
معاون ارشد فنی بلوبانک همچنین به این نکته اشاره کرد که سازمانها ممکن است به درستبودن تصمیمهای فنی خود اطمینان داشته باشند، اما بررسی مستقل میتواند ضعفهایی را آشکار کند که پیشتر شناسایی نشدهاند.
او گفت بلو تلاش کرده است با وجود چنین نگرانیهایی، محصولات خود را در معرض ارزیابی متخصصان بیرونی قرار دهد و از همکاری جامعه امنیت سایبری برای بهبود پلتفرم استفاده کند.
غضنفری هدف این همکاری را توسعه زیستبومی برای بانکداری مدرن، تابآور و مقیاسپذیر عنوان کرد و از پژوهشگران خواست نقاط ضعف و آسیبپذیریهای ناشناخته را بهصورت امن و مسئولانه گزارش کنند.
بااینحال، دامنه بررسیهای رویداد امسال عمدتا به اپلیکیشن بلو محدود بود. به گفته معاون ارشد فنی بلوبانک، گسترش این برنامه به بخشهای دیگر از دوره قبلی مطرح شده بود، اما شرایط کشور و اتفاقات سال گذشته، اجرای آن را محدود کرد.
او در توضیح برنامه آینده بلو گفت: «برنامه ما، عمقبخشی بیشتر به باگبانتی و گسترش آن به ایپیآیهای عمومی و غیرعمومی و سایر بخشهایی است که اپلیکیشن بلو در دسترس قرار میدهد.»
ایپیآیها رابطهایی هستند که امکان ارتباط میان نرمافزارها و سرویسهای مختلف را فراهم میکنند. در یک پلتفرم بانکداری دیجیتال، این رابطها میتوانند بخشی از مسیر ارائه خدمات به اپلیکیشنها و سامانههای دیگر باشند. بررسی امنیتی آنها، در کنار ارزیابی خود اپلیکیشن، میتواند به شناسایی نقاط ضعفی کمک کند که لزوما از طریق استفاده معمول از رابط کاربری قابل مشاهده نیستند.
گسترش باگبانتی به این بخشها، در صورت اجرا، دامنه ارزیابی امنیتی بلو را از آنچه کاربر مستقیما روی صفحه موبایل میبیند، فراتر خواهد برد.
دومین رویداد باگبانتی بلو، فراتر از یک رقابت تخصصی، بخشی از مسیر این مجموعه برای تقویت امنیت بانکداری دیجیتال و توسعه همکاری با جامعه متخصصان امنیت سایبری است. مشارکت ۸۰ پژوهشگر و ثبت ۱۹ گزارش معتبر، فرصتی برای شناسایی نقاط قابلبهبود و ارتقای مستمر پلتفرم بلو فراهم کرده است. برنامه این مجموعه برای گسترش باگبانتی به ایپیآیها و بخشهای دیگر زیرساخت نیز نشان میدهد که این مسیر به یک رویداد محدود نمیشود.
در نهایت، هدف این تلاشها این است که کاربران بتوانند با اطمینان بیشتری از خدمات دیجیتال استفاده کنند و اعتماد آنها، با بهبود مستمر امنیت و کیفیت خدمات، پشتوانه توسعه بانکداری دیجیتال باشد.