

آمازون از کارزار سایبری عاملهای هوش مصنوعی برای نفوذ به برنامهها و سرقت کلیدهای API با استفاده از ابزار ARTEX خبر داد.
فهرست مطالب
آمازون از کارزار سایبری گستردهای خبر داده است که در آن مهاجمان با استفاده از عاملهای هوش مصنوعی و ابزار ARTEX، کلیدهای API برنامههای هوش مصنوعی را سرقت میکنند.
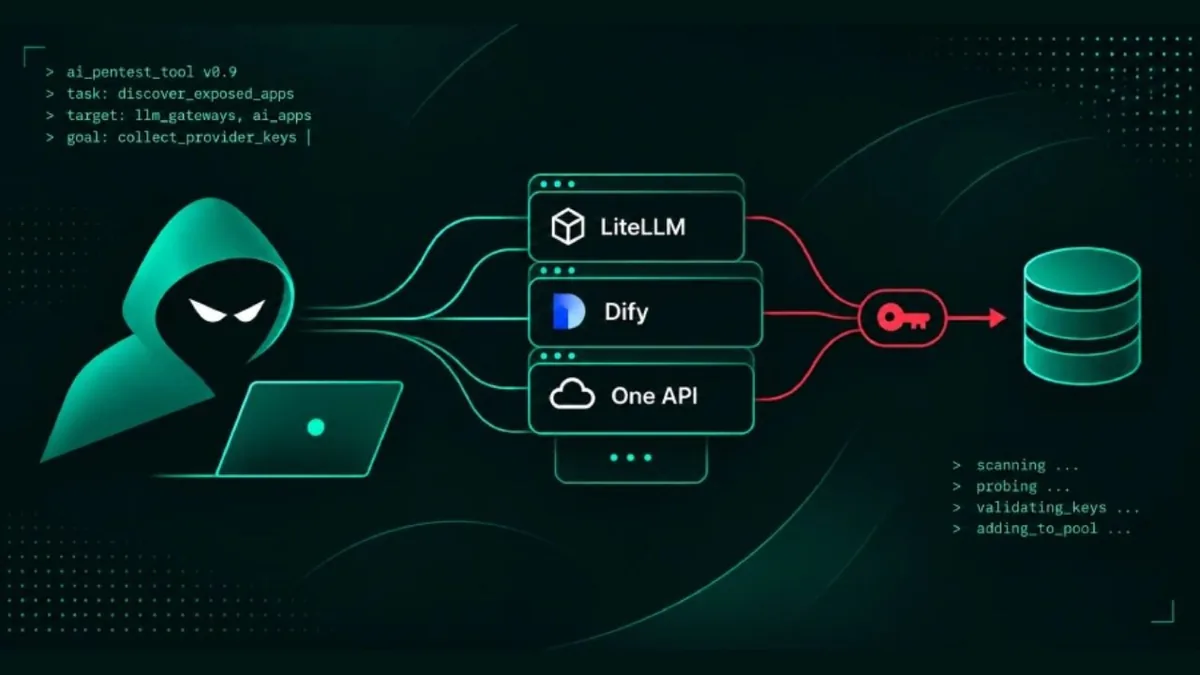
به گزارش سرویس هوش مصنوعی تکناک، مهاجمان با استفاده از ابزار متنباز ARTEX، برنامههای در دسترس از طریق اینترنت را بررسی میکنند و پس از شناسایی نقاط ضعف، کلیدهای ذخیرهشده در آنها را استخراج میکنند.
این شرکت در ارزیابی خود نسبتا مطمئن است که عاملهای شناساییشده از ARTEX استفاده میکنند؛ بااینحال، نمیتواند صحت تمام نتایجی را که این عاملها گزارش کردهاند، تأیید کند.
سرقت کلیدهای هوش مصنوعی با کمک ARTEX
آمازون اطلاعات این کارزار را از طریق سرورهای فریبنده شبکه MadPot جمعآوری کرده است. این سرورها خود را بهعنوان سرویسهای محبوب مدلهای زبانی معرفی میکردند و درخواستهای عاملهای مهاجم را ثبت میکردند.
مهاجمان محصولاتی مانند LiteLLM، One API، Dify، Langflow و RAGFlow را هدف قرار دادهاند. آنها از رمزهای عبور پیشفرض، نصبهای ناقص، رابطهای مدیریتی بدون احراز هویت و آسیبپذیریهای نرمافزاری برای نفوذ استفاده میکنند.
عاملها پس از استخراج کلیدها، اعتبار آنها را بررسی میکنند و موارد معتبر را در یک مخزن مشترک قرار میدهند. این روش به مهاجمان اجازه میدهد از یک نقطه ضعف به چندین حساب ارائهدهندگان هوش مصنوعی دسترسی پیدا کنند.
آمازون همچنین اعلام کرده است که برخی گروههای مرتبط با چین احتمالاً پشت این فعالیتها قرار دارند. استفاده از دستورهای چینی و تنظیم منطقه زمانی چین از جمله شواهد این ارزیابی هستند.
هشدار کلادفلر و توصیههای امنیتی آمازون
کلادفلر نیز از سوءاستفاده ARTEX از یک توکن API سرقتشده خبر داده است. این توکن برای فرایندهای CI/CD استفاده میشد و محدودیت IP یا سقف تعداد درخواست نداشت. پس از نفوذ، مهاجمان طی یک ساعت ۴۰۰ درخواست استخراج اطلاعات پایگاه داده ارسال کردند. مشخص نیست این درخواستها به دریافت اطلاعات منجر شدهاند یا خیر.
افبیآی نیز هشدار داده است که مهاجمان از ماه اوت از ARTEX علیه سازمانهای مختلف در سراسر جهان استفاده کردهاند. مایکروسافت هم پیشتر از کاربرد این ابزار برای جستوجوی کلیدهای افشاشده در GitHub خبر داده بود.
آمازون تأکید میکند که روشهای این حملات جدید نیستند، اما هوش مصنوعی سرعت و تداوم فعالیت مهاجمان را افزایش داده است. این شرکت توصیه میکند سازمانها رمزهای پیشفرض را تغییر دهند، کلیدهای افشاشده را سریعاً باطل کنند، توکنهای API را به آدرسهای IP مشخص محدود کنند و گزارشهای امنیتی را برای شناسایی فعالیتهای مشکوک بررسی کنند.